



Boeing расследует заявление Lockbit-группы о краже данных

Boeing расследует заявление Lockbit-группы о краже данных

Boeing расследует заявление Lockbit-группы о краже данных

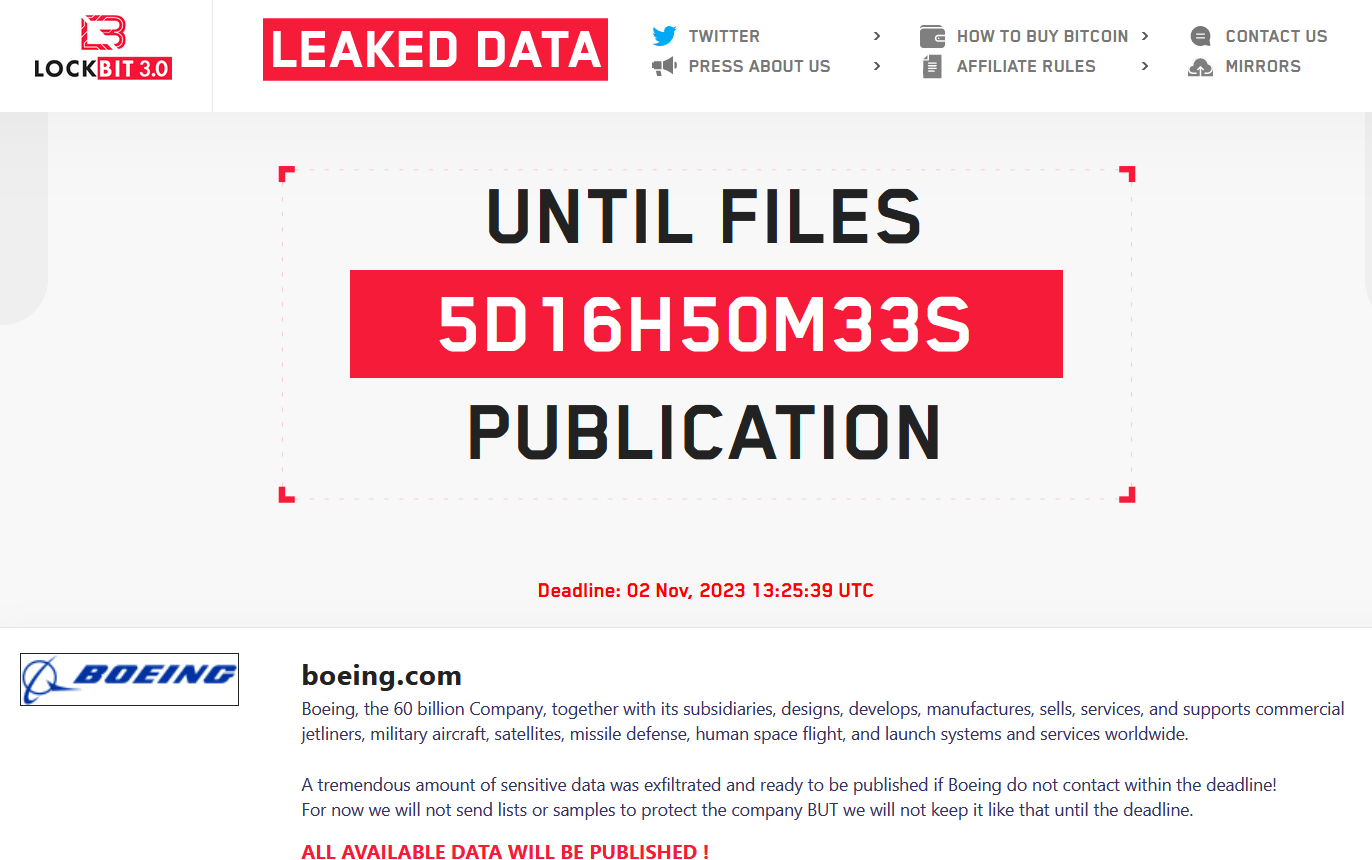
Операторы шифровальщика Lockbit добавили Boeing в список жертв на сайте утечек в сети Tor. Преступники утверждают, что выкачали огромное количество данных из сети компании, и грозят опубликовать их, если жертва не выйдет на связь в указанный срок.

Дедлайн на требуемую реакцию установлен как 2 ноября 13:25:39 UTC (16:25 по Москве). Вымогатели заверили, что пока никакие списки и образцы данных публиковаться не будут.


Сколько они потребуют в качестве выкупа, пока неизвестно, но сумма явно будет внушительной. Американский производитель авиационной, космической и военной техники запустил расследование потенциальной утечки.

Автором заявления, скорее всего, является один из аффилиатов LockBit: данный зловред продается на черном рынке как услуга (Ransomware-as-a-Service, RaaS). Не исключено также, что злоумышленники создали клон шифровальщика с помощью слитого в Сеть билдера.

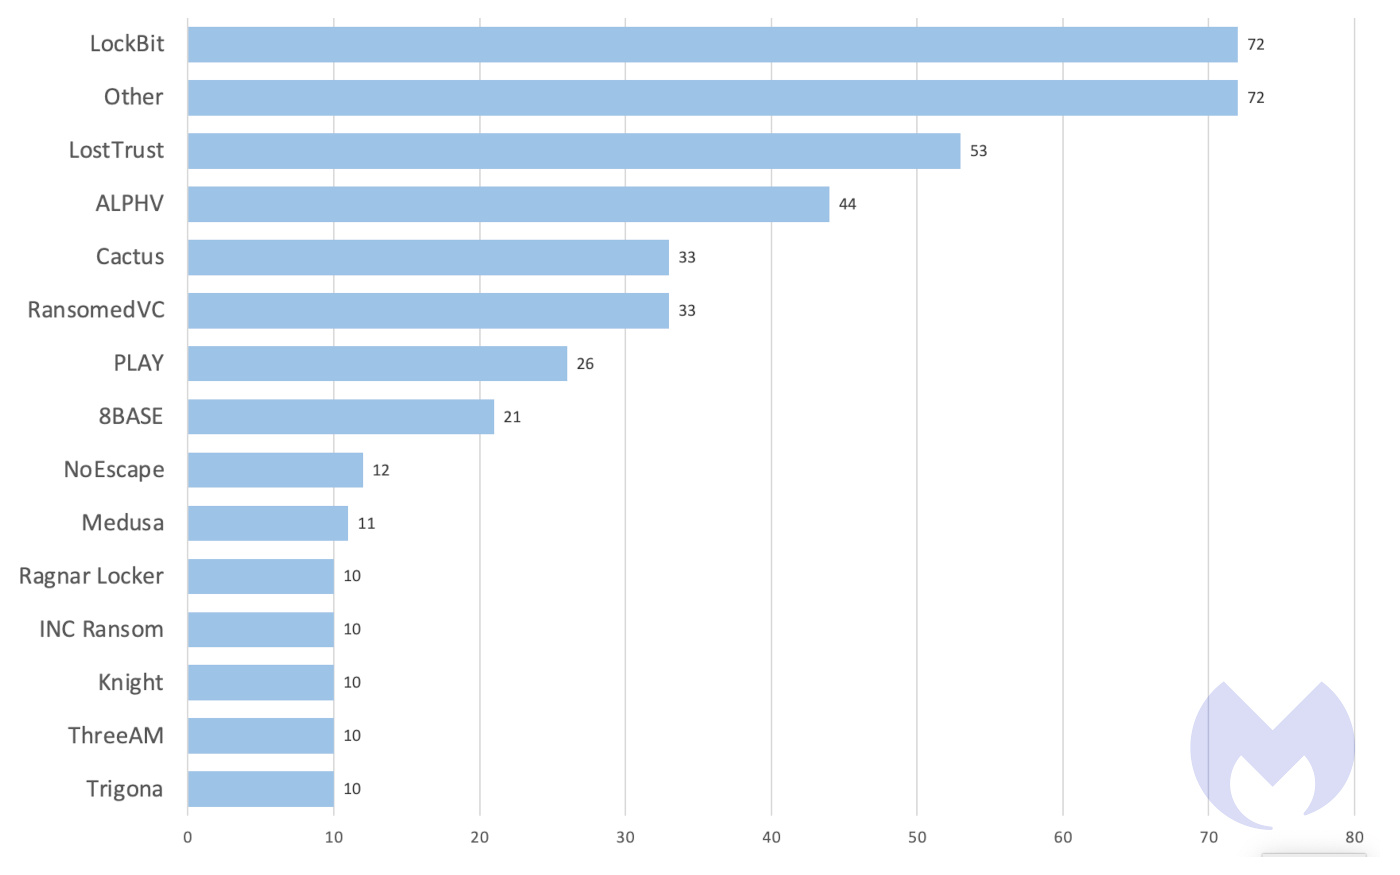
Разработчики LockBit все время его совершенствуют, притом любят экспериментировать. Мощный вредонос очень быстро поднялся в топ ransomware-угроз и до сих пор возглавляет этот список.


В минувшем августе стало известно об атаке LockBit на разработчика медоборудования Varian (дочка Siemens), в начале прошлого месяца — на ИБ-подрядчика британской оборонки Zaun. По данным американского Агентства по обеспечению кибербезопасности (CISA), с 2020 года операторы LockBit только в США выманили (PDF) у жертв порядка $91 млн в виде выкупа.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru