



Boeing расследует заявление Lockbit-группы о краже данных

Boeing расследует заявление Lockbit-группы о краже данных

Boeing расследует заявление Lockbit-группы о краже данных

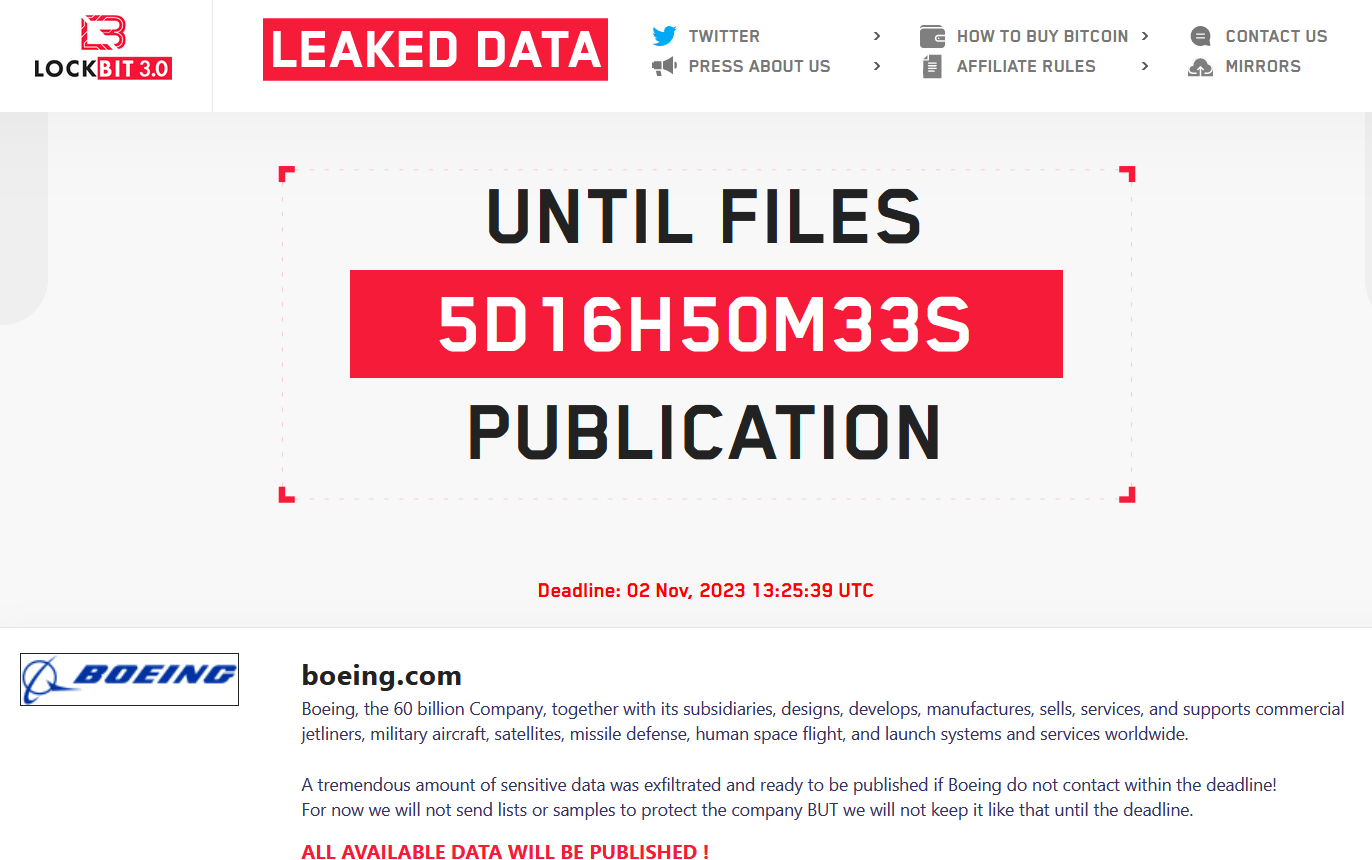
Операторы шифровальщика Lockbit добавили Boeing в список жертв на сайте утечек в сети Tor. Преступники утверждают, что выкачали огромное количество данных из сети компании, и грозят опубликовать их, если жертва не выйдет на связь в указанный срок.

Дедлайн на требуемую реакцию установлен как 2 ноября 13:25:39 UTC (16:25 по Москве). Вымогатели заверили, что пока никакие списки и образцы данных публиковаться не будут.


Сколько они потребуют в качестве выкупа, пока неизвестно, но сумма явно будет внушительной. Американский производитель авиационной, космической и военной техники запустил расследование потенциальной утечки.

Автором заявления, скорее всего, является один из аффилиатов LockBit: данный зловред продается на черном рынке как услуга (Ransomware-as-a-Service, RaaS). Не исключено также, что злоумышленники создали клон шифровальщика с помощью слитого в Сеть билдера.

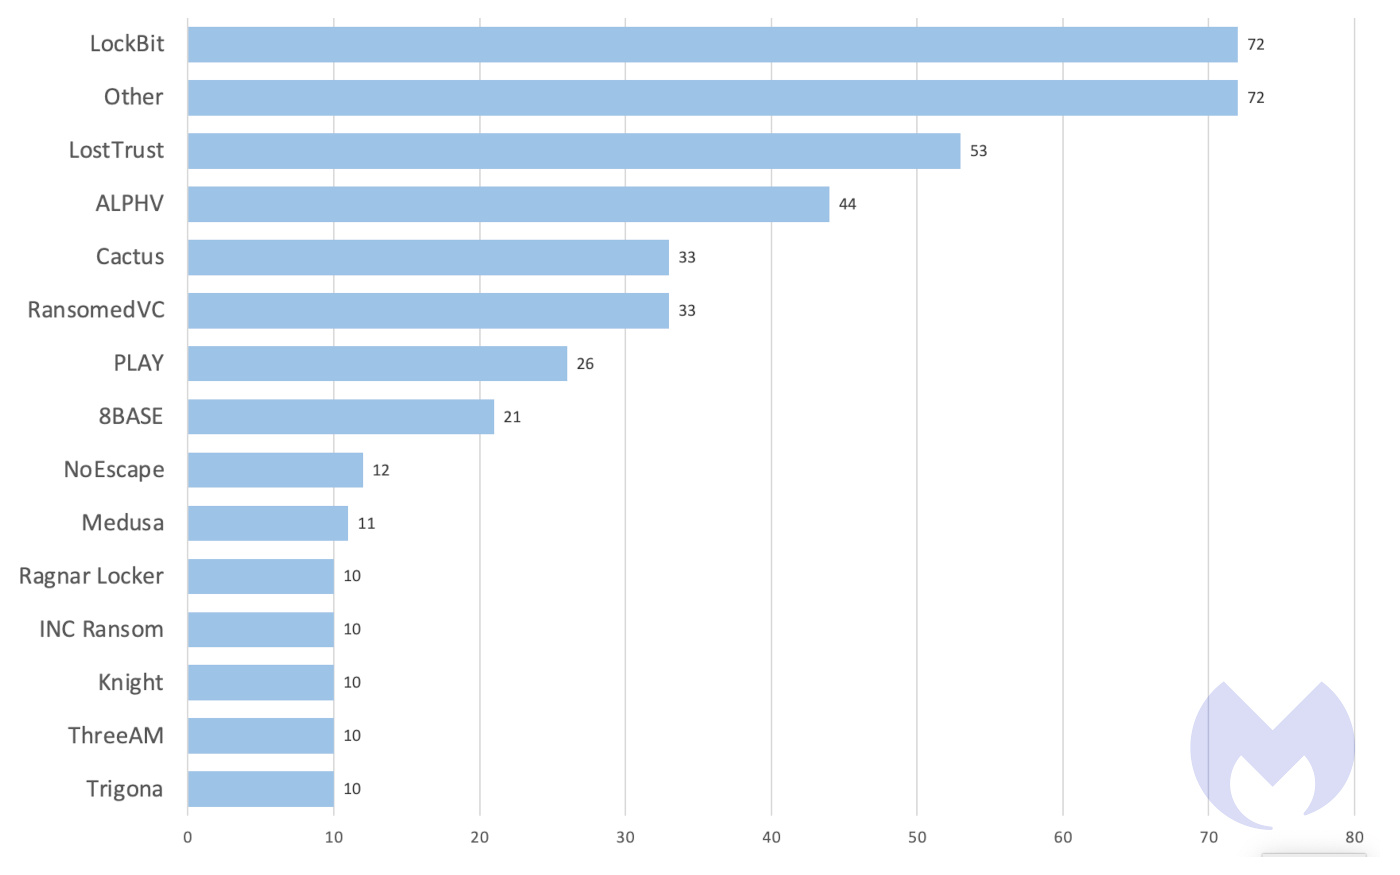
Разработчики LockBit все время его совершенствуют, притом любят экспериментировать. Мощный вредонос очень быстро поднялся в топ ransomware-угроз и до сих пор возглавляет этот список.


В минувшем августе стало известно об атаке LockBit на разработчика медоборудования Varian (дочка Siemens), в начале прошлого месяца — на ИБ-подрядчика британской оборонки Zaun. По данным американского Агентства по обеспечению кибербезопасности (CISA), с 2020 года операторы LockBit только в США выманили (PDF) у жертв порядка $91 млн в виде выкупа.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru