



Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

С августа киберпреступники используют технику «HTTP/2 Rapid Reset» для запуска DDoS-атак. Она оказалась настолько успешна, что позволила злоумышленникам побить все предыдущие показатели DDoS.

На соответствующие кампании, в которых применяется HTTP/2 Rapid Reset, указали специалисты Amazon Web Services, Cloudflare и Google. AWS зафиксировала 155 миллионов запросов в секунду, Cloudflare — 201 млн, Google — 398 млн.

«Корпорация добра» смогла успешно противодействовать этим DDoS-атакам, расширив вместимость на границе сети. А по словам представителей Cloudflare, они отбивали атаки, в три раза превышающие предыдущие рекорды DDoS по мощности.

Интересно, что киберпреступникам удалось добиться такой результативности с помощью относительно небольшого ботнета, включающего всего 20 тысяч устройств.

В Cloudflare уверены, что злоумышленники в скором времени задействует более крупные ботнеты, что приведёт к установлению новых рекордов.

«Сегодня существуют ботнеты, созданные из сотен тысяч или даже миллионов машин. Используя описанный метод, атакующие смогут достичь цифр запросов по всей Сети — 1-3 млрд», — комментирует Cloudflare.

HTTP/2 Rapid Reset использует брешь нулевого дня, которая отслеживается под идентификатором CVE-2023-44487. Корень проблемы кроется в уязвимом протоколе HTTP/2.

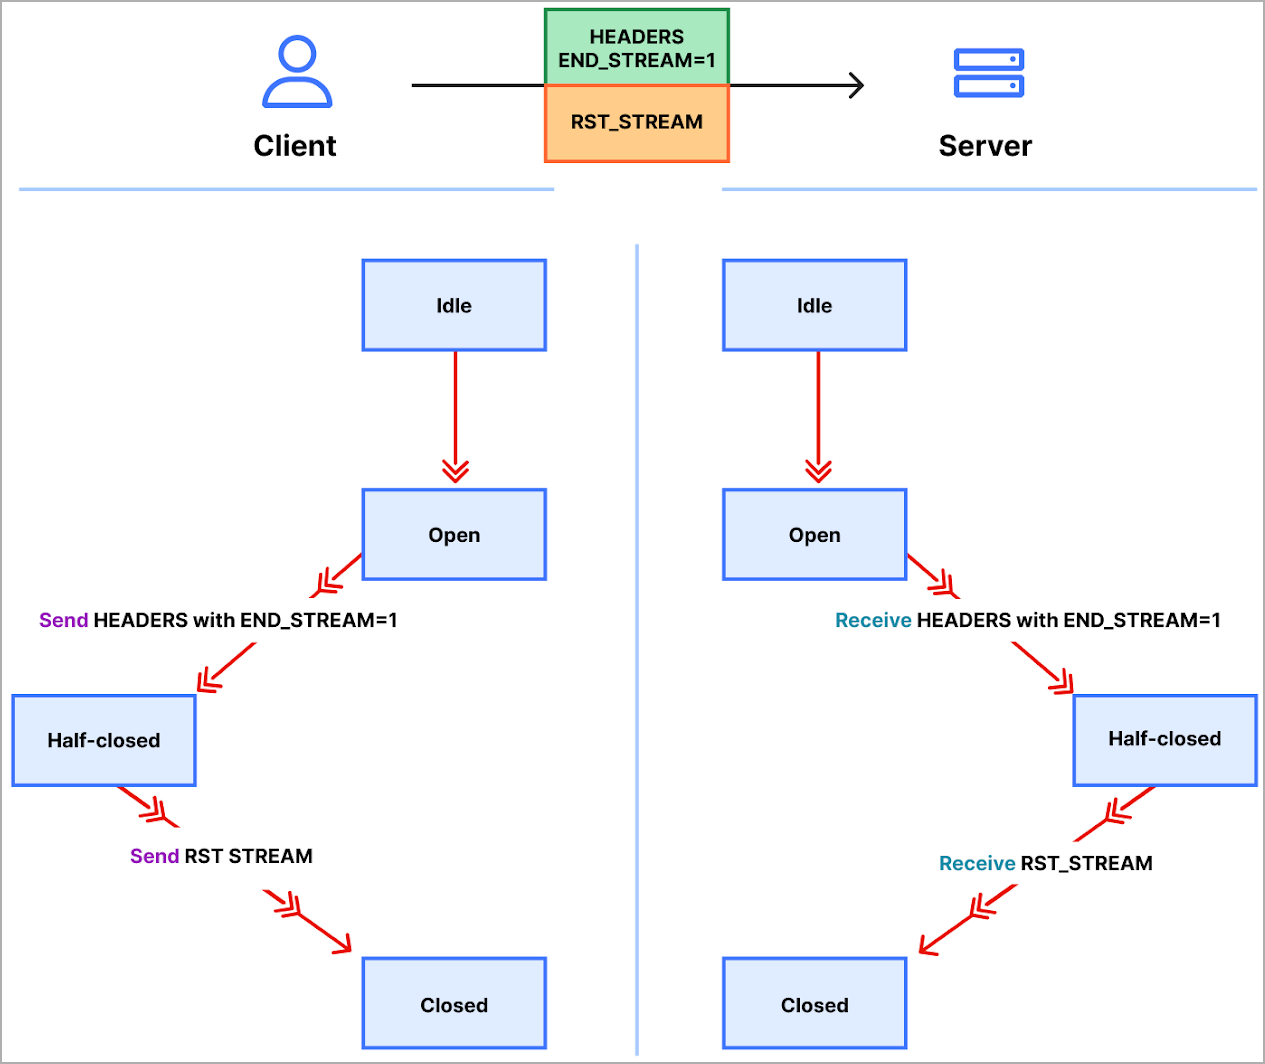
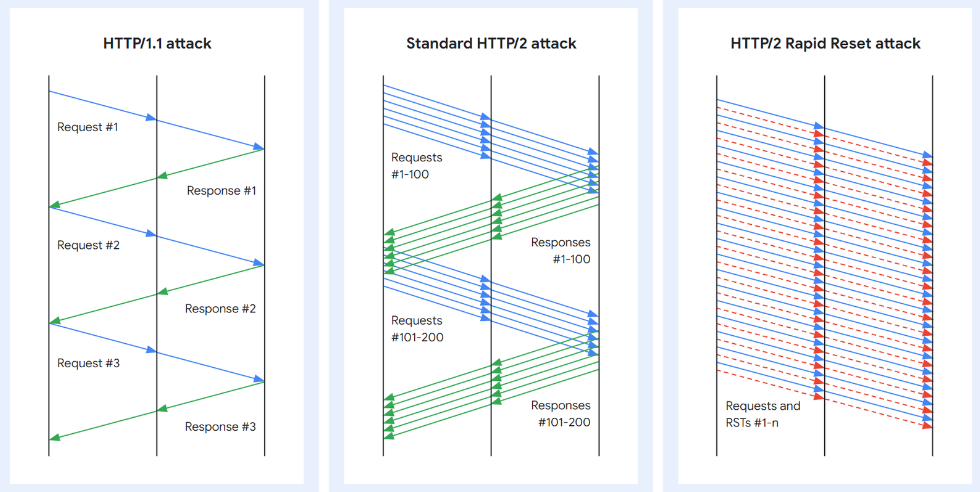
В частности, вектор атаки использует функцию отмены потока в HTTP/2, непрерывно отправляя и отменяя запросы. В результате целевой сервер или веб-приложение перегружается, что приводит к отказу в обслуживании (DoS).

По данным исследователей, киберпреступники задействуют эту брешь с конца августа.


«Проблема в том, что протокол не требует от клиента и сервера согласовывать отмену. При этом клиент может сделать это в одностороннем порядке», — пишет Google в блоге.

«Кроме того, клиент может также ожидать, что отмена произойдёт немедленно, как только сервер получит фрейм RST_STREAM и до того, как обработаются любые другие данные этого TCP-соденинения».

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru