



В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu 23.10 появится новая функция защиты от эксплуатации уязвимостей: разработчики решили ограничить доступ непривилегированных пользователей к пространствам имён идентификаторов пользователя (user namespace).

По данным Google, 44% отчетов, поданных в рамках ее программы вознаграждений за выявление уязвимостей в ядре Linux, касаются случаев, когда эксплойт осуществляется путем использования user namespace в обход контейнерной изоляции.

Блокировка непривилегированного доступа к user namespace может нарушить работу таких программ, как Firefox и Google Chrome, поэтому в Ubuntu было решено обеспечить возможность выдавать такое разрешение процессам по выбору. С этой целью в AppArmor-профиль многих затронутых приложений было добавлено новое правило userns, отрабатывающее при выставленном флаге default_allow.

В грядущем выпуске Ubuntu 23.10 опция ограничения доступа к user namespace вначале будет работать как opt-in. После испытания в полевых условиях команда Ubuntu планирует через обновление включить ее по умолчанию.

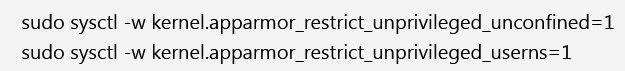
Для активации предлагается использовать следующие команды:


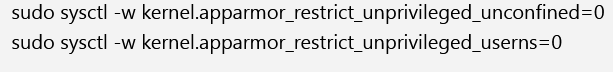
Отключить опцию впоследствии можно будет таким образом:


Уязвимости, связанные с использованием user namespace, объявляются в подсистемах ядра Linux с завидной регулярностью. Эксплойт обычно грозит повышением привилегий, в том числе до root.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru