



Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Компания Supermicro выпустила обновления, чтобы закрыть семь уязвимостей в прошивках IPMI. Одна из них позволяет через инъекцию команд получить root-доступ и полностью скомпрометировать BMC-систему.

Проблема, обнаруженная, как и остальные, экспертами Binarly, получила идентификатор CVE-2023-40289. Эксплойт требует аутентификации и прав администратора; в случае успеха злоумышленник сможет закрепиться в системе и развить атаку, продвигаясь вширь по сети.

Степень опасности уязвимости Supermicro оценила в 7,2 балла по шкале CVSS — как высокую. Авторы находки сочли дыру критической (9,1 балла CVSS).

Остальные проблемы (с CVE-2023-40284 по CVE-2023-40288 и CVE-2023-40290) представляют собой возможность межсайтового скриптинга; эксплойт во всех случаях осуществляется через отправку вредоносной ссылки, которую админ должен кликнуть после входа в BMC Web UI, и позволяет выполнить произвольный JavaScript-код в контексте текущего пользователя.

Все XSS разработчик оценил в 8,3 балла CVSS, хотя в двух случаях эксплойт требует создания нового юзер-аккаунта, а в одном возможен лишь при использовании Windows IE11. В Binarly три XSS-проблемы признали критическими (по 9,6 балла), так как особые условия для эксплойта не нужны; к тому же их можно объединить с инъекцией команд (CVE-2023-40289), и необходимость в аутентификации для root-доступа отпадет.

Согласно Supermicro, выявленные уязвимости актуальны для некоторых моделей материнских плат B11, CMM, H11, H12, M11 и X11. Данных об использовании какой-либо дыры в атаках пока нет.

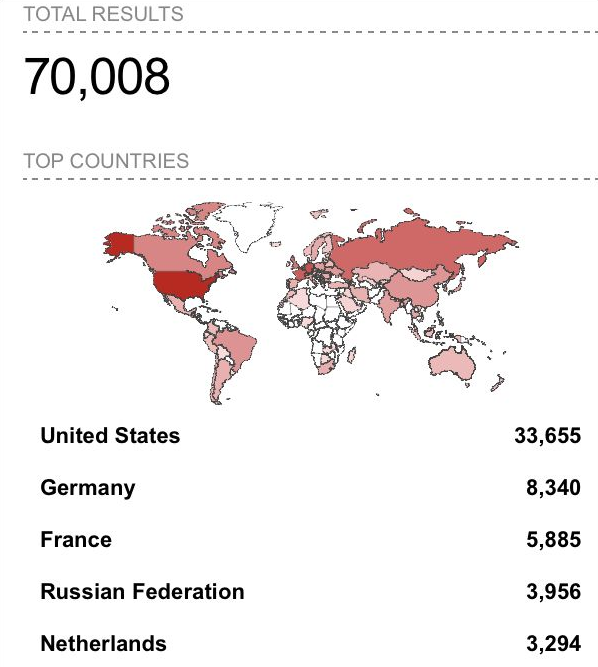
В Binarly провели поиск по Shodan и обнаружили в интернете более 70 тыс. экземпляров веб-интерфейса Supermicro IPMI.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru