



За полгода шифровальщик LostTrust проник в сети 53 организаций

За полгода шифровальщик LostTrust проник в сети 53 организаций

За полгода шифровальщик LostTrust проник в сети 53 организаций

Аналитики полагают, что шифровальщик LostTrust — это просто переименованный MetaEncryptor. Об этом свидетельствует сходство шифраторов и onion-сайтов для публикации списка жертв, отказавшихся платить выкуп.

Вредонос LostTrust объявился в интернете в марте этого года, но широкую известность приобрел только в прошлом месяце, когда начал использовать собственный сайт утечек в сети Tor. Заражению подвергаются сети Windows; способен ли зловред шифровать данные на Linux-машинах, пока неясно.

Запуск MetaEncryptor, по всей видимости, состоялся в августе 2022 года. За год он успел поразить 12 организаций; последние два месяца список жертв на его сайте утечек не обновляется.

Проведенный в BleepingComputer анализ обоих зловредов показал, что шифраторы почти идентичны и заимствуют код SFile2 (использует SHA-512, AES-256 и RSA-2048). На родство преемников указывает строка METAENCRYPTING, отображаемая в консоли при исполнении LostTrust.

Чтобы охватить максимально возможное количество целевых файлов, новобранец принудительно завершает мешающие ему службы Windows. После шифрования к имени файла добавляется расширение .losttrustencoded.

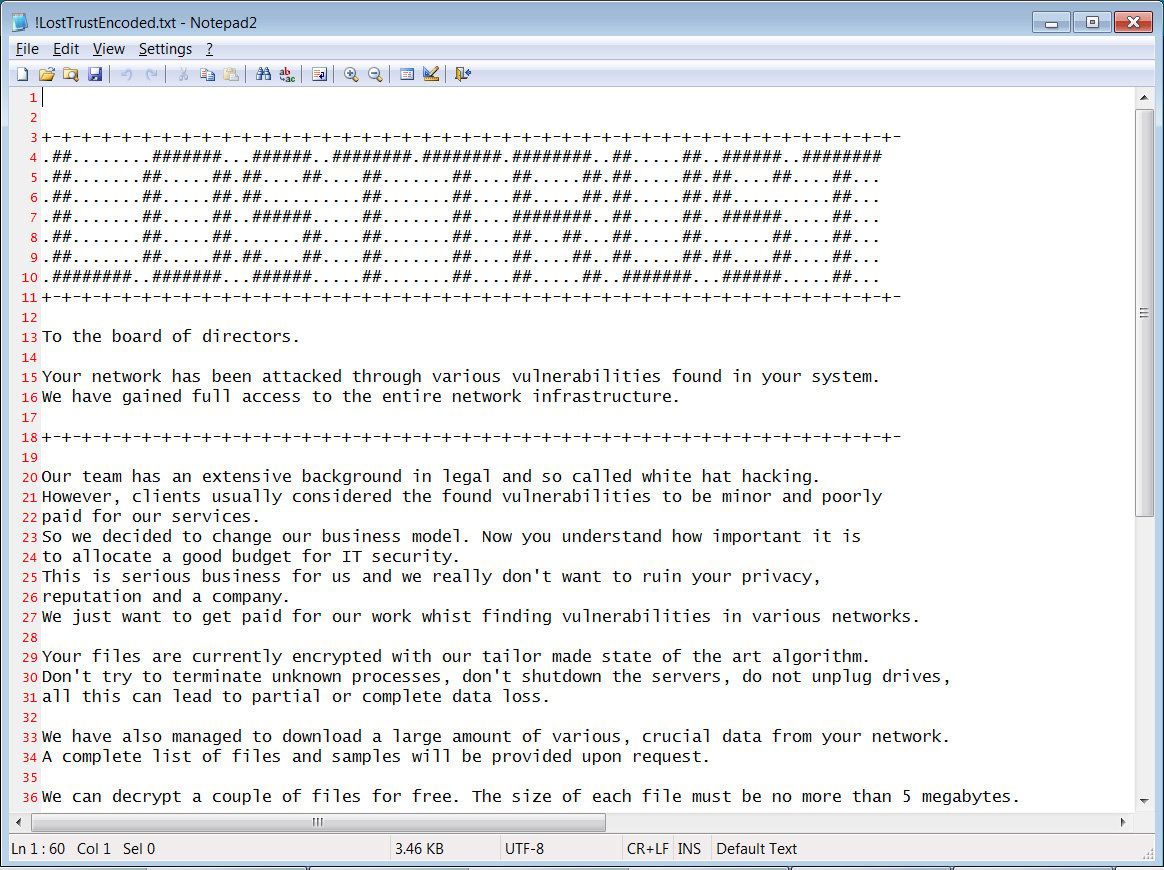
В создаваемой вредоносом записке сказано, что его операторы таким образом привлекают внимание к брешам в ИТ-инфраструктуре, на защиту которой нельзя жалеть средств.


Здесь же приведена персональная ссылка на onion-сайт для переговоров о выкупе. Эта площадка, по словам экспертов, почти пуста и предоставляет лишь функции чата. По имеющимся данным, у жертв требуют от $100 тыс. до миллионов за дешифратор.

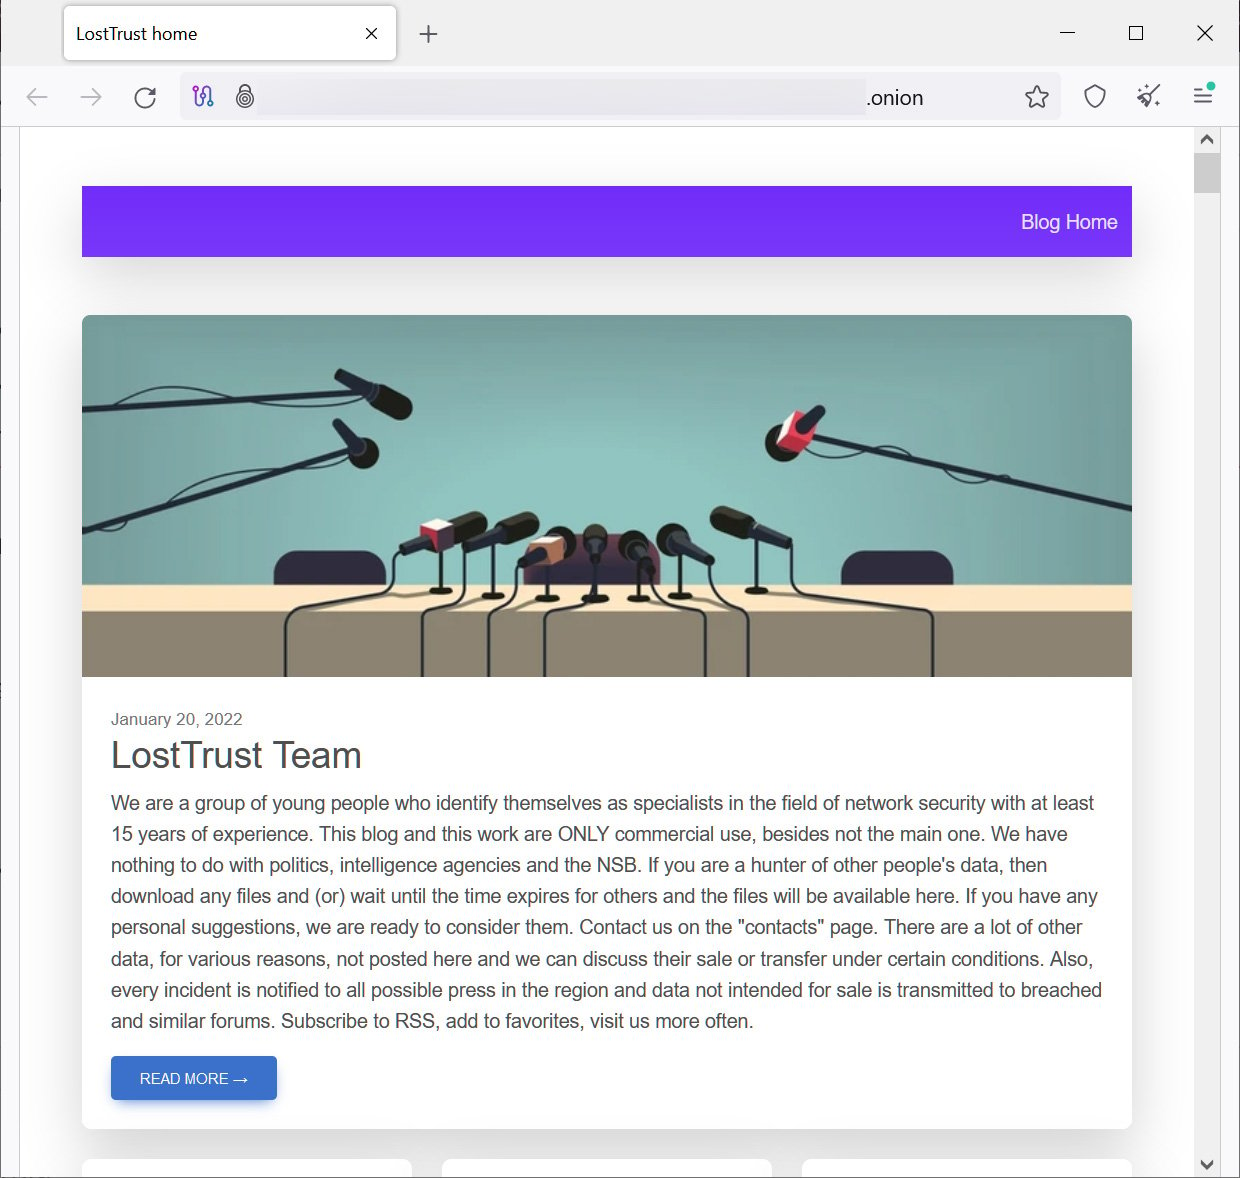
Сайт утечек LostTrust использует шаблон MetaEncryptor. В настоящее время на нем числятся 53 жертвы заражения. Информация, украденная у неплательщиков, попадает в паблик; удаляют ли ее, получив выкуп, неизвестно, отзывов об оплаченном дешифраторе тоже пока нет.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru