



За полгода шифровальщик LostTrust проник в сети 53 организаций

За полгода шифровальщик LostTrust проник в сети 53 организаций

За полгода шифровальщик LostTrust проник в сети 53 организаций

Аналитики полагают, что шифровальщик LostTrust — это просто переименованный MetaEncryptor. Об этом свидетельствует сходство шифраторов и onion-сайтов для публикации списка жертв, отказавшихся платить выкуп.

Вредонос LostTrust объявился в интернете в марте этого года, но широкую известность приобрел только в прошлом месяце, когда начал использовать собственный сайт утечек в сети Tor. Заражению подвергаются сети Windows; способен ли зловред шифровать данные на Linux-машинах, пока неясно.

Запуск MetaEncryptor, по всей видимости, состоялся в августе 2022 года. За год он успел поразить 12 организаций; последние два месяца список жертв на его сайте утечек не обновляется.

Проведенный в BleepingComputer анализ обоих зловредов показал, что шифраторы почти идентичны и заимствуют код SFile2 (использует SHA-512, AES-256 и RSA-2048). На родство преемников указывает строка METAENCRYPTING, отображаемая в консоли при исполнении LostTrust.

Чтобы охватить максимально возможное количество целевых файлов, новобранец принудительно завершает мешающие ему службы Windows. После шифрования к имени файла добавляется расширение .losttrustencoded.

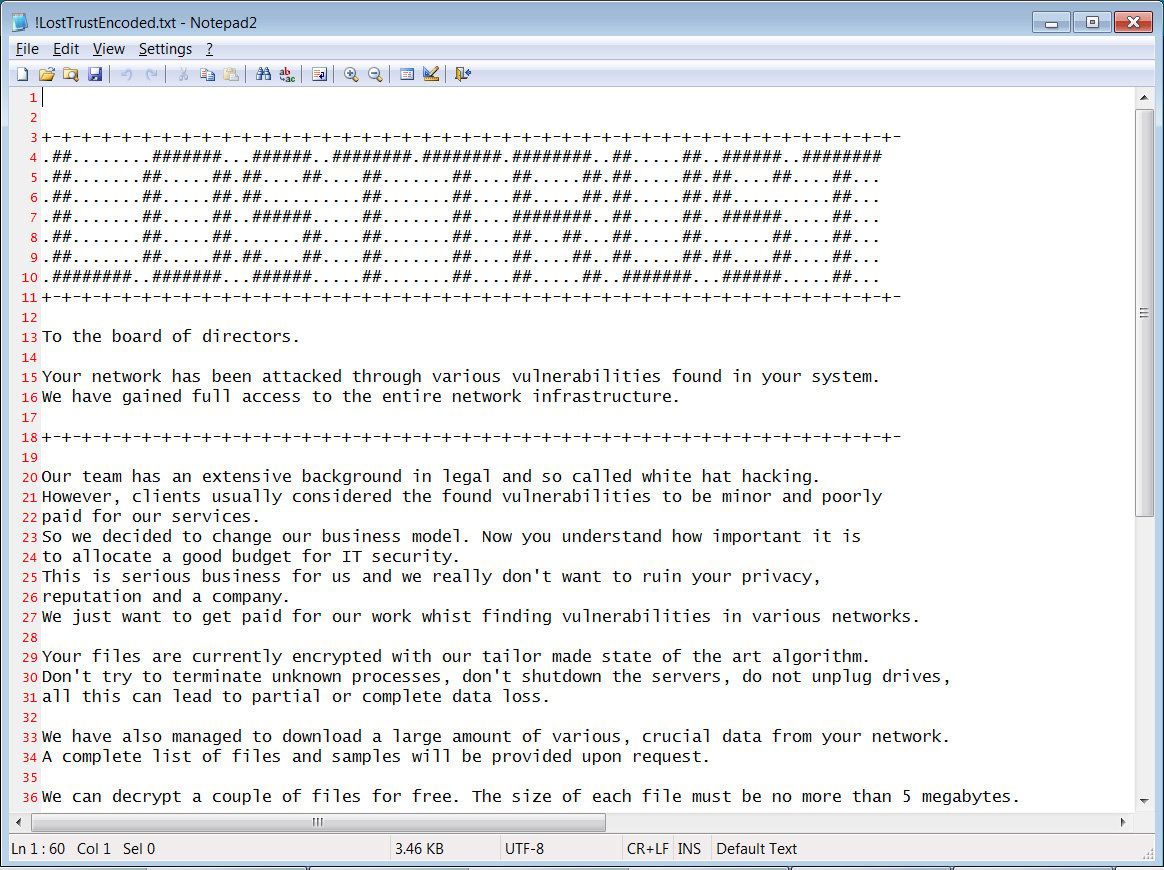
В создаваемой вредоносом записке сказано, что его операторы таким образом привлекают внимание к брешам в ИТ-инфраструктуре, на защиту которой нельзя жалеть средств.


Здесь же приведена персональная ссылка на onion-сайт для переговоров о выкупе. Эта площадка, по словам экспертов, почти пуста и предоставляет лишь функции чата. По имеющимся данным, у жертв требуют от $100 тыс. до миллионов за дешифратор.

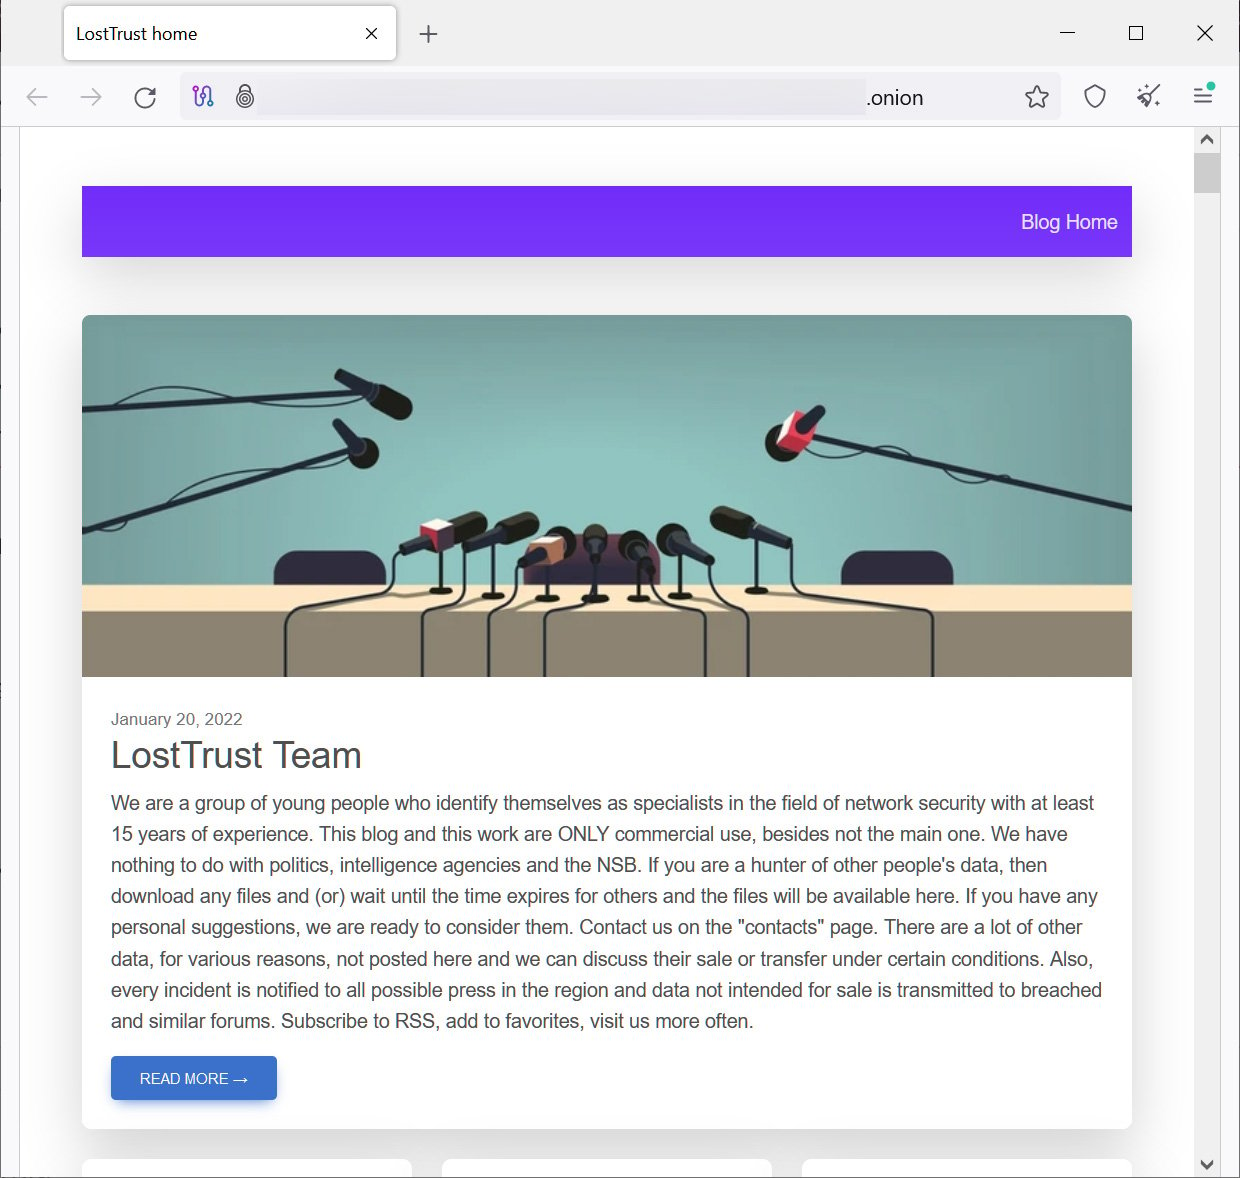
Сайт утечек LostTrust использует шаблон MetaEncryptor. В настоящее время на нем числятся 53 жертвы заражения. Информация, украденная у неплательщиков, попадает в паблик; удаляют ли ее, получив выкуп, неизвестно, отзывов об оплаченном дешифраторе тоже пока нет.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru