



Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Исследователи зафиксировали многоступенчатую кампанию киберпреступников, нацеленную на кражу информации. Злоумышленники взламывают системы гостиниц и сайтов для бронирования, а позже используют их для сбора финансовых данных клиентов.

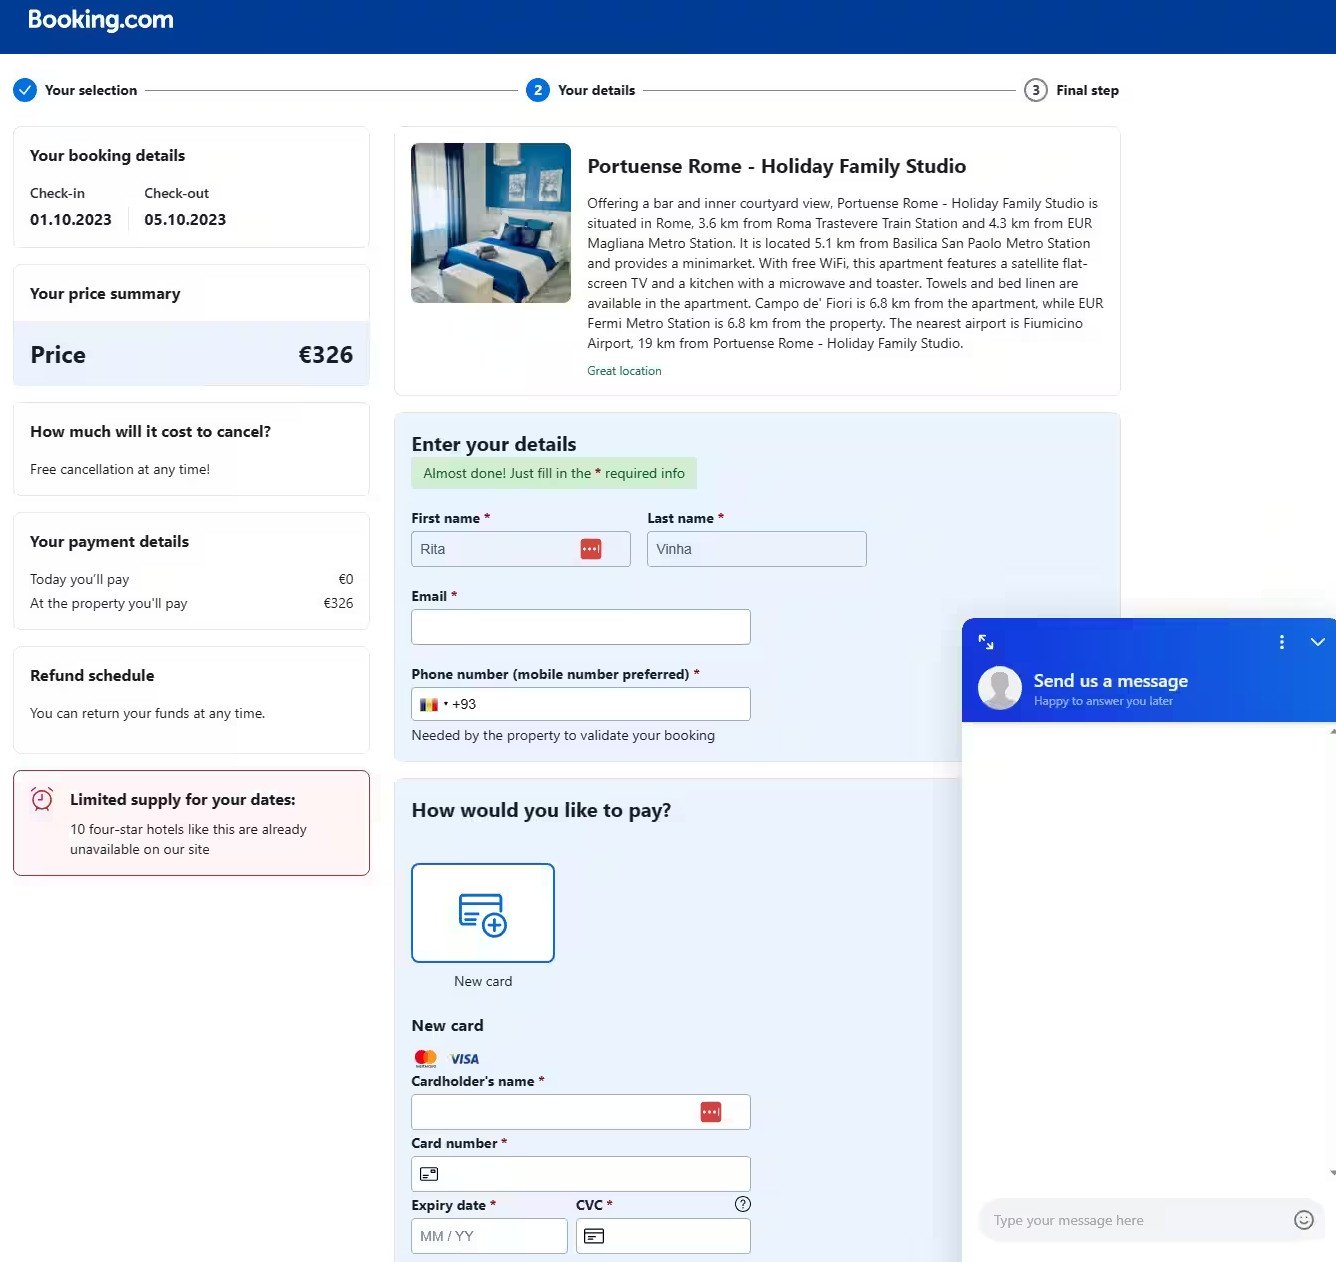
Чтобы придать кампании убедительности, мошенники создали поддельную страницу для оплаты, замаскированную под Booking.com. Такой подход показал хорошие результаты для сбора данных банковских карт.

Согласно отчёту Perception Point, цепочка атаки начинается с простого запроса на резервирование номера. Как только киберпреступники устанавливают связь с представителями гостиницы, в дело вступает история про состояние здоровья или «особую просьбу» одного из заказчиков: мошенники просят отправить важные документы по URL-адресу.

Эта ссылка ведёт на загрузку вредоносной программы, заточенной на кражу данных. Авторы зловреда уделили особое внимание незаметной работе.

Как выяснили специалисты Akamai, атака развивается дальше, пытаясь поразить уже реальных постояльцев. Ширан Гез, старший менеджер по информационной безопасности в Akamai, объясняет:

«После запуска инфостилера в системе гостиницы атакующие могут получить доступ к перепискам с реальными клиентами. Пользуясь доверием, мошенники отправляют людям ссылки на фишинговые страницы, собирающие данные банковских карт».

Стоит отметить, что в переписках злоумышленники требуют незамедлительных действий от потенциальных жертв, что является типичной уловкой фишеров. Такое поведение должно выступать как неизменный индикатор мошеннической деятельности.


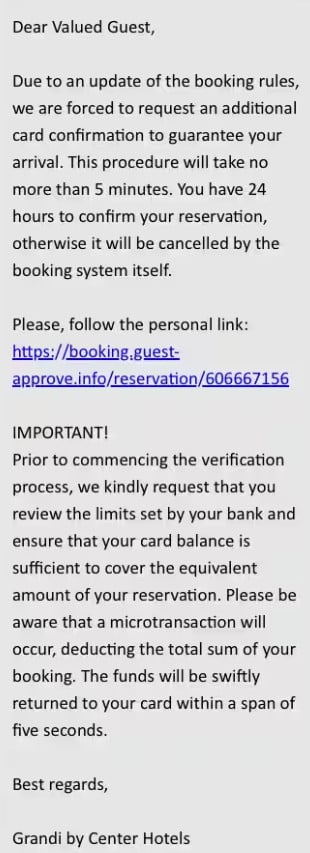
Ссылка, которую отправляют жертве, ведёт якобы на страницу верификации карты, а на самом деле запускает исполняемый файл, закодированный JavaScript-скриптом. Этот скрипт препятствует анализу и пытается убедиться в том, что жертва перейдёт на следующий этап — фейковый сайт Booking.com.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru