


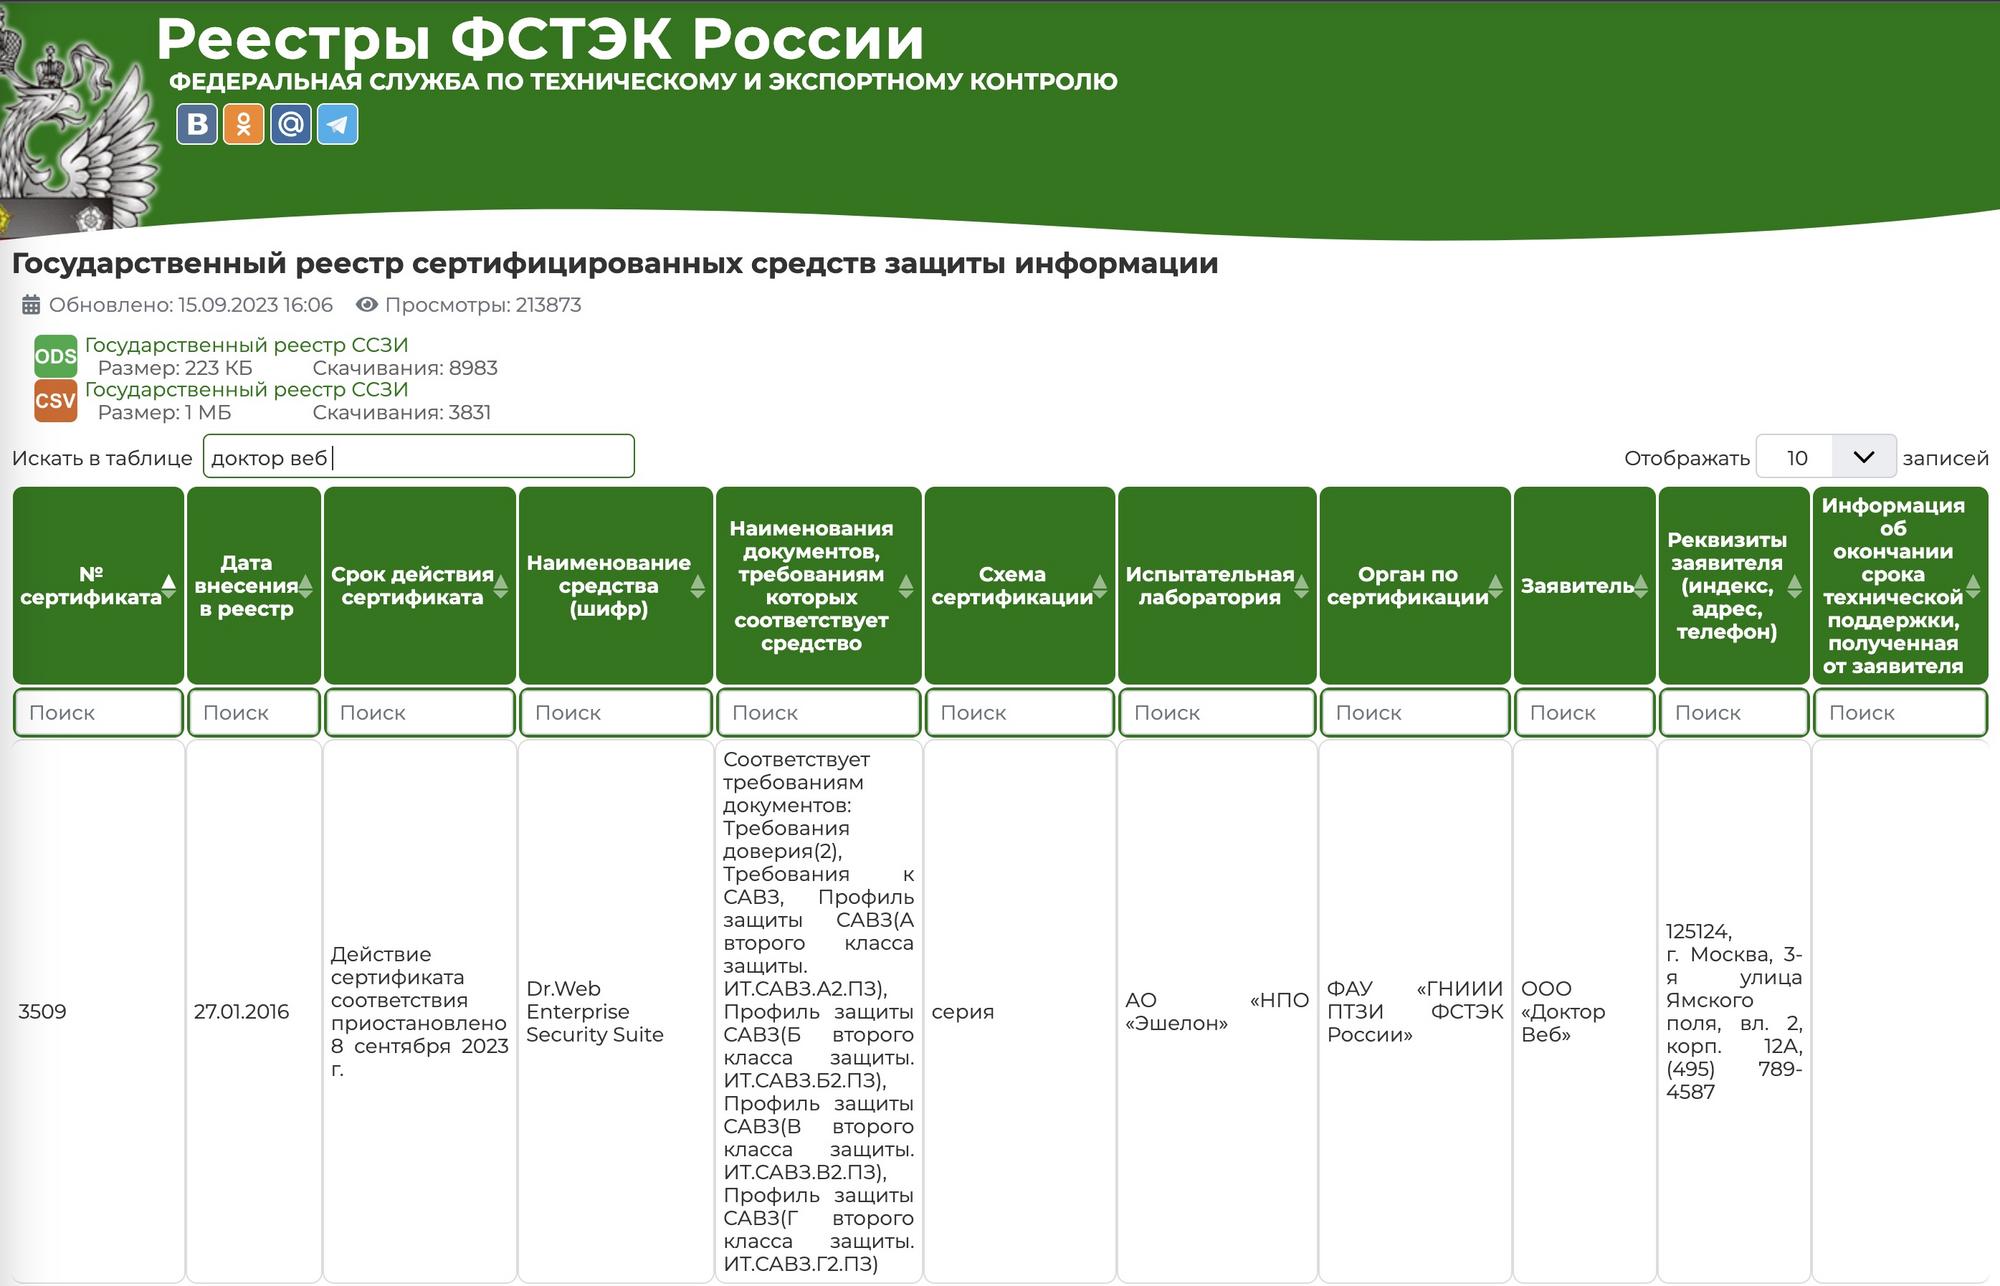

ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

Действие сертификата антивируса компании «Доктор Веб», выданного ФСТЭК России, в настоящее время приостановлено. Согласно реестру регулятора, изменения вступили в силу 8 сентября 2023 года.

Если верить записям, антивирус российской компании получил соответствующий сертификат в начале 2016 года. Тем не менее на днях в «Посте Лукацкого» появилась информация о приостановке. 

С чем это связано, пока непонятно, но проблемой для отдельных финансовых организаций может стать требование установить одновременно от двух и иногда даже от трёх сертифицированных антивирусных продуктов.

Уехал ли Данилов со своей компанией из России, пока также неизвестно. Однако реестр ФСТЭК России говорит о том, что аналогичные разрешения остались только у компаний «Лаборатория Касперского» и «Код Безопасности».


Кроме того, Лукацкий проводит параллели с Group-IB, которая ушла из страны, при этом выделив российский бизнес F.A.C.C.T. Обе компании объединяет приостановка действия сертификатов.

Комментируя эти изменения, Сергей Полунин из «Газинформсервис» подчеркнул, что отзыв сертификата не делает антивирус хуже. Но при этом эксперт признал, что ситуация в первую очередь бьёт по тем, кто должен использовать исключительно сертифицированные продукты.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru