


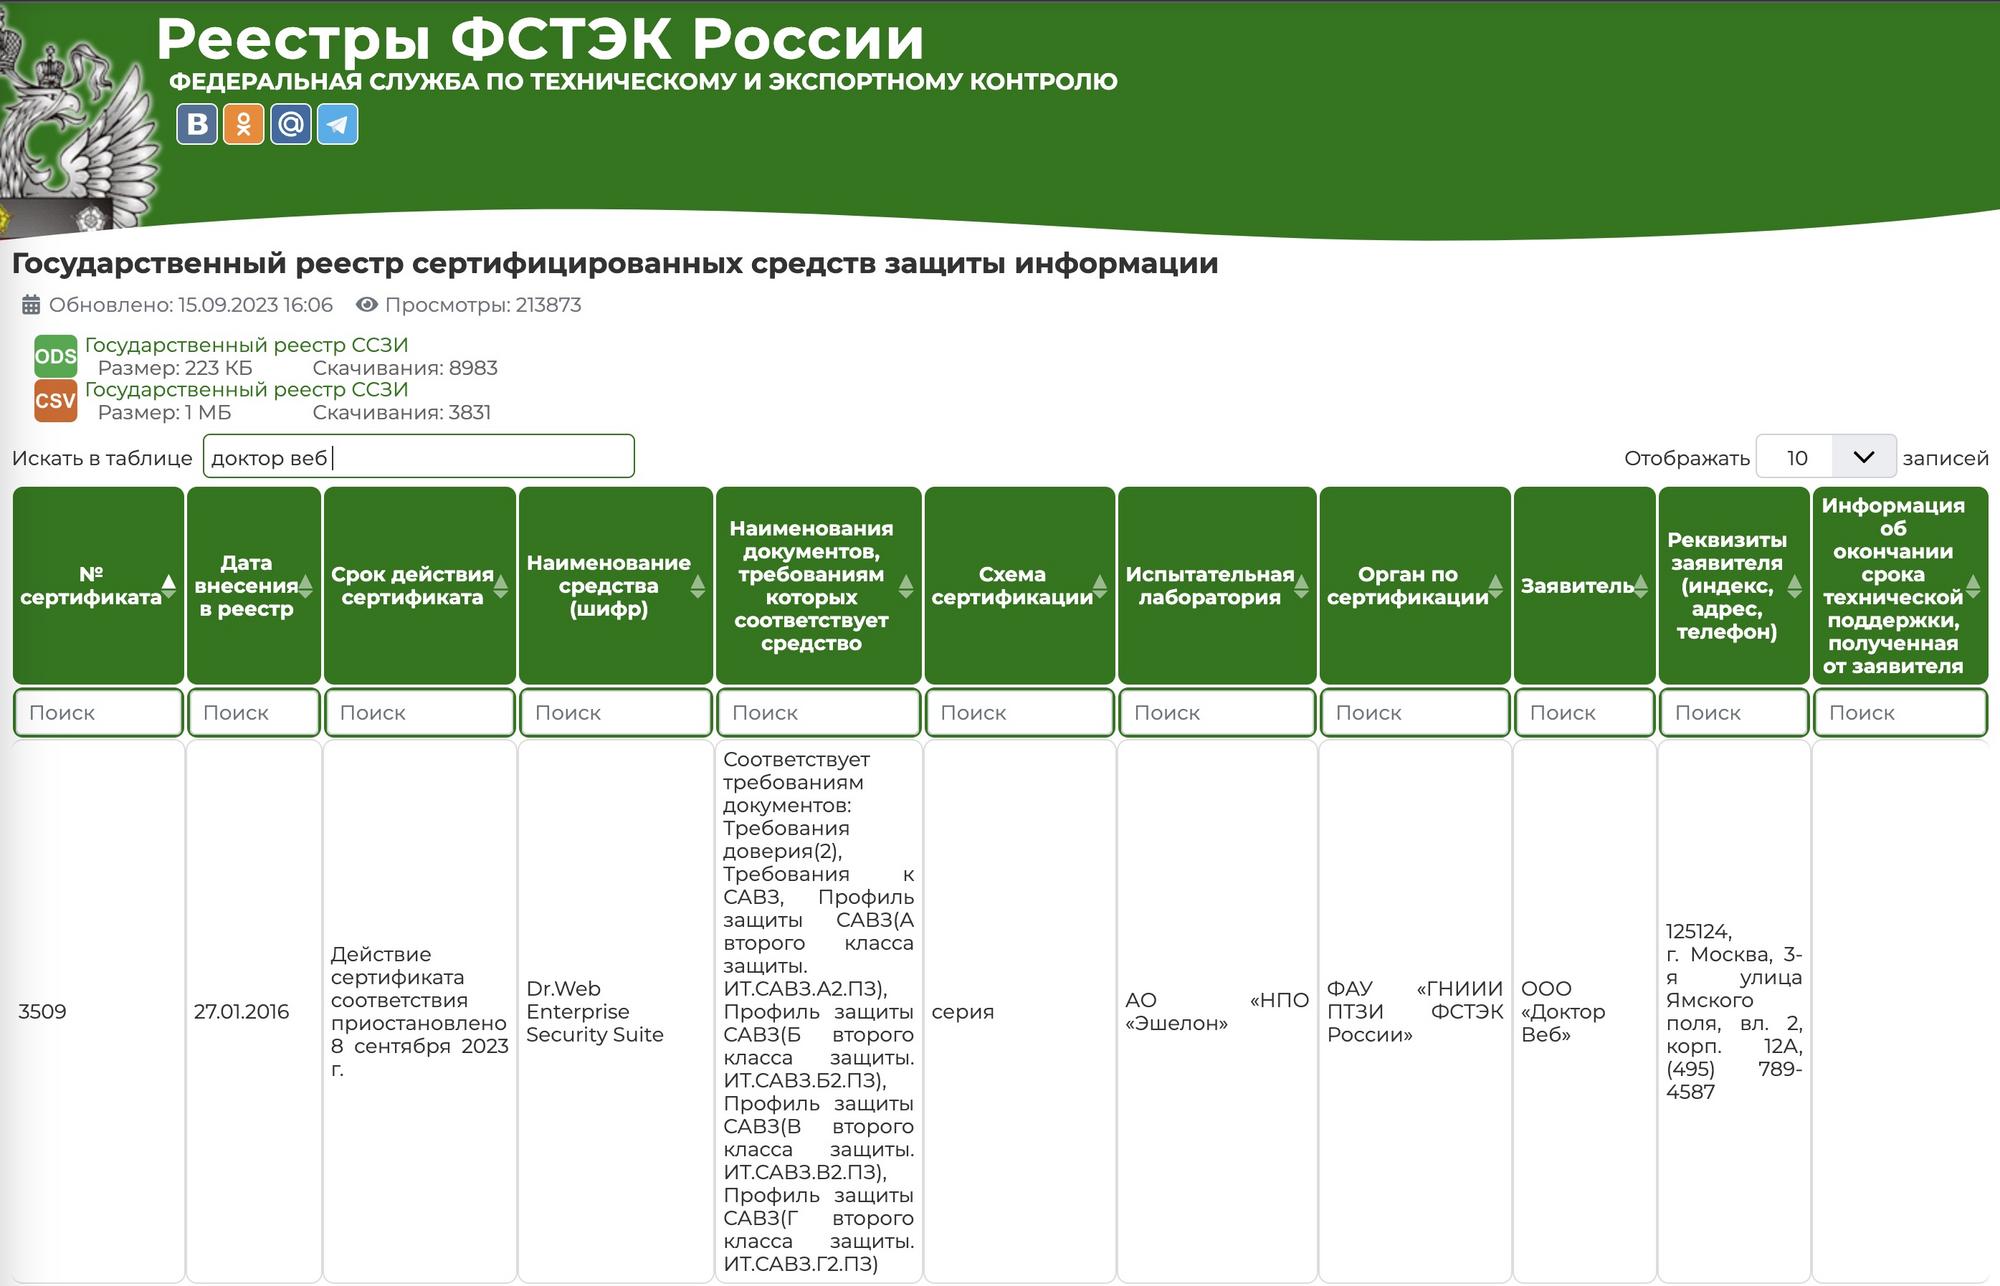

ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

Действие сертификата антивируса компании «Доктор Веб», выданного ФСТЭК России, в настоящее время приостановлено. Согласно реестру регулятора, изменения вступили в силу 8 сентября 2023 года.

Если верить записям, антивирус российской компании получил соответствующий сертификат в начале 2016 года. Тем не менее на днях в «Посте Лукацкого» появилась информация о приостановке. 

С чем это связано, пока непонятно, но проблемой для отдельных финансовых организаций может стать требование установить одновременно от двух и иногда даже от трёх сертифицированных антивирусных продуктов.

Уехал ли Данилов со своей компанией из России, пока также неизвестно. Однако реестр ФСТЭК России говорит о том, что аналогичные разрешения остались только у компаний «Лаборатория Касперского» и «Код Безопасности».


Кроме того, Лукацкий проводит параллели с Group-IB, которая ушла из страны, при этом выделив российский бизнес F.A.C.C.T. Обе компании объединяет приостановка действия сертификатов.

Комментируя эти изменения, Сергей Полунин из «Газинформсервис» подчеркнул, что отзыв сертификата не делает антивирус хуже. Но при этом эксперт признал, что ситуация в первую очередь бьёт по тем, кто должен использовать исключительно сертифицированные продукты.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru