



Linux-бэкдор три года раздавался под видом Free Download Manager

Linux-бэкдор три года раздавался под видом Free Download Manager

Linux-бэкдор три года раздавался под видом Free Download Manager

Эксперты «Лаборатории Касперского» выявили вредоносную кампанию, нацеленную на засев бэкдора в системы Linux. Заражение происходит при попытке скачать софт с сайта Free Download Manager, что может говорить об атаке на цепочку поставок.

По данным Kaspersky, киберкампания с использованием троянизированной версии менеджера загрузок стартовала более трех лет назад и в настоящее время неактивна. В ходе исследования были обнаружены образцы зловреда, датированные 2013 годом; атаки зафиксированы в Бразилии, Китае, Саудовской Аравии и России.

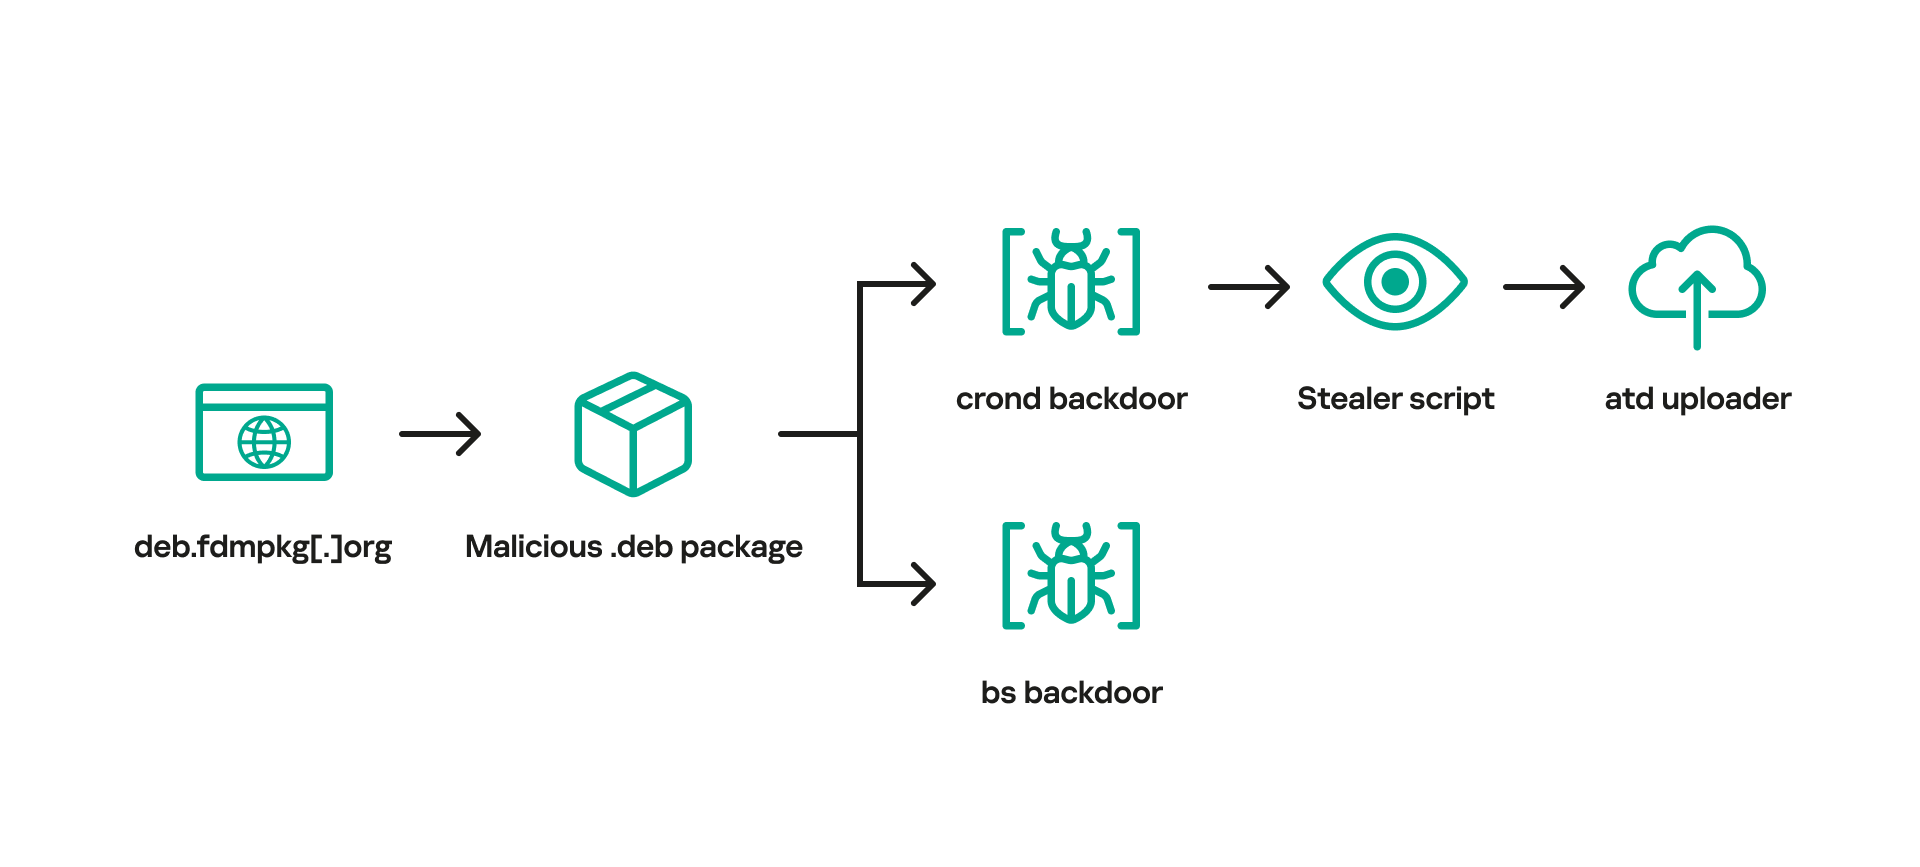
В ходе исследования было установлено, что вредоносный пакет отдается с ресурса, имитирующего Debian-репозиторий бесплатного менеджера загрузок. Для перенаправления на официальном сайте Free Download Manager был создан редирект. Примечательно, что на фейковый ресурс отправлялись далеко не все желающие скачать полезную программу для Linux; не исключено, что визитеров различали по цифровым отпечаткам.

Раздававшийся с легитимного сайта зловред представляет собой инструмент удаленного доступа, создающий обратный шелл для облегчения кражи информации. Загружаемый оператором bash-стилер собирает системные данные, историю браузера, сохранённые пароли, данные криптокошельков и даже учетки облачных сервисов, таких как AWS и Google Cloud.


Для доступа к API Linux вредонос использует системные вызовы (с помощью dietlibc). После запуска он ищет C2-сервер, запрашивая специально созданный поддомен fdmpkg[.]org.

«Ситуация с Free Download Manager демонстрирует, что кибератаки на Linux могут долго оставаться необнаруженными, — комментирует эксперт Kaspersky Леонид Безвершенко. — Чтобы этого избежать, нужно обязательно заботиться об эффективных мерах безопасности для компьютеров и серверов, работающих на этой операционной системе».

Для защиты от атак на Linux-устройства организациям рекомендуется использовать специализированные решения:

  • продукты, способные обеспечить безопасность конечных точек с помощью поведенческого анализа и мониторинга аномалий;
  • спецрешения для встроенных систем;
  • системы управления киберрисками, выполняющие мониторинг теневых ресурсов для оперативного выявления угроз.
Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru