



Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

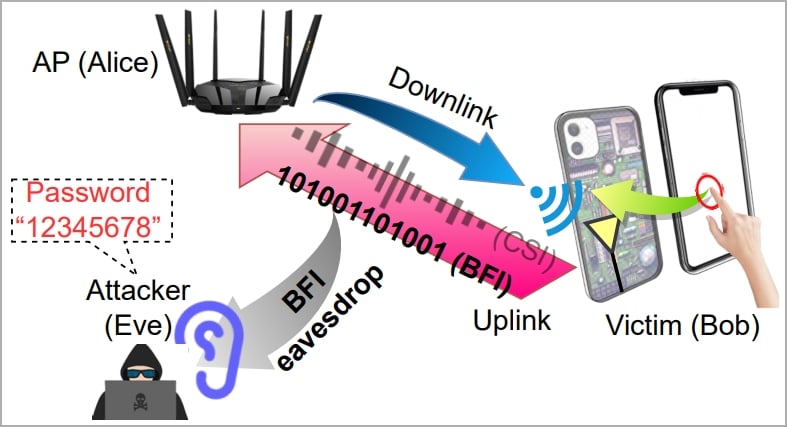
Новый вектор атаки под названием «WiKI-Eve» позволяет перехватить передачу данных в виде простого текста со смартфонов, подключённых к современным роутерам Wi-Fi, и вычислить отдельные нажатия клавиш с точностью до 90%. Другими словами, условный злоумышленник может вытащить пароли владельца девайса.

Новый вектор использует функцию BFI (beamforming feedback information), которая появилась в 2013 году с выходом Wi-Fi 5 (802.11ac). BFI позволяет устройствам отправлять маршрутизаторам информацию о своём местоположении.

Эта функциональность полезна в том смысле, что с её помощью роутер может более точно направлять сигнал. Тем не менее у BFI есть проблема: обмен информацией происходит в виде простого текста, а это значит, что условный атакующий может перехватить и прочитать её.


На эту уязвимость указали (PDF) китайские и сингапурские исследователи. Изначально команда специалистов тестировала возможность извлечения «секретов» из процесса передачи данных, но в итоге выяснилось, что брешь позволяет выявить нажатия клавиш с точностью до 90% и расшифровать шестизначные пароли с точностью до 85%. При этом сложные комбинации можно получить в 66% случаев.

Казалось бы, WiKI-Eve работает только с числовыми паролями, однако не стоит недооценивать опасность этого вектора. Взять хотя бы результаты исследования NordPass: в 16 из 20 самых распространённых паролей используются только цифры.

Принцип атаки WiKI-Eve заключается в перехвате сигналов Wi-Fi в процессе ввода пароля. Другими словами, злоумышленник должен дождаться момента, когда жертва будет активно использовать смартфон и запускать конкретное приложение.


Атакующему также нужен будет идентификатор девайса жертвы в сети (например, MAC-адрес). В основной фазе злоумышленник должен захватить временной ряд BFI жертвы в процессе ввода пароля. Для этого может использоваться инструмент вроде Wireshark.

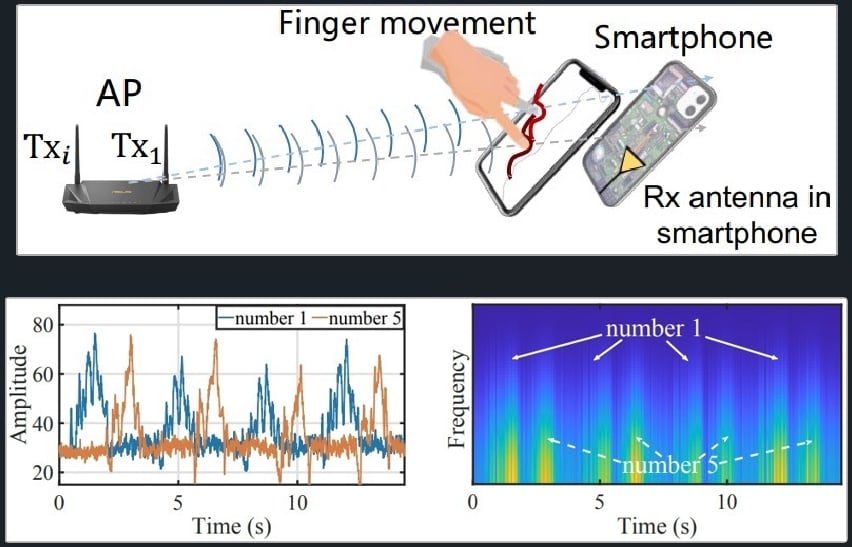
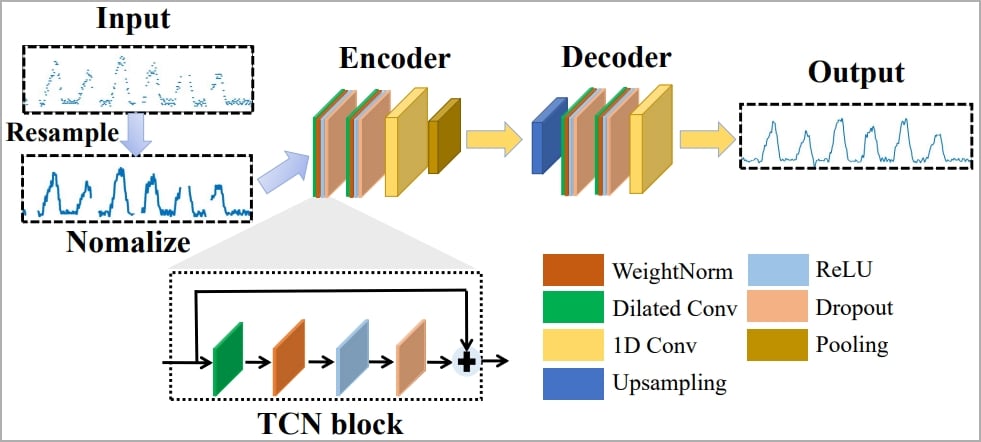
Каждый раз, когда пользователь нажимает для ввода клавишу, это влияет на антенны Wi-Fi, вызывая генерацию определённого сигнала. Поскольку записанный временной ряд BFI может размыть границы между нажатиями клавиш, исследователи разработали алгоритм для парсинга и восстановления данных.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru