



Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Авторы вредоноса KmsdBot, создающего ботнет из заражённых устройств, добавили ему новую функциональность. Теперь зловред поражает и «умные» девайсы (Internet of Things, IoT), увеличивая за счёт этого поверхность атаки.

Анализ нового образца KmsdBot провёл Ларри Кэшдоллар из Akamai. В отчёте исследователь отмечает следующее:

«Бинарник вредоносной программы теперь поддерживает сканирование Telnet и больше архитектур процессоров».

Свежая версия ходит в дикой природе с 16 июля 2023 года, авторы предлагают её другим киберпреступникам по модели DDoS-for-hire. Активная разработка, по мнению специалистов, может указывать на то, что KmsdBot достаточно успешен в реальных кибератаках.

О вредоносе впервые стало известно в середине ноября 2022 года. Тогда эксперты Akamai Technologies рассказали, что он умеет добывать монеро и брутфосить SSH.

Чуть позже исследователи изучили KmsdBot в лабораторных условиях и случайно обнаружили, как прибить его.

В целом зловред заточен под сканирование случайных IP-адресов и поиск открытых портов SSH. Далее он пытается брутфорсить систему с помощью списка паролей, загруженного с сервера атакующих.

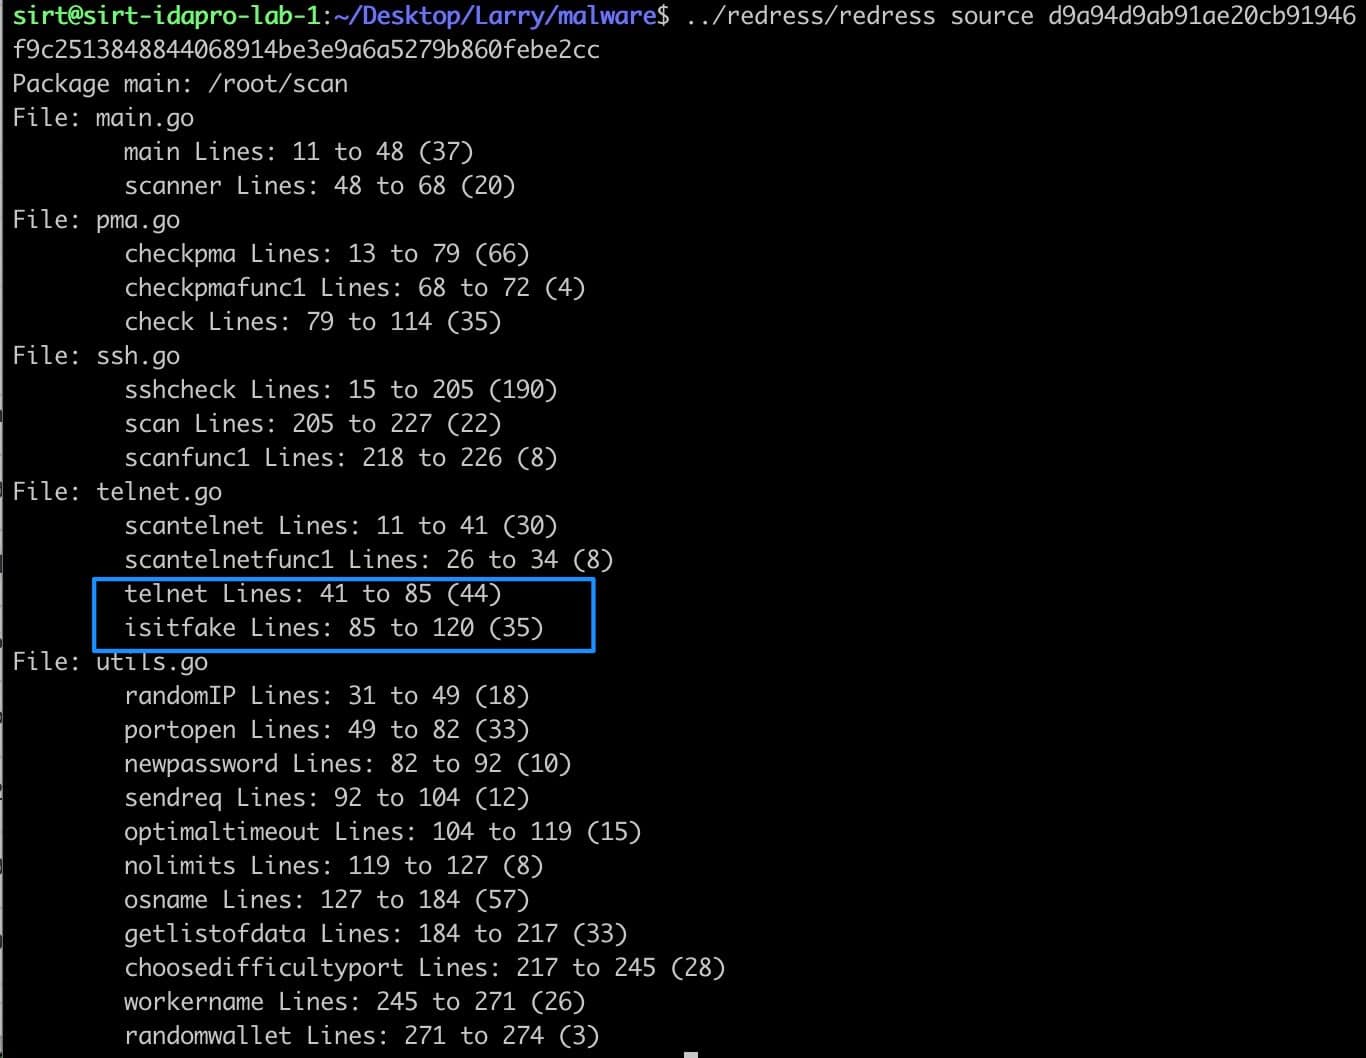
«Как и SSH-сканер, сканер Telnet вызывает функцию, генерирующую случайный IP-адрес. Затем он пытается соединиться с портом под номером 23 по этому адресу», — Кэшдоллар.

Атака сопровождается загрузкой текстового файла в формате .TXT — telnet.txt, в котором содержится список часто используемых слабых паролей. Операторы делают ставку на то, что многие владельцы IoT-устройств не меняют дефолтные учётные данные.

Подпишитесь на новости

ИИ используют 83% команд разработки, но до рабочих систем доходят лишь 24%

Нейросети в разработке уже почти повсюду, а вот их результаты в рабочих системах — заметно реже. Сгласно опросу SimpleOne, ИИ используют 83% команд, однако только 24% внедряют полученное в действующие системы.

Полные результаты компания опубликовала на своём сайте. В 41% случаев с ИИ экспериментируют отдельные сотрудники по собственной инициативе, ещё 18% команд проводят пилоты.

Начать пользоваться технологией в ближайшие полгода планируют 8%.


Чаще всего нейросетям поручают написание кода и конфигураций — этот вариант выбрали 60% респондентов. Аналитику и подготовку техзаданий отметили 49%, документацию — 44%.

Тестирование и код-ревью пока набрали 26%, разбор багов — 28%. При этом именно тесты и анализ ошибок участники охотнее всего готовы передать ИИ-агентам: 61% и 54% соответственно. Желающих делегировать поиск собственных промахов хватает.


Главный тормоз — безопасность: утечек кода и данных опасаются 68% опрошенных. Стоимость лицензий и токенов беспокоит 58%, качество результата — 48%.

Нехватку компетенций назвали лишь 8%, отсутствие поддержки руководства — 5%. Начальство, получается, мешает реже, чем счёт за инструменты и перспектива отправить исходники не туда.

Ускорения минимум в полтора раза ожидают 48% участников. Это именно ожидания, а не замеренная производительность. Ещё 31% затруднились оценить эффект.

Опрос прошёл в октябре 2026 года среди 90 специалистов, преимущественно из крупных компаний: 71% работали в организациях со штатом более тысячи человек.

RSS: Новости на портале Anti-Malware.ru