



Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Авторы вредоноса KmsdBot, создающего ботнет из заражённых устройств, добавили ему новую функциональность. Теперь зловред поражает и «умные» девайсы (Internet of Things, IoT), увеличивая за счёт этого поверхность атаки.

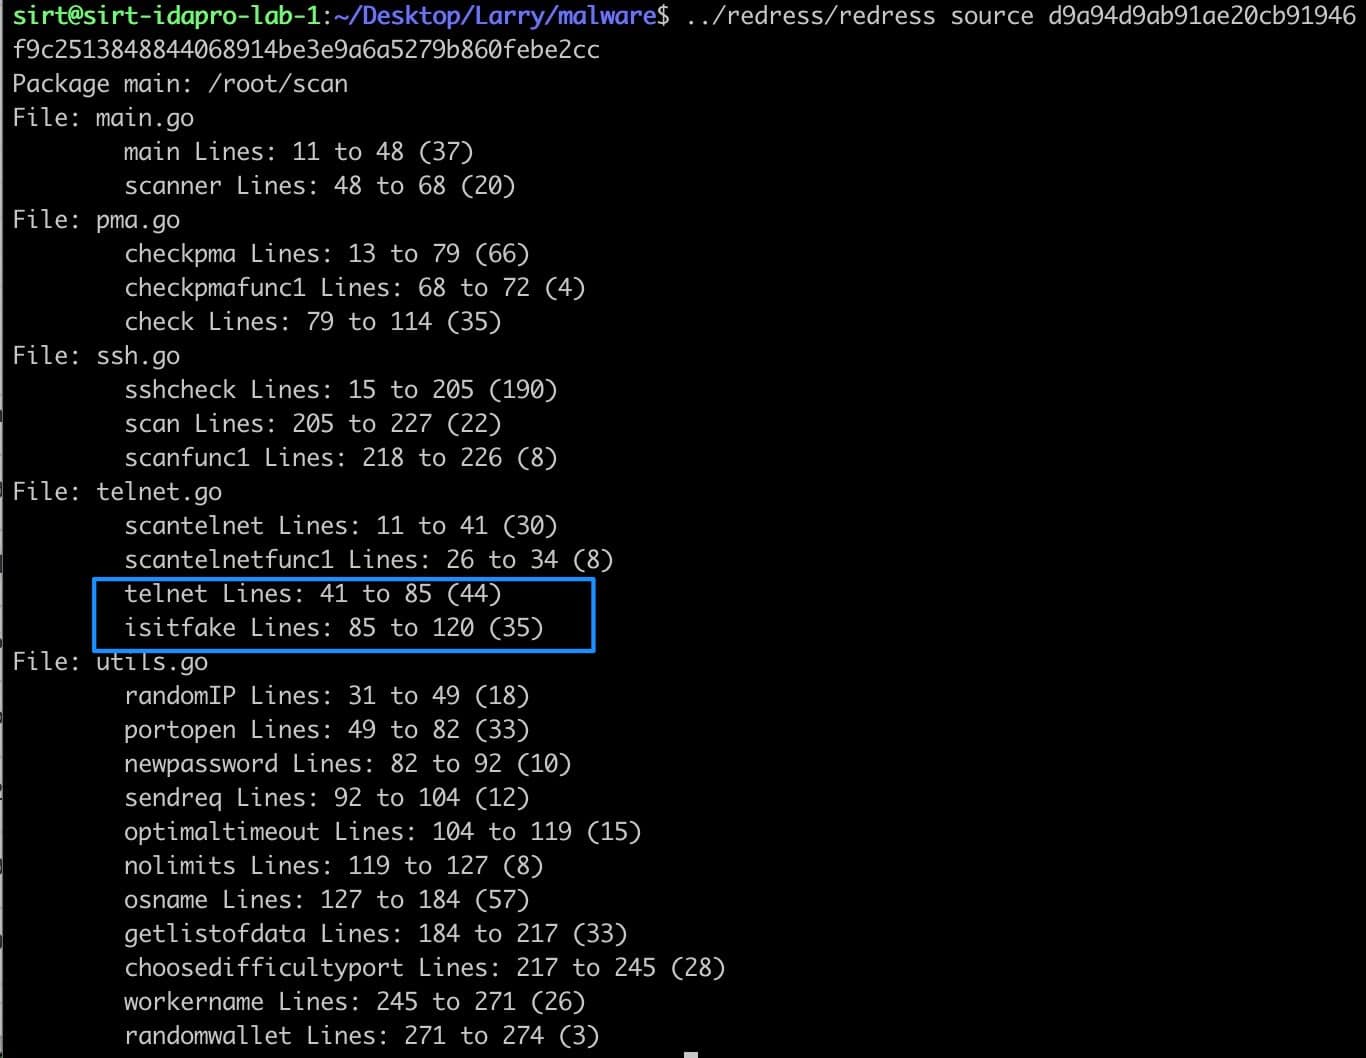
Анализ нового образца KmsdBot провёл Ларри Кэшдоллар из Akamai. В отчёте исследователь отмечает следующее:

«Бинарник вредоносной программы теперь поддерживает сканирование Telnet и больше архитектур процессоров».

Свежая версия ходит в дикой природе с 16 июля 2023 года, авторы предлагают её другим киберпреступникам по модели DDoS-for-hire. Активная разработка, по мнению специалистов, может указывать на то, что KmsdBot достаточно успешен в реальных кибератаках.

О вредоносе впервые стало известно в середине ноября 2022 года. Тогда эксперты Akamai Technologies рассказали, что он умеет добывать монеро и брутфосить SSH.

Чуть позже исследователи изучили KmsdBot в лабораторных условиях и случайно обнаружили, как прибить его.

В целом зловред заточен под сканирование случайных IP-адресов и поиск открытых портов SSH. Далее он пытается брутфорсить систему с помощью списка паролей, загруженного с сервера атакующих.

«Как и SSH-сканер, сканер Telnet вызывает функцию, генерирующую случайный IP-адрес. Затем он пытается соединиться с портом под номером 23 по этому адресу», — Кэшдоллар.

Атака сопровождается загрузкой текстового файла в формате .TXT — telnet.txt, в котором содержится список часто используемых слабых паролей. Операторы делают ставку на то, что многие владельцы IoT-устройств не меняют дефолтные учётные данные.

Подпишитесь на новости

WhatsApp на Android позволит листать сообщения без отметки о прочтении

Прочитать сообщение и не выдать себя синими галочками, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) для Android готовит именно такой сценарий. В коде бета-версии нашли предпросмотр переписки по долгому нажатию. Причём окно позволяет прокручивать сообщения.

Функцию обнаружили и смогли активировать до выпуска исследователи Android Authority.

В версии 2.26.44.12 удержание чата открывает плавающую карточку с последними сообщениями. По результатам проверки издания, просмотр и прокрутка внутри неё не отправляют уведомления о прочтении. Собеседник продолжает видеть сообщение непрочитанным, пока вы изучаете переписку.

Под карточкой появляется обновлённое меню: закрепление, архивирование, отключение уведомлений, отметка непрочитанным и удаление чата. Сейчас долгое нажатие на Android лишь выделяет диалог и показывает панель действий.


На iPhone похожий предпросмотр уже есть, однако прокручивать переписку внутри такого окна нельзя. Android-вариант в обнаруженной реализации оказался даже удобнее.

Но искать новинку в настройках пока рано: она находится в разработке и недоступна даже обычным участникам бета-тестирования. Сроков выпуска нет, а найденный в APK код ещё не гарантирует появления функции у всех пользователей.

RSS: Новости на портале Anti-Malware.ru