



Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы программы-вымогателя Monti вернулись в строй после двух месяцев перерыва. Теперь киберпреступники используют новую Linux-версию шифровальщика для атак на серверы VMware ESXi.

На новую «игрушку» группировки обратили внимание специалисты японской компании Trend Micro. По их словам, инструмент претерпел серьёзные изменения в сравнении с предшественниками.

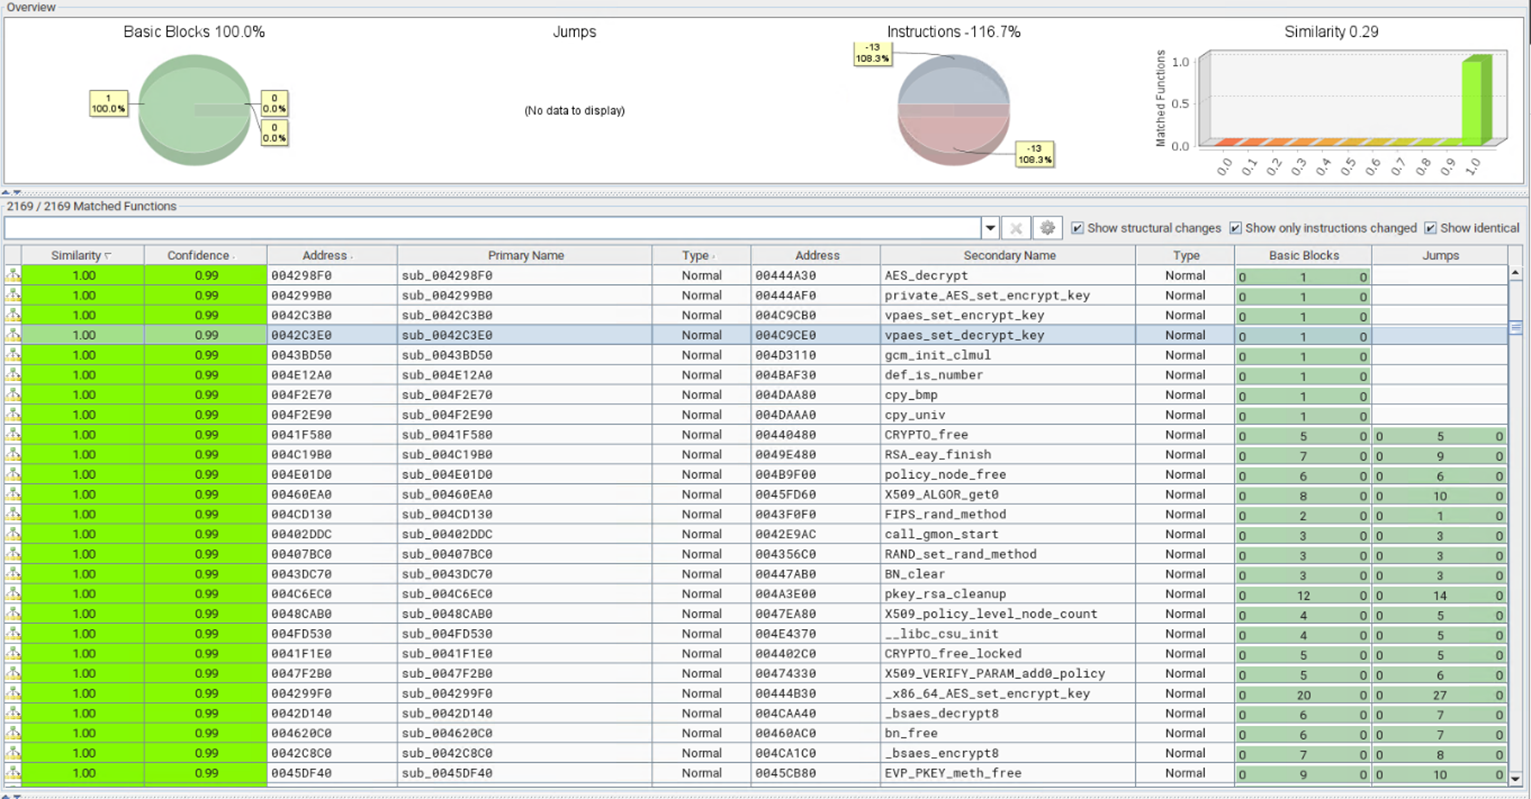
Ранее локер Monti на 99% состоял из слитого кода программы-вымогателя Conti. Однако новая версия совпадает с Conti лишь на 28%.


Эксперты Trend Micro выделили самые примечательные нововведения обновлённой Linux-версии локера:

  • Удаление параметров «--size», «--log», и «–vmlist» и добавление нового параметра «-type=soft» для завершения виртуальных машин ESXi. Такой подход помогает избежать детектирования.
  • Добавлен также параметр «--whitelist», который говорит локеру, какие виртуальные машины на хосте пропускать.
  • Модифицированы файлы «/etc/motd» и «index.html», чтобы отображать жертве записку с требованиями выкупа при входе в систему.
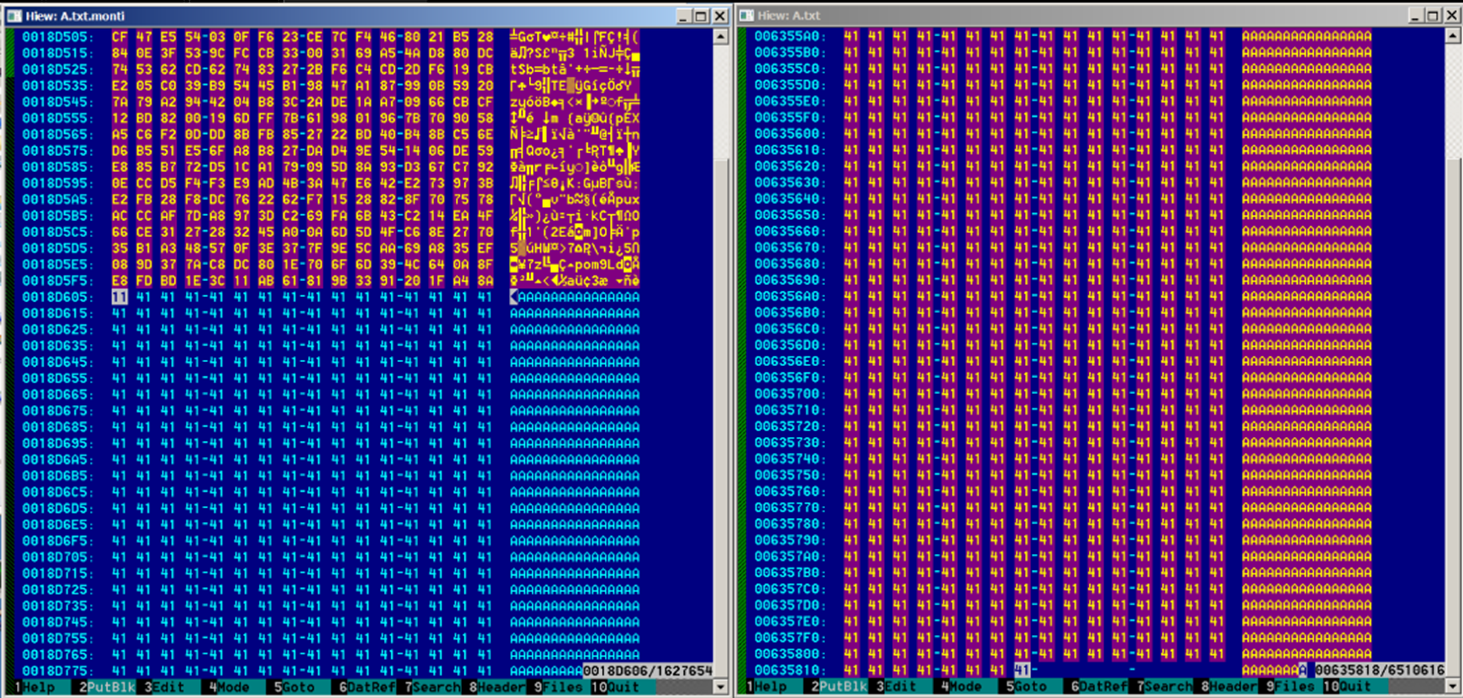
  • Теперь добавляется байтовая подпись «MONTI» вдобавок к дополнительными 256 байтами, связанными с ключом шифрования.
  • Проверяет размер файлов — больше или меньше 261 байта. Сначала шифрует маленькие файлы, после чего смотрит, есть ли в более тяжёлых строка «MONTI». Если нет, шифрует и их.
  • Новый вариант использует шифрование AES-256-CTR (ранее — Salsa20).
  • У файлов весом между 1,048 и 4,19 МБ будут зашифрованы только первые 100 000 байт.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru