



Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы программы-вымогателя Monti вернулись в строй после двух месяцев перерыва. Теперь киберпреступники используют новую Linux-версию шифровальщика для атак на серверы VMware ESXi.

На новую «игрушку» группировки обратили внимание специалисты японской компании Trend Micro. По их словам, инструмент претерпел серьёзные изменения в сравнении с предшественниками.

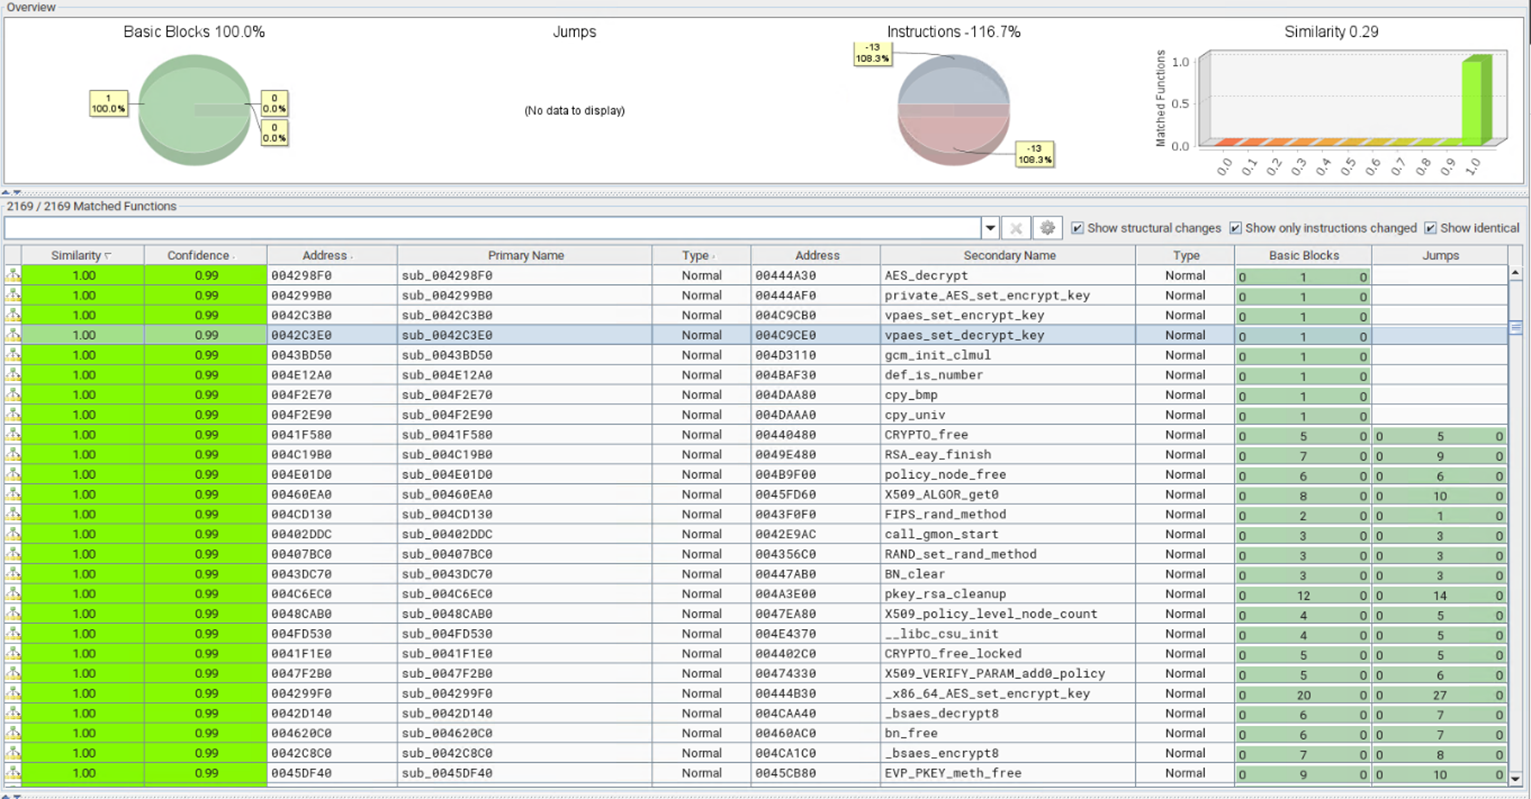
Ранее локер Monti на 99% состоял из слитого кода программы-вымогателя Conti. Однако новая версия совпадает с Conti лишь на 28%.


Эксперты Trend Micro выделили самые примечательные нововведения обновлённой Linux-версии локера:

  • Удаление параметров «--size», «--log», и «–vmlist» и добавление нового параметра «-type=soft» для завершения виртуальных машин ESXi. Такой подход помогает избежать детектирования.
  • Добавлен также параметр «--whitelist», который говорит локеру, какие виртуальные машины на хосте пропускать.
  • Модифицированы файлы «/etc/motd» и «index.html», чтобы отображать жертве записку с требованиями выкупа при входе в систему.
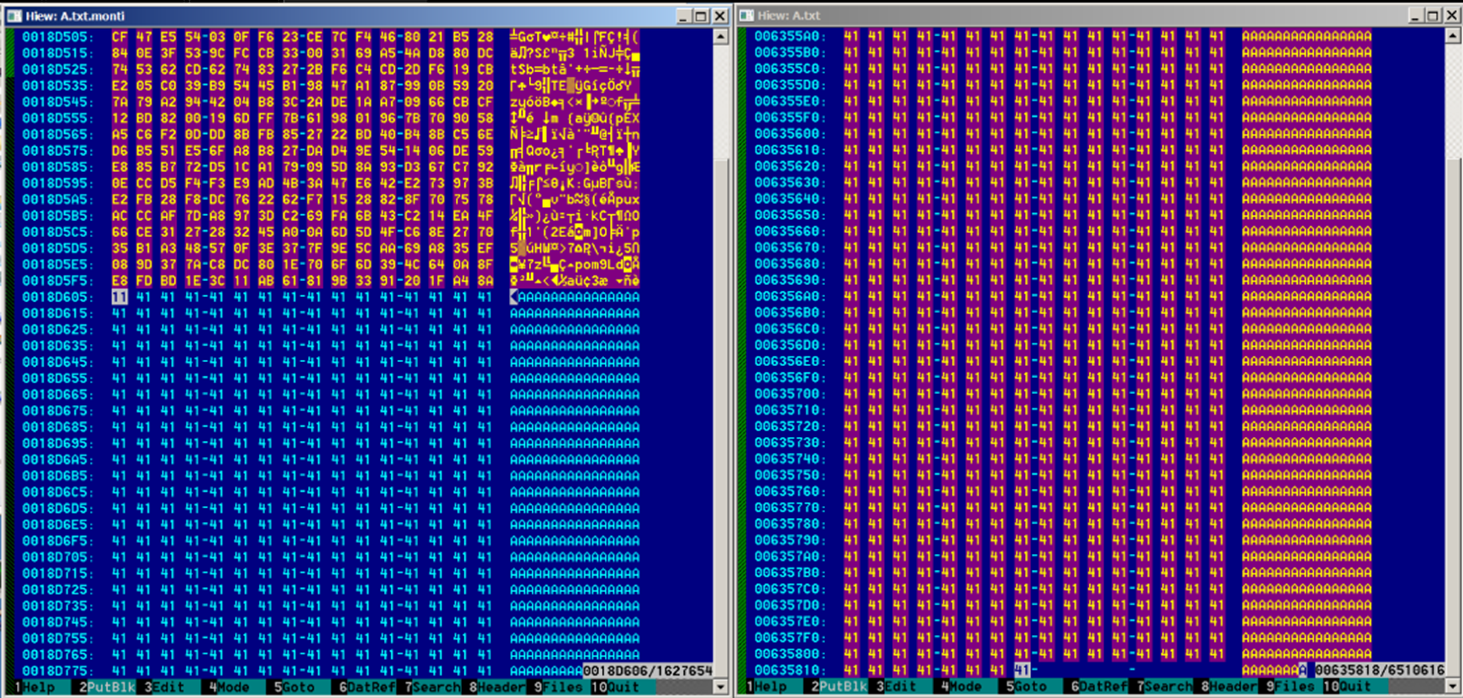
  • Теперь добавляется байтовая подпись «MONTI» вдобавок к дополнительными 256 байтами, связанными с ключом шифрования.
  • Проверяет размер файлов — больше или меньше 261 байта. Сначала шифрует маленькие файлы, после чего смотрит, есть ли в более тяжёлых строка «MONTI». Если нет, шифрует и их.
  • Новый вариант использует шифрование AES-256-CTR (ранее — Salsa20).
  • У файлов весом между 1,048 и 4,19 МБ будут зашифрованы только первые 100 000 байт.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru