


ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

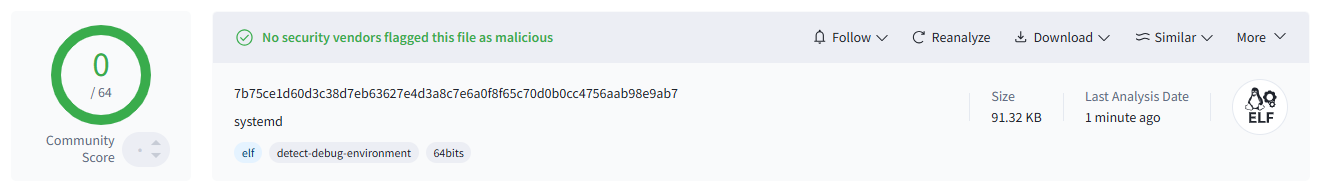
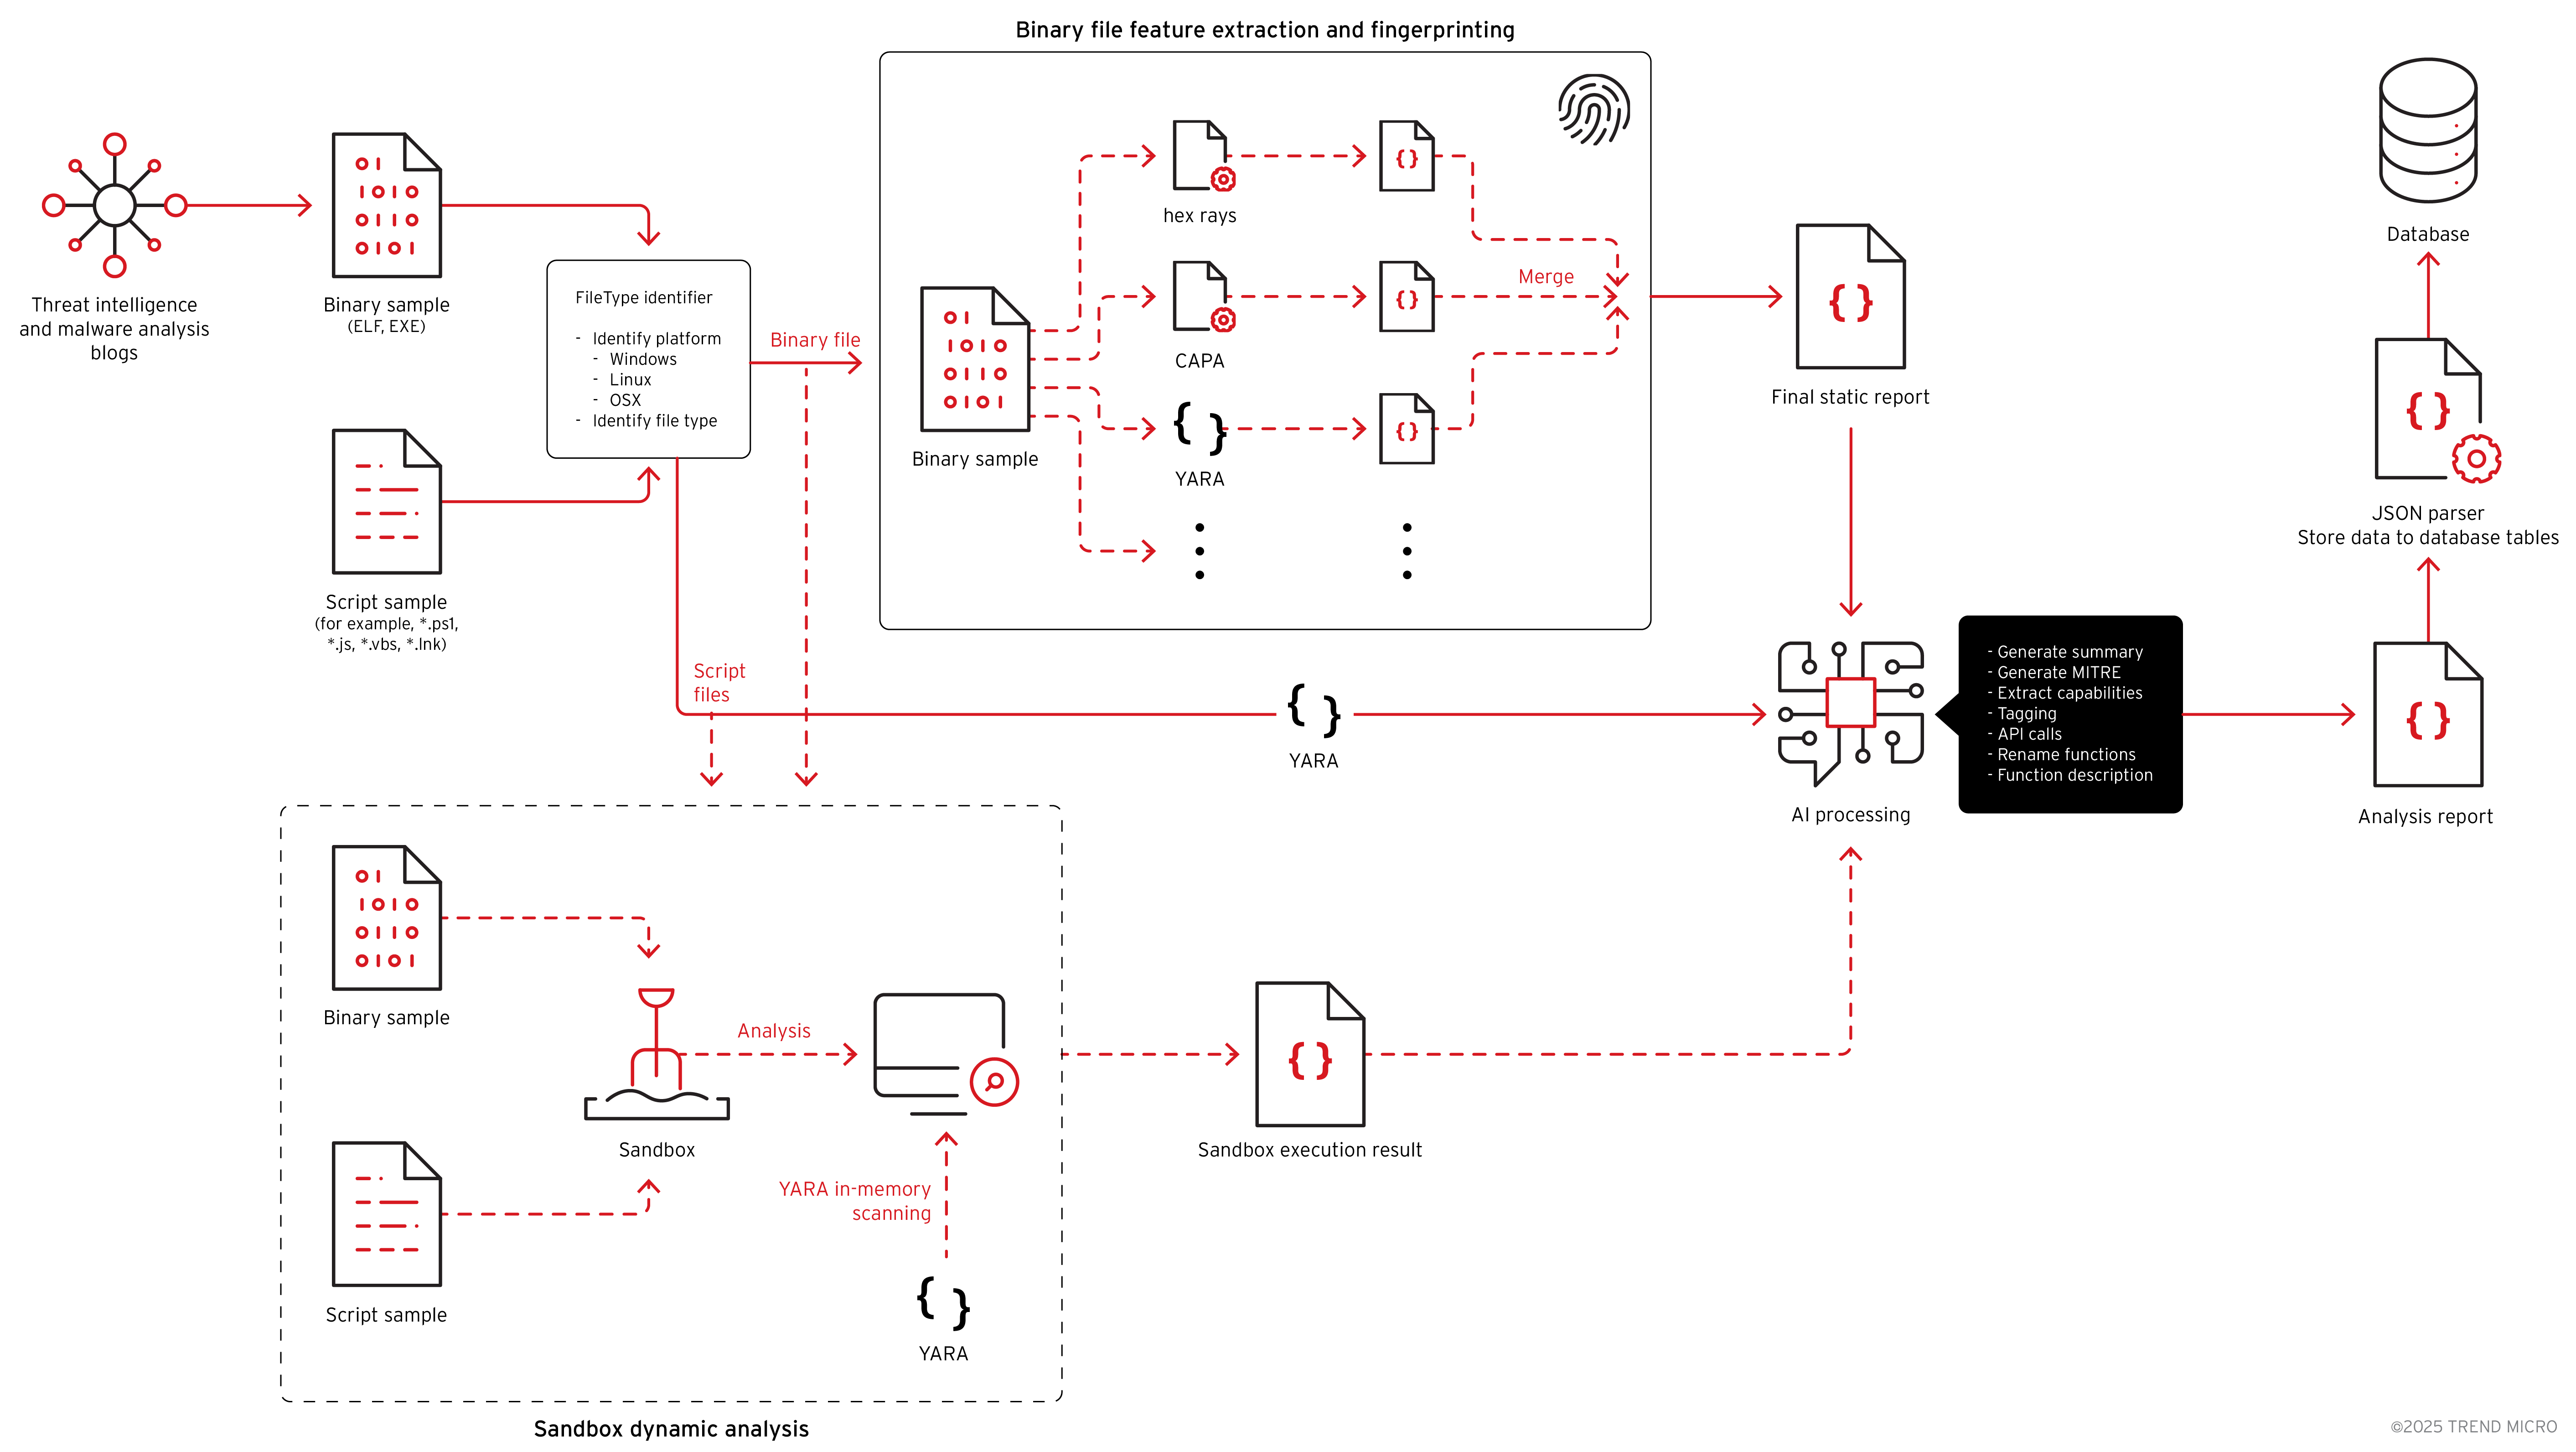
Исследователи из Trend Micro сообщили об обнаружении нового скрытного бэкдора для Linux под названием GhostPenguin. На протяжении четырёх месяцев он находился в базе VirusTotal, но ни один антивирус при этом не детектировал файл вредоноса. Обнаружить его удалось только благодаря системе автоматического поиска угроз, использующей алгоритмы ИИ.

Впервые файл загрузили на VirusTotal 7 июля 2025 года. Но классические механизмы анализа не увидели ничего подозрительного.


Лишь когда ИИ-пайплайн Trend Micro выделил образец как атипичный, эксперты провели детальное исследование и выяснили, что внутри скрыт полноценный бэкдор.

GhostPenguin написан на C++ и работает как многопоточный инструмент удалённого управления Linux-системой. Вместо привычных TCP-соединений он использует собственный зашифрованный UDP-протокол на базе RC5, что делает коммуникацию менее заметной и затрудняет обнаружение.


Отдельные потоки отвечают за регистрацию и передачу данных, благодаря этому GhostPenguin остаётся работоспособным даже в случае зависания отдельных компонентов.

После запуска бэкдор проходит подготовительный цикл:

  • проверяет, не запущен ли он уже, используя PID-файл;
  • инициирует хендшейк с C2-сервером и получает Session ID, который далее служит ключом шифрования;
  • собирает данные о системе (IP-адрес, имя хоста, версию ОС вроде «Ubuntu 24.04.2 LTS», архитектуру) и отправляет их на сервер до получения подтверждения.

Исследование также показало, что GhostPenguin, вероятно, ещё в разработке. В коде нашли отладочные элементы, неиспользуемые функции, тестовые домены и даже опечатки — вроде «ImpPresistence» и «Userame». Похоже, авторы торопились или отлаживали раннюю версию.

Главный вывод Trend Micro: традиционные методы анализа пропустили GhostPenguin полностью, тогда как ИИ-подход позволил заметить аномалию. Этот случай, по словам исследователей, наглядно демонстрирует, насколько сложными становятся современные угрозы и почему стратегия их поиска должна развиваться дальше.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru