


ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

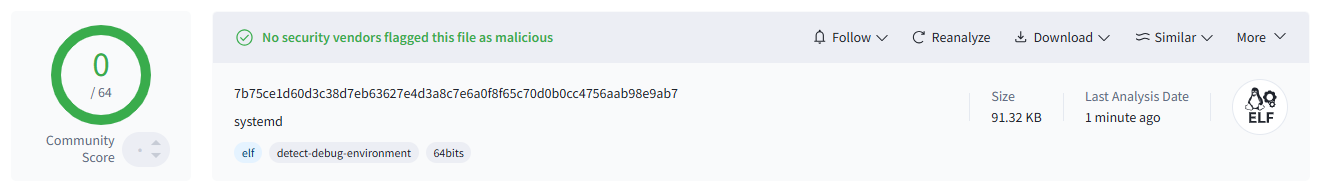
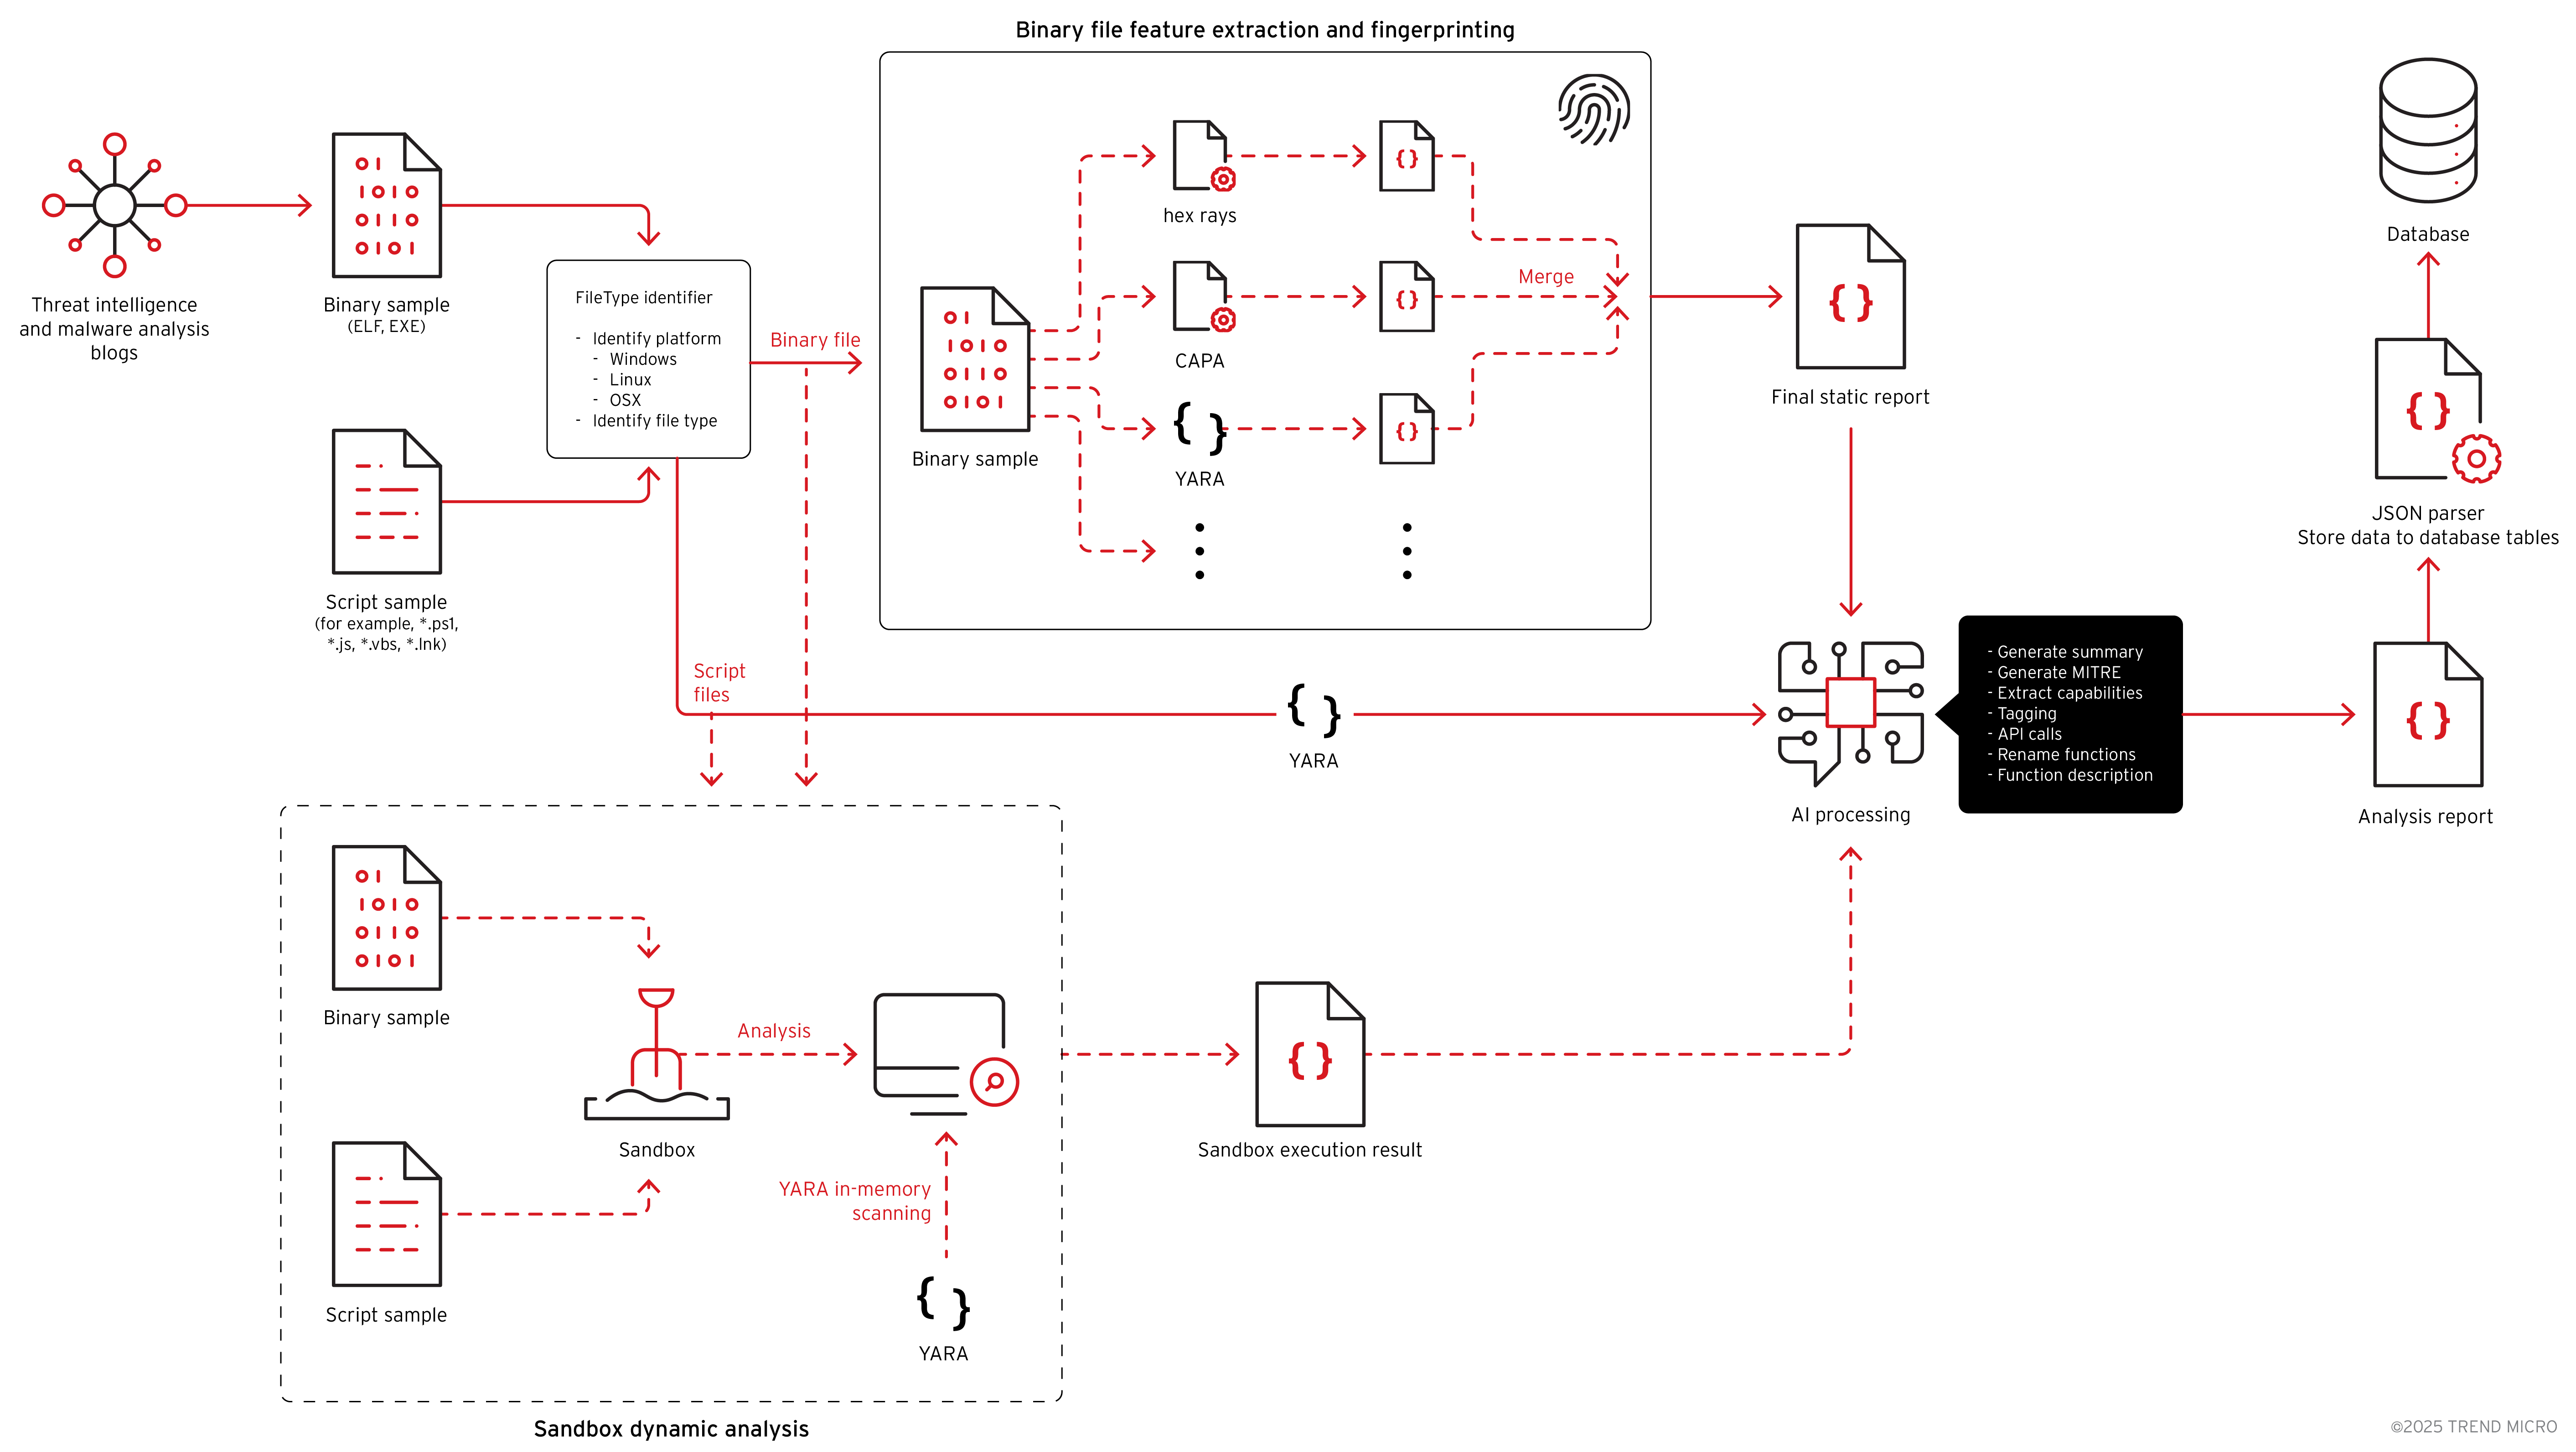
Исследователи из Trend Micro сообщили об обнаружении нового скрытного бэкдора для Linux под названием GhostPenguin. На протяжении четырёх месяцев он находился в базе VirusTotal, но ни один антивирус при этом не детектировал файл вредоноса. Обнаружить его удалось только благодаря системе автоматического поиска угроз, использующей алгоритмы ИИ.

Впервые файл загрузили на VirusTotal 7 июля 2025 года. Но классические механизмы анализа не увидели ничего подозрительного.


Лишь когда ИИ-пайплайн Trend Micro выделил образец как атипичный, эксперты провели детальное исследование и выяснили, что внутри скрыт полноценный бэкдор.

GhostPenguin написан на C++ и работает как многопоточный инструмент удалённого управления Linux-системой. Вместо привычных TCP-соединений он использует собственный зашифрованный UDP-протокол на базе RC5, что делает коммуникацию менее заметной и затрудняет обнаружение.


Отдельные потоки отвечают за регистрацию и передачу данных, благодаря этому GhostPenguin остаётся работоспособным даже в случае зависания отдельных компонентов.

После запуска бэкдор проходит подготовительный цикл:

  • проверяет, не запущен ли он уже, используя PID-файл;
  • инициирует хендшейк с C2-сервером и получает Session ID, который далее служит ключом шифрования;
  • собирает данные о системе (IP-адрес, имя хоста, версию ОС вроде «Ubuntu 24.04.2 LTS», архитектуру) и отправляет их на сервер до получения подтверждения.

Исследование также показало, что GhostPenguin, вероятно, ещё в разработке. В коде нашли отладочные элементы, неиспользуемые функции, тестовые домены и даже опечатки — вроде «ImpPresistence» и «Userame». Похоже, авторы торопились или отлаживали раннюю версию.

Главный вывод Trend Micro: традиционные методы анализа пропустили GhostPenguin полностью, тогда как ИИ-подход позволил заметить аномалию. Этот случай, по словам исследователей, наглядно демонстрирует, насколько сложными становятся современные угрозы и почему стратегия их поиска должна развиваться дальше.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru