



Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Не так давно Intel вышла на рынок графических процессоров, присоединившись к Nvidia и AMD. Теперь техногигант, как и его главные конкуренты, запустил службу для сбора телеметрии. В последней бета версии драйвера для Arc GPU эта служба включена по умолчанию.

Пользователи могут отказаться от сбора данных об использовании устройства, однако на деле всё происходит иначе: большинство юзеров просто нажимают «да» во время установки, не обращая внимания на пункты.

Интересно, что в примечаниях к выпуску Intel даже не упоминает о новой особенности, что выглядит, прямо скажем, подозрительно. Не менее интересно то, как корпорация называет «фичу» — Intel Computing Improvement Program.

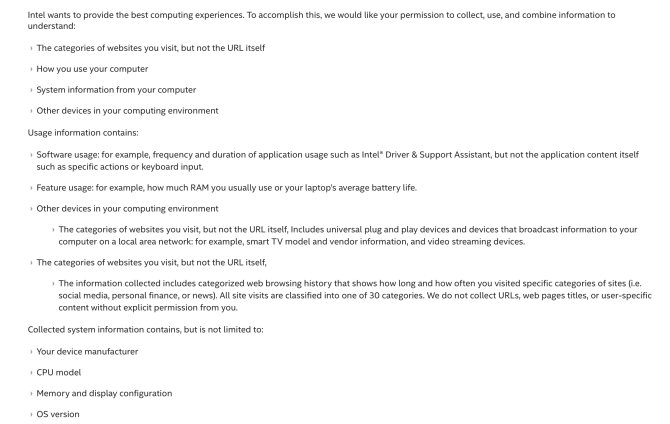
На изменения в работе графических драйверов обратили внимание в TechPowerUp. По словам исследователей, Intel создала отдельную веб-страницу, посвящённую Intel Computing Improvement Program, на которой перечисляется, какие именно данные будут собираться, а какие — игнорироваться.

«Эта программа использует информацию о производительности вашего компьютера, чтобы сделать наш продукт лучше», — гласит описание функции.


Звучит здорово, однако на деле техногигант приводит целый список собираемых данных, разделённых аж на 30 категорий. Например, Intel будет собирать информацию о том, как часто вы посещаете определённые сайты и как долго проводите на них время.

Кроме того, там есть пункт «как вы используете свой компьютер». Однако корпорация решила не расписывать детально, что именно будет собираться под этим понятием. Модель процессора, разрешение экрана, наличие памяти и время работы от аккумулятора (для ноутбуков) — всё это тоже собирается.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru