



Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Не так давно Intel вышла на рынок графических процессоров, присоединившись к Nvidia и AMD. Теперь техногигант, как и его главные конкуренты, запустил службу для сбора телеметрии. В последней бета версии драйвера для Arc GPU эта служба включена по умолчанию.

Пользователи могут отказаться от сбора данных об использовании устройства, однако на деле всё происходит иначе: большинство юзеров просто нажимают «да» во время установки, не обращая внимания на пункты.

Интересно, что в примечаниях к выпуску Intel даже не упоминает о новой особенности, что выглядит, прямо скажем, подозрительно. Не менее интересно то, как корпорация называет «фичу» — Intel Computing Improvement Program.

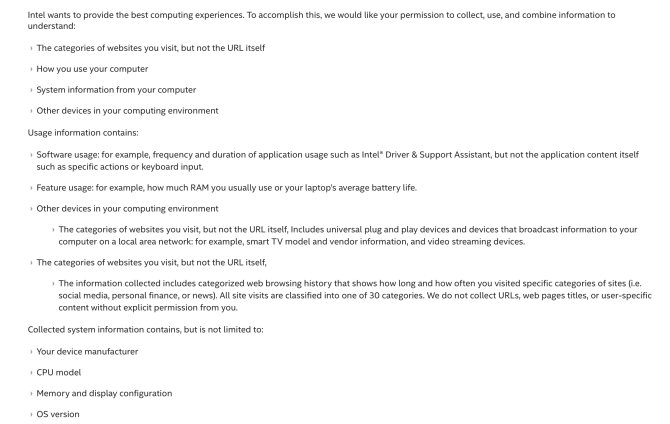
На изменения в работе графических драйверов обратили внимание в TechPowerUp. По словам исследователей, Intel создала отдельную веб-страницу, посвящённую Intel Computing Improvement Program, на которой перечисляется, какие именно данные будут собираться, а какие — игнорироваться.

«Эта программа использует информацию о производительности вашего компьютера, чтобы сделать наш продукт лучше», — гласит описание функции.


Звучит здорово, однако на деле техногигант приводит целый список собираемых данных, разделённых аж на 30 категорий. Например, Intel будет собирать информацию о том, как часто вы посещаете определённые сайты и как долго проводите на них время.

Кроме того, там есть пункт «как вы используете свой компьютер». Однако корпорация решила не расписывать детально, что именно будет собираться под этим понятием. Модель процессора, разрешение экрана, наличие памяти и время работы от аккумулятора (для ноутбуков) — всё это тоже собирается.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru