



Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Microsoft Edge на днях начал ругаться у ряда пользователей, выводя предупреждения системы безопасности. Оказалось, что проблемой стал крупный ребрендинг, который Илон Маск устроил Твиттеру.

Если кто не знал, Маск буквально за пару дней переименовал Twitter в X, взяв логотип из предложенных в комментариях. К сожалению, всем полюбившейся птичке на предыдущем логотипе также пришлось откланяться и уступить место «кресту».

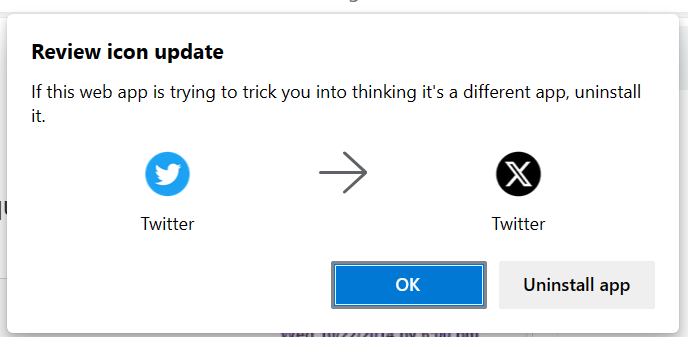
Такие резкие изменения не понравились браузеру Microsoft Edge, который увидел подозрительное поведение благодаря функции «Progressive Web App Icon change».

Задача этой функции — предупреждать пользователей об изменении имён или иконок приложений, чтобы минимизировать риски от установки нежелательных программ. На алерт указал один из исследователей, выглядело всё это так:


«Если это веб-приложение пытается замаскироваться под другое, деинсталлируйте его», — гласило уведомление от Microsoft Edge.

Вообще, стоит отметить, что встроенную защиту от потенциально опасных программ (PWA) можно найти во всех интернет-обозревателях, основанных на Chromium. PWA, как правило, выдают себя за другой софт, чтобы ввести пользователей в заблуждение.

«Они адаптируются под возможности каждого устройства и могут запускаться в веб-браузерах и на сайтах. При установке на девайсе PWA ведут себя как другие программы», — описывает Microsoft потенциально опасные приложения.

С 2021 года в Chrome и Edge появилась функциональность, мониторящая изменение оригинальных иконок и имён приложений и предупреждающая об этом юзера.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru