



Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

В облаках объявился самоходный вредонос, использующий каналы файлообмена. Новый сетевой червь, которого в Palo Alto Networks нарекли P2PInfect, написан на Rust и нацелен на серверы Redis, работающие под управлением Linux или Windows.

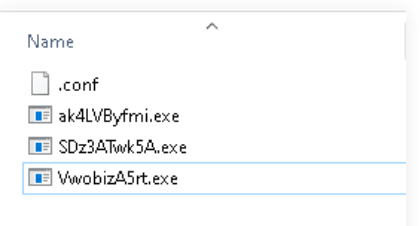
Заражение происходит через эксплойт уязвимости CVE-2022-0543 (побег из Lua-песочницы, 10 баллов CVSS), которую используют также боты Redigo, Muhstik и HeadCrab. При запуске начальный пейлоад подключается к своей p2p-сети и загружает дополнительные бинарники, в том числе сканер для выявления других хостов, пригодных для эксплойта.

В ходе анализа был выявлен PowerShell-скрипт, помогающий установить и поддерживать связь с другими пирами. Для защиты C2-коммуникаций такие узлы используют TLS 1.3; номер p2p-порта непостоянен: таким образом ботоводы пытаются во избежать блокировок и фильтрации на файрволе.


На Windows-машины также загружается модуль Monitor — для самообновления и запуска новых версий зловреда. Файл записывается как cmd.exe в папку \AppData\Local\Temp\, туда же потом загружаются все апдейты.


Конечная цель построения ботнета на базе P2PInfect неясна. В исходниках вредоносного тулкита было обнаружено слово miner, но явных свидетельств скрытной добычи криптовалюты исследователи не нашли.

За последние две недели эксперты насчитали в интернете более 307 тыс. уникальных экземпляров Redis. В 934 случаях возникло подозрение, что сервер уязвим к атакам P2PInfect.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru