



PyCrypter атакует российские компании под видом криптообменника с VPN

PyCrypter атакует российские компании под видом криптообменника с VPN

PyCrypter атакует российские компании под видом криптообменника с VPN

Злоумышленники массово рассылают вредоносные письма, пытаясь поразить российские организации сфер промышленности, транспорта и ИТ. Задача киберпреступников — донести шифровальщик PyCrypter под видом криптовалютного обменника с VPN.

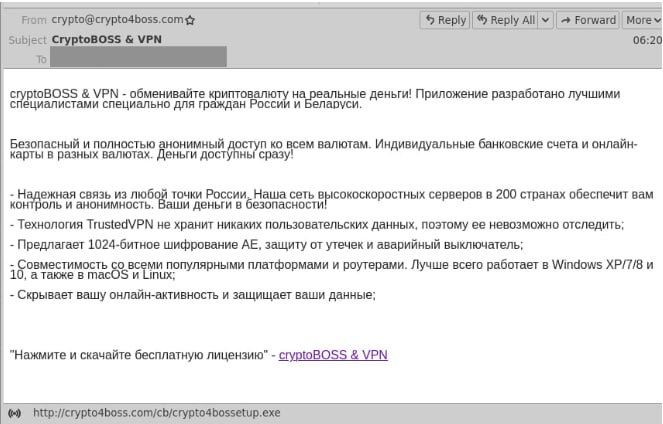
Об атаках рассказали специалисты Центра кибербезопасности F.A.C.C.T. По их словам, система Business Email Protection перехватила злонамеренные письма 9 июля. Адресатам навязывают приложение CryptoBOSS, которое нужно для работы с цифровой валютой и VPN.

Пример письма выглядит так:


Получателя пытаются купить на «безопасный и полностью анонимный доступ ко всем валютам». Скачивая бесплатную лицензию, сотрудники компаний загружают в систему программу-вымогатель PyCrypter.

Вредонос грузится с домена crypto4boss[.]com, который зарегистрирован буквально на днях — 6 июля. В F.A.C.C.T. отметили, что домен создавал человек с почтой vladymir.stojanov@hotmail[.]com. Кстати, аккаунт Vladimir Stoyanov уже использовался осенью 2022 года и весной 2023-го для распространения другого шифровальщика — Cryptonite.

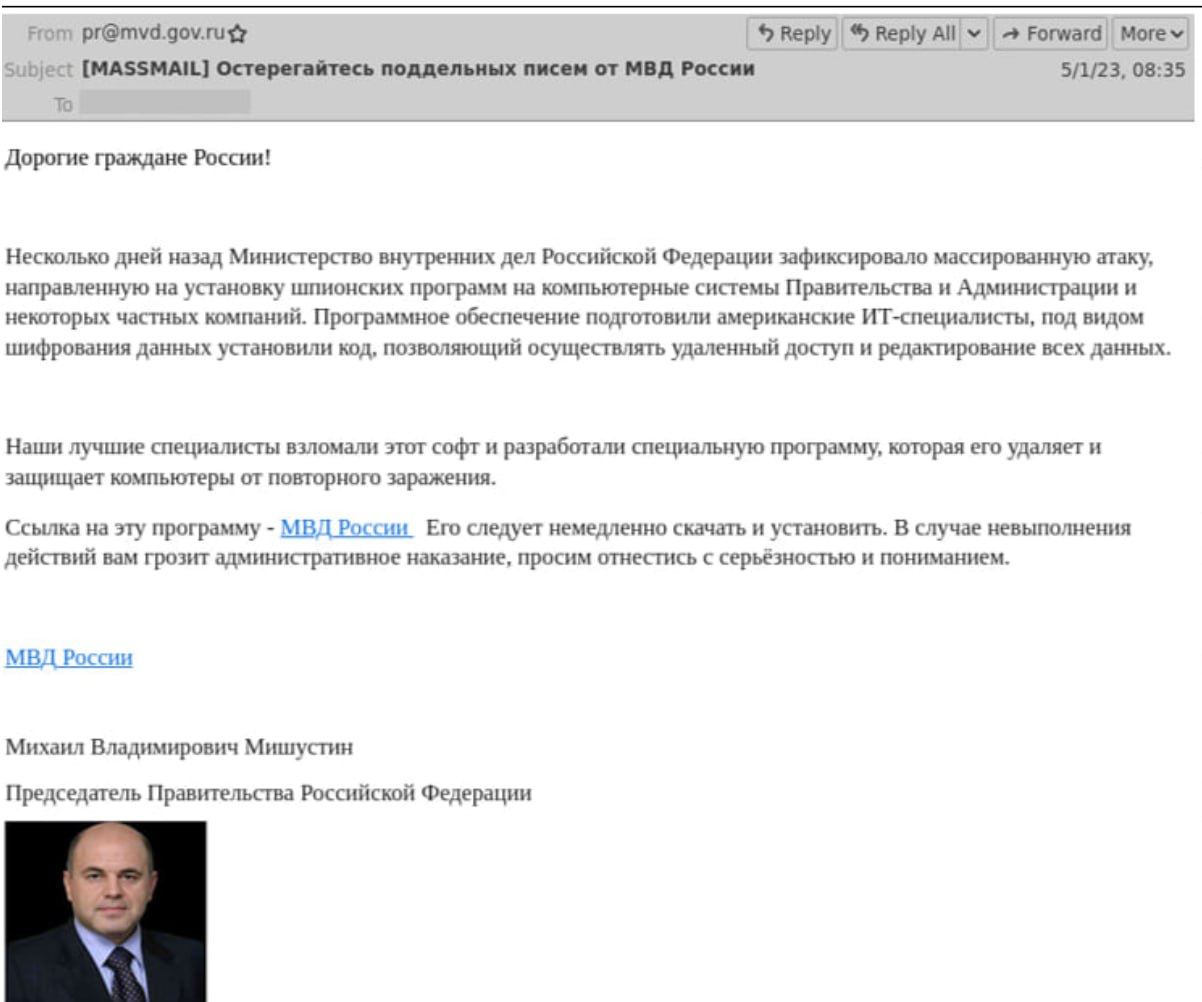
В тот раз изобретательные киберпреступники предупреждали об атаке шпионского софта, разработанного американскими специалистами. Рассылки велись от имени Михаила Мишустина.


Эксперты F.A.C.C.T. поделились индикаторами компрометации свежей атаки:

Domain:
crypto4boss[.]com
Relevant sample SHA-256:
crypto4bossetup.exe -  2867f0ae09b771bcd9ad56b77eb5b9b2e6c4f4ce826a55a35d28dbbf88bd2392

Напомним, на прошлой неделе F.A.C.C.T. запустила круглосуточный Центр кибербезопасности.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru