



Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

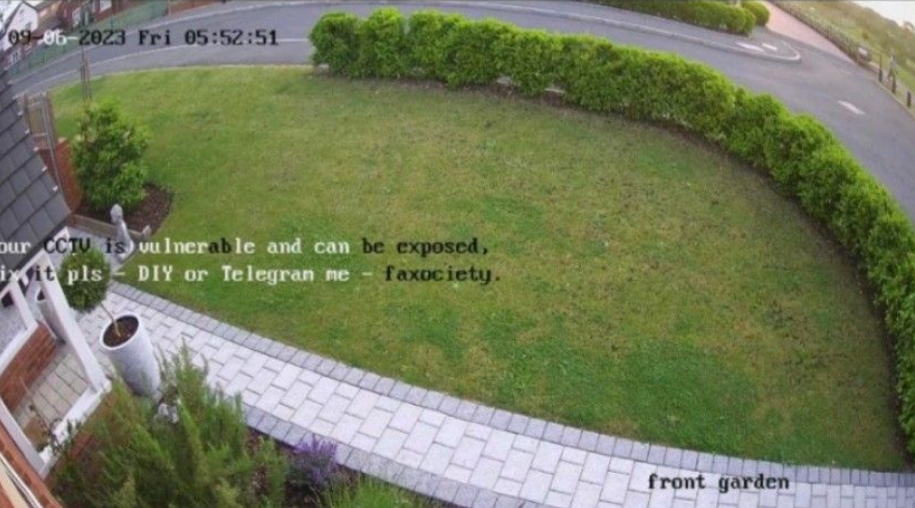
Некто faxociety решил ускорить патчинг IoT на местах оригинальным способом. Он взламывает сетевые видеокамеры Hikvision с устаревшими прошивками и слабыми паролями и размещает на экране предупреждение с призывом исправить ситуацию.

Китайский производитель подтвердил активный эксплойт и рекомендует пользователям сменить пароли, а также отключить UPnP. Сам взломщик поведал журналистам, что он пытается таким образом заставить владельцев Hikvision-камер повысить безопасность; ему уже удалось донести свое сообщение примерно 500 тыс. раз, теперь настала очередь Dahua.


Один из вьетнамских экспертов высказал предположение, что атаки на IP-камеры проводятся с использованием уязвимости CVE-2021-36260. Свое предупреждение непрошеный гость скорее всего выводит с помощью текстового оверлея — такая возможность имеется в большинстве систем видеонаблюдения.

Пострадавшим рекомендуется немедленно отключить каждую затронутую камеру от интернета, войти в веб-интерфейс и удалить сообщение, созданное хакером (IMAGE > OSD SETTINGS > TEXT OVERLAY), а затем заменить админ-пароль более надежным. После этого следует удалить все пробросы портов на роутере и отключить в сетевых настройках протокол UPnP.

Полезно также на веб-странице или в настройках GUI включить уведомления о несанкционированном входе. Во избежание подобных неприятностей эксперты советуют своевременно обновлять прошивки и использовать VPN для доступа к внутренним ресурсам умного дома (большинство роутеров могут работать как VPN-сервер, а в настройках iOS и Android предусмотрена поддержка VPN-клиента).

Примечательно, что такие же рекомендации дал сам faxociety, когда к нему обратился один из пострадавших участников Reddit-сообщества. Взломщик заявил, что в интернете доступны сотни тысяч уязвимых IP-камер, и основной их проблемой в 90% случаев является слабый пароль. Злоумышленники этим пользуются, воруют видеоконтент и публикуют его в Сети или выставляют на продажу, в том числе в Telegram.

Хактивист также пояснил, как можно через веб-интерфейс обезопасить такие системы от непрошеных вторжений:

  • удостовериться в актуальности прошивки (устаревшие версии могут содержать уязвимость повышения привилегий, которую Hikvision устранила еще в 2017 году);
  • проверить надежность админ-пароля;
  • поискать аккаунты, созданные без ведома законного владельца, и удалить их;
  • проверить статус UPnP и отключить, если служба активна;
  • если проброс портов на роутере нужен для удаленного доступа, лучше заменить дефолтные значения 8000 / 37777 уникальными;
  • отключить в OSD-меню возможность наложения текста (faxociety подтвердил, что он использовал именно эту функциональность);
  • в настройках безопасности проверить активность блокировки несанкционированного доступа и обеспечить создание алертов при таких событиях (Event — Basic Event — Exception — Exception Type — Illegal Login — Send Email).
Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru