



Fedora может начать собирать данные об использовании продукта

Fedora может начать собирать данные об использовании продукта

Fedora может начать собирать данные об использовании продукта

На проекте Fedora обсуждают предложение добавить механизм телеметрии в версию 40 для рабочих станций. По замыслу, информация будет собираться с учетом приватности пользователей и поможет узнать их предпочтения с целью совершенствования дистрибутива.

Телеметрию предлагается включить по умолчанию для новых установок, предусмотрев возможность отключения через мастер первичной настройки и конфигуратор GNOME Сontrol Center. При обновлении системы механизм будет сбрасываться, для активации юзеру придется заглянуть в раздел «Конфиденциальность».

При включенной телеметрии система сразу приступает к сбору данных, а отправка включается лишь после закрытия страницы с настройками. Процесс передачи метрик планируется сделать максимально прозрачным для аудита, а типы данных ограничить с помощью специальных правил.

Сообществу будет предоставлена возможность надзора; предварительный список разрешенных для сбора сведений уже вынесен на обсуждение:

  • реакции мышью на подсказки пакетного менеджера GNOME Software;
  • частота обращения к панелям и настройкам в конфигураторе;
  • время загрузки;
  • типы накопителей (HDD, SSD);
  • модель ноутбука;
  • выбранная локаль.

Узнать, какие данные передаются, в каком виде и как используются, пользователи смогут на специальных информационных страницах мастера первичной настройки и рабочего стола GNOME.

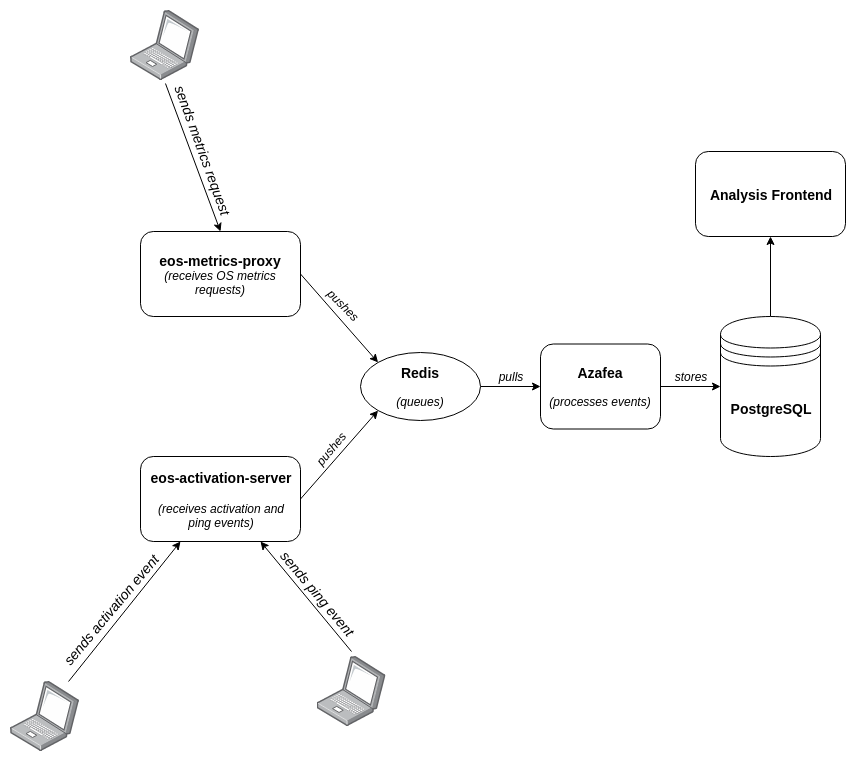
Обработку метрик предлагается осуществлять с использованием технологии Azafea, реализованной в ОС Endless: пользователи при этом не профилируются, и обращения к внешним сервисам (вроде Google Analytics), агрегаторам и хранилищам не нужны. Прием и обработка информации будут производиться на серверах проекта Fedora; при желании пользователи смогут копить такую статистику на своих мощностях (код Azafea открыт).


Предложение пока не рассмотрено комитетом FESCo (Fedora Engineering Steering Committee), отвечающим за техническую часть разработки Fedora, и может быть отклонено по итогам обсуждения в сообществе.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru