


RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

Исследователи обратили внимание на новую серьёзную киберугрозу, которой дали имя RedEnergy. Вредонос участвует в хорошо подготовленных целевых атаках на энергетические предприятия, а также организации из сфер телекоммуникации и машиностроения, нефтяного и газового секторов.

Шатак Джейн и Гуркират Сингх из компании Zscaler описывают в отчёте RedEnergy так:

«Это вредонос на .NET, способный красть различные данные из браузеров и параллельно задействовать ряд модулей для реализации функций программы-вымогателя».

Таким образом, RedEnergy выступает как в роли крадущего информацию трояна, так и в роли шифровальщика. Цель операторов — нанести максимальный урон файлам жертвы, но перед этим вытащив всю важную конфиденциальную информацию.

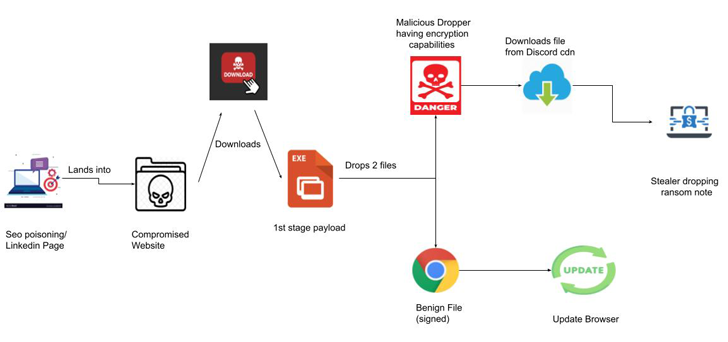
Стоящие за этой кампанией киберпреступники специально организовали атаки в несколько ступеней, первой из которых является FakeUpdates (SocGholish). На этой стадии жертву обманом заставляют загрузить JavaScript-вредонос под видом обновлений для браузера.

Для введения пользователей в заблуждение злоумышленники используют известные страницы на LinkedIn. Перейдя по ссылке люди видят предложение обновить браузер с иконками для каждого из популярных интернет-обозревателей: Google Chrome, Microsoft Edge, Mozilla Firefox и Opera.

В результате на компьютер жертвы попадает исполняемый файл, который действительно может обновить ваш браузер. Однако в фоне он загружает троян, способный собирать данные.


В Zscaler отметили подозрительную активность по соединениям File Transfer Protocol (FTP), что намекает на передачу скомпрометированных данных на сервер атакующих.

На заключительном этапе компонент вымогателя RedEnergy шифрует файлы жертвы, добавляя расширение «.FACKOFF!» и удаляя резервные копии. Для возврата данных злоумышленники требуют перевести 0,0005 BTC (около 151 доллара) на криптокошелёк.

Подпишитесь на новости

Ноутбуки из Китая дорожают для россиян: в рознице ждут прибавку около 10%

Новые партии ноутбуков поступают из Китая по повышенным закупочным ценам. По оценкам поставщиков, российские покупатели ощутят это в первом квартале 2027 года: розничное подорожание может составить около 10%.

Как сообщают «Известия», в «Марвел-Дистрибуции» фиксируют увеличение закупочных цен новых партий на 5-10% относительно летних. Долго закреплять стоимость в контрактах становится сложнее.

Среди причин называются удорожание памяти, процессоров и других компонентов, логистика и валютные колебания. В «М.Видео» отмечают, что производители памяти направляют больше мощностей на серверный сегмент и ИИ-системы, ограничивая предложение для потребительской техники.

Дополнительные расходы участники рынка связывают с маркировкой и технологическим сбором, введение которого намечено на 1 декабря. Но сваливать весь рост на российское регулирование эксперты не предлагают: стоимость компонентов играет существенную роль.

Есть и менее очевидный вариант повышения цены: за прежний бюджет покупатель может получить более слабую конфигурацию. В diHouse допускают снижение характеристик бюджетных и недорогих игровых моделей.

Общего дефицита ноутбуков участники рынка не ожидают, но выбор отдельных конфигураций может сократиться. Подорожание в магазинах пока только прогнозируется.

При сравнении моделей придется внимательнее смотреть на объем ОЗУ и SSD.

RSS: Новости на портале Anti-Malware.ru