



RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

Исследователи обратили внимание на новую серьёзную киберугрозу, которой дали имя RedEnergy. Вредонос участвует в хорошо подготовленных целевых атаках на энергетические предприятия, а также организации из сфер телекоммуникации и машиностроения, нефтяного и газового секторов.

Шатак Джейн и Гуркират Сингх из компании Zscaler описывают в отчёте RedEnergy так:

«Это вредонос на .NET, способный красть различные данные из браузеров и параллельно задействовать ряд модулей для реализации функций программы-вымогателя».

Таким образом, RedEnergy выступает как в роли крадущего информацию трояна, так и в роли шифровальщика. Цель операторов — нанести максимальный урон файлам жертвы, но перед этим вытащив всю важную конфиденциальную информацию.

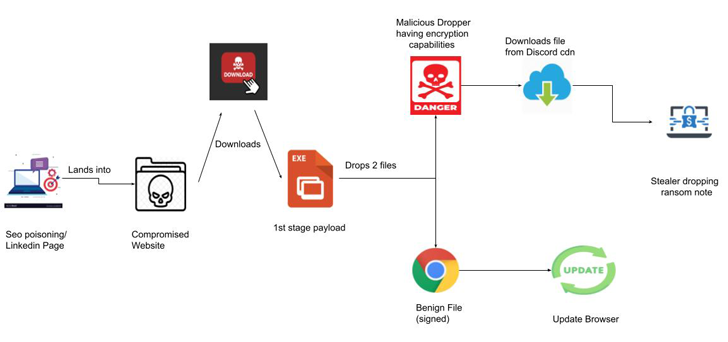
Стоящие за этой кампанией киберпреступники специально организовали атаки в несколько ступеней, первой из которых является FakeUpdates (SocGholish). На этой стадии жертву обманом заставляют загрузить JavaScript-вредонос под видом обновлений для браузера.

Для введения пользователей в заблуждение злоумышленники используют известные страницы на LinkedIn. Перейдя по ссылке люди видят предложение обновить браузер с иконками для каждого из популярных интернет-обозревателей: Google Chrome, Microsoft Edge, Mozilla Firefox и Opera.

В результате на компьютер жертвы попадает исполняемый файл, который действительно может обновить ваш браузер. Однако в фоне он загружает троян, способный собирать данные.


В Zscaler отметили подозрительную активность по соединениям File Transfer Protocol (FTP), что намекает на передачу скомпрометированных данных на сервер атакующих.

На заключительном этапе компонент вымогателя RedEnergy шифрует файлы жертвы, добавляя расширение «.FACKOFF!» и удаляя резервные копии. Для возврата данных злоумышленники требуют перевести 0,0005 BTC (около 151 доллара) на криптокошелёк.

Подпишитесь на новости

Молния появилась в RuStore: вход в новый мессенджер стоит 750 рублей

На рынке мессенджеров появился еще один претендент на внимание пользователей — «Молния», проект российской «Ред Софт» и китайской Passion Tech. Главное отличие заметно до первого сообщения: приложение для Android продается за 750 рублей.

В карточке «Молнии» в RuStore заявлены личные и групповые чаты, аудио- и видеозвонки, каналы, социальная лента и короткие видео. Разработчик также указывает сквозное шифрование личных и групповых переписок по умолчанию.

Среди доступных возможностей — отправка файлов до 4 ГБ, до 30 папок с чатами и до 15 закрепленных бесед или каналов. Подписаться можно на тысячу каналов. По крайней мере, это заявленные характеристики приложения.


Создатели объясняют цену моделью продукта: оплата взимается один раз при скачивании, дополнительных платежей за функции внутри приложения не предусмотрено.

В проекте рассчитывают набрать 15 млн пользователей за полтора года после запуска. Для нового мессенджера задача непростая: сначала нужно убедить человека заплатить, затем — привести туда его собеседников.

Напомним, в конце прошлого года мы писали, что мессенджер «Молния» планируют запустить в начале 2026 года. Не сложилось, не фортануло.

RSS: Новости на портале Anti-Malware.ru