



Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Операторы BlackCat/ALPHV начали использовать malvertising для распространения шифровальщика через клоны сайтов легитимных организаций. Эксперты Trend Micro выявили киберкампанию, в ходе которой зловреда выдавали за файловый менеджер WinSCP.

Выбранное в качестве приманки opensource-приложение WinSCP позволяет безопасно переносить файлы и папки между локальным компьютером и серверами, поддерживающими протоколы SFTP, SCP, FTP, FTPS, Amazon S3 и WebDAV. Утилита распространяется по лицензии GNU GPL и пользуется большой популярностью.

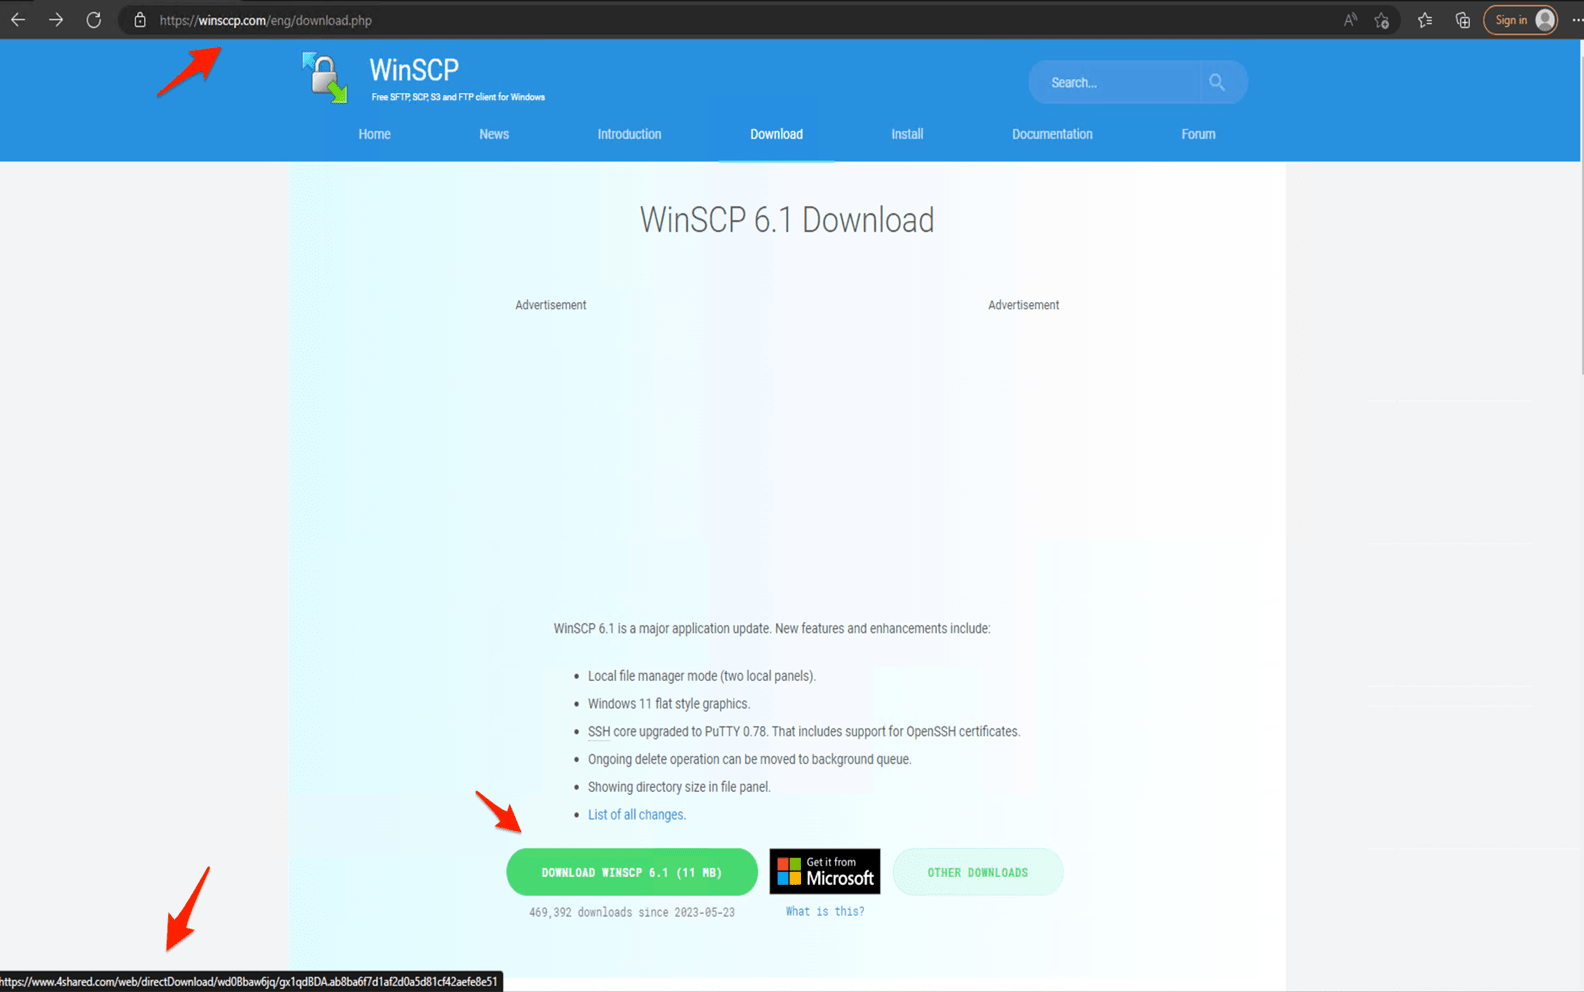
Вредоносная реклама, по словам исследователей, — новый вектор заражения для BlackCat. Поддельные страницы загрузки WinSCP (с редиректом на клон оригинала в похожем домене) выдают в результатах поиска и Google, и Bing.


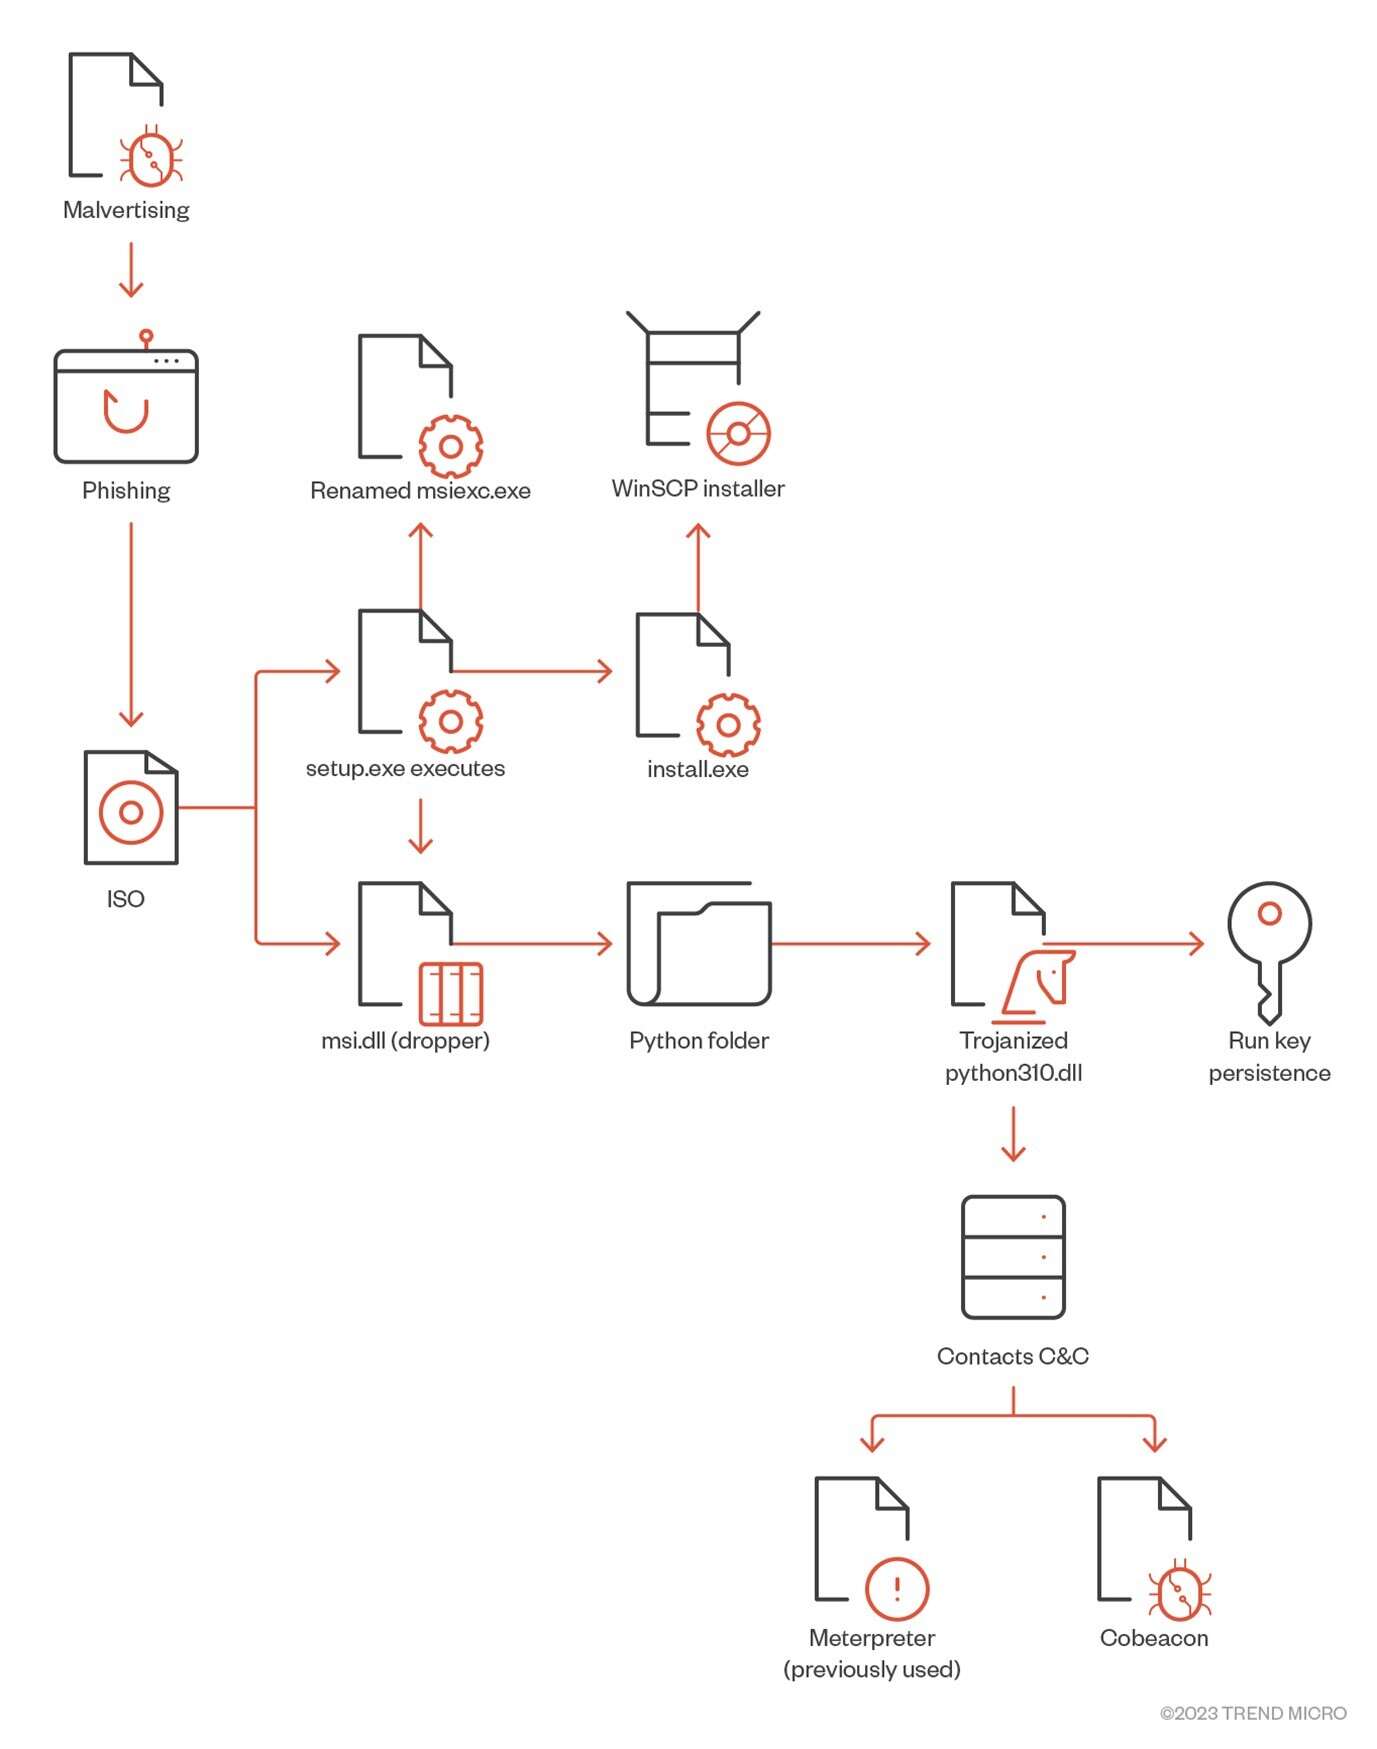
Файл ISO, распространяемый в ходе malvertising-кампании, содержит setup.exe и msi.dll. Первый — это переименованный msiexec.exe (часть установщика Windows), второй — работающая как дроппер библиотека, подключаемая методом отложенной загрузки.

В ходе исполнения setup.exe происходит вызов msi.dll, та извлекает из раздела RCDATA папку Python в качестве инсталлятора WinSCP и создает две его версии — легальную и вредоносную (в папке «Музыка»), обеспечив зловреду постоянное присутствие в системе.

Анализ показал, что в качестве основной полезной нагрузки используется маячок Cobalt Strike, который подключается к удаленному серверу и обеспечивает атакующим удаленный доступ к скомпрометированной системе. Для проведения разведки и развития успеха взломщики также используют ряд других инструментов: AdFind, AccessChk64, PowerView, PsExec, BitsAdmin, KillAV, AnyDesk. Вывод собранной информации осуществляется с помощью клиента PuTTY Secure Copy (PSCP), устранение помех в виде антивирусов и EDR — с помощью Terminator, недавно появившегося на черном рынке. Конечной целью всей этой вредоносной активности является внедрение в сеть вымогательской программы.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru