



Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Avast выпустила бесплатный дешифратор для жертв вымогателя Akira

Специалисты Avast разработали и выпустили бесплатный дешифратор, который поможет восстановить файлы жертв программы-вымогателя Akira. Теперь необязательно платить киберпреступникам.

Впервые об Akira заговорили в марте этого года. В первую очередь шифровальщик поразил своим охватом: операторы атаковали с его помощью организации из самых разных сфер по всему миру.

На днях стало известно, что авторы Akira выпустили Linux-вариант вредоноса для компрометации виртуальных машин VMware ESXi. При этом злоумышленники используют метод двойного вымогательства, когда параллельно шифрованию крадут важную информацию и угрожают опубликовать ее.

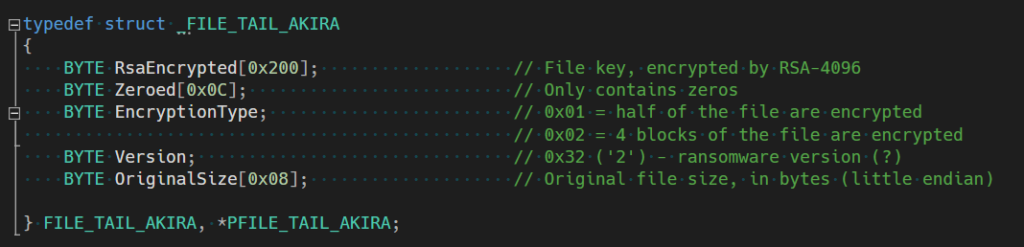
Анализ Avast показал, что Akira использует симметричный ключ, сгенерированный CryptGenRandom, а затем зашифрованный в связке с открытым ключом RSA-4096 и добавленный в конец целевого файла.

Поскольку только у операторов вымогателя есть закрытый ключ, предполагается, что жертва будет вынуждена обратиться именно к ним. Версии Akira для Windows и Linux шифруют файлы по очень схожему принципу. Однако есть и отличия: Linux-версия использует библиотеку Crypto++, когда Windows-версия — CryptoAPI.


Специалисты Avast не стали объяснять, как им удалось сломать шифрование Akira, однако есть подозрение, что здесь роль сыграла эксплуатация механизма частичного шифрования файла, к которому прибегает вредонос.

Например, если целевой файл весит меньше 2 000 000 байт, Windows-версия Akira зашифрует лишь первую половину. Если файл «тяжелее», вымогатель портит только четыре блока.

У Linux-образца есть возможность использовать аргумент командной строки «-n», который помогает задать процент файла для шифрования.

Avast выпустила две версии дешифратора: для 64-битных и 32-битных ОС. Сами эксперты рекомендуют использовать первый вариант.


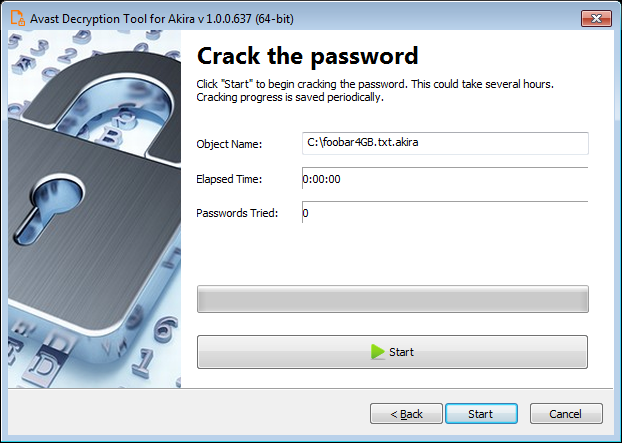
Пользователям нужно будет «скормить» инструменту пару файлов. Один из них — зашифрованный Akira, другой — его нормальная копия в виде простого текста. Это поможет дешифратору сгенерировать ключ. Важно выбрать максимально большие файлы, предупреждают в Avast.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru