



В арсенале кибергруппы Andariel появился новый троян — EarlyRat

В арсенале кибергруппы Andariel появился новый троян — EarlyRat

В арсенале кибергруппы Andariel появился новый троян — EarlyRat

Специалисты «Лаборатории Касперского» обнаружили новый инструмент, который теперь использует группировка Andariel (входит в состав Lazarus). Это классический троян, открывающий удалённый доступ к устройству; эксперты назвали его EarlyRat.

Andariel задействует новый RAT вместе со шпионским софтом DTrack и программой-вымогателем Maui. Вектор атаки реализуется через эксплойт Log4j.

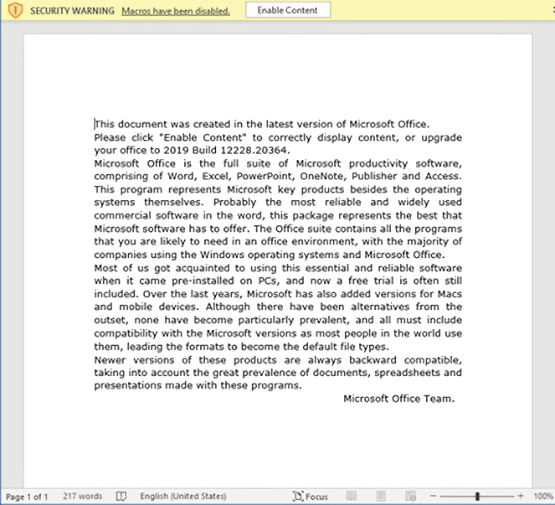
Изучая один из случаев использования этого эксплойта, эксперты выявили версию трояна EarlyRat. Стало ясно, что вредонос попадает в систему через уязвимость или ссылки в фишинговых документах. Kaspersky приводит пример такого документа:


Воссоздав процесс выполнения команд, исследователи обнаружили, что оператор зловреда, скорее всего, неопытный или начинающий киберпреступник: было много ошибок и опечаток («Prorgam» вместо «Program» и т. п.).

EarlyRat, как и другие вредоносы класса RAT, собирает информацию о системе и передает её на командный сервер. Отправляемые данные включают уникальные идентификаторы заражённых компьютеров и зашифрованные запросы с использованием этих идентификаторов.

Функциональность EarlyRat отличается простотой — ограничивается выполнением команд. Троян имеет много общего с MagicRat, вредоносной программой, также входящей в арсенал Lazarus. Оба зловреда используют фреймворки (QT для MagicRat и PureBasic для EarlyRat).

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru