



В арсенале кибергруппы Andariel появился новый троян — EarlyRat

В арсенале кибергруппы Andariel появился новый троян — EarlyRat

В арсенале кибергруппы Andariel появился новый троян — EarlyRat

Специалисты «Лаборатории Касперского» обнаружили новый инструмент, который теперь использует группировка Andariel (входит в состав Lazarus). Это классический троян, открывающий удалённый доступ к устройству; эксперты назвали его EarlyRat.

Andariel задействует новый RAT вместе со шпионским софтом DTrack и программой-вымогателем Maui. Вектор атаки реализуется через эксплойт Log4j.

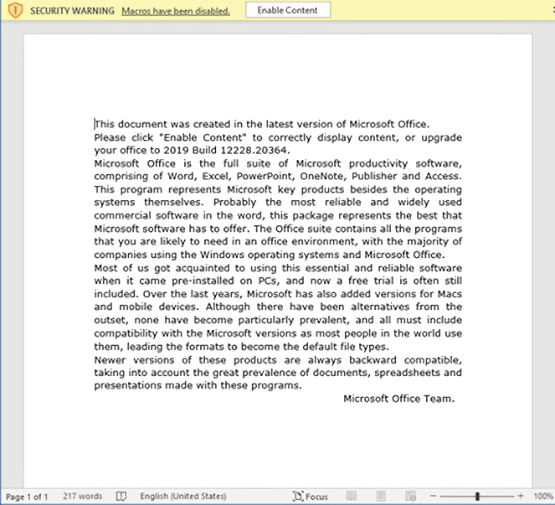
Изучая один из случаев использования этого эксплойта, эксперты выявили версию трояна EarlyRat. Стало ясно, что вредонос попадает в систему через уязвимость или ссылки в фишинговых документах. Kaspersky приводит пример такого документа:


Воссоздав процесс выполнения команд, исследователи обнаружили, что оператор зловреда, скорее всего, неопытный или начинающий киберпреступник: было много ошибок и опечаток («Prorgam» вместо «Program» и т. п.).

EarlyRat, как и другие вредоносы класса RAT, собирает информацию о системе и передает её на командный сервер. Отправляемые данные включают уникальные идентификаторы заражённых компьютеров и зашифрованные запросы с использованием этих идентификаторов.

Функциональность EarlyRat отличается простотой — ограничивается выполнением команд. Троян имеет много общего с MagicRat, вредоносной программой, также входящей в арсенал Lazarus. Оба зловреда используют фреймворки (QT для MagicRat и PureBasic для EarlyRat).

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru