



Европол ликвидировал зашифрованный Android-мессенджер EncroChat

Европол ликвидировал зашифрованный Android-мессенджер EncroChat

Европол ликвидировал зашифрованный Android-мессенджер EncroChat

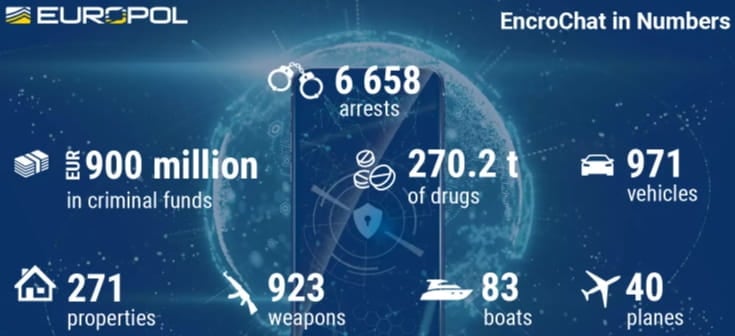
Европол сообщил о ликвидации мобильной платформы для зашифрованных коммуникаций — EncroChat. Результатом операции правоохранителей стал арест более 6600 подозреваемых и конфискация 979 миллионов долларов средств, полученных незаконным способом.

EncroChat — это мобильные устройства, работающие на специальной версии Android. Авторы платформы для зашифрованных переписок обещают пользователям устойчивое шифрование, анонимность и отсутствие отслеживания.

Сервис также располагал функцией автоудаления сообщений, позволял мгновенно стереть данные на устройстве в режиме «паника», обеспечивал защиту от несанкционированного доступа и устойчивость к брутфорс-атакам.

Идеальный мессенджер для преступников, не правда ли? Именно поэтому криминальные элементы и платили 1500 евро за подписку на шесть месяцев. Сами телефоны EncroChat продавались за 1000 евро. При необходимости информацию на устройствах можно было стереть удалённо.

Ещё в 2020 году правоохранительные органы смогли незаметно внедриться в системы EncroChat и изучить миллионы сообщений, которыми обменивались преступники. С тех пор полицейские нескольких стран работали сообща, что привело к аресту 6558 лиц, включая 197 «важных персонажей».

Используя данные из EncroChat, правоохранители смогли выявить и изъять 270 тон наркотических веществ, 971 автомобиль, 923 единицы оружия, 68 взрывных устройств, 807 миллионов долларов наличными и ещё 168 млн долларов в цифровом виде.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru