



Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

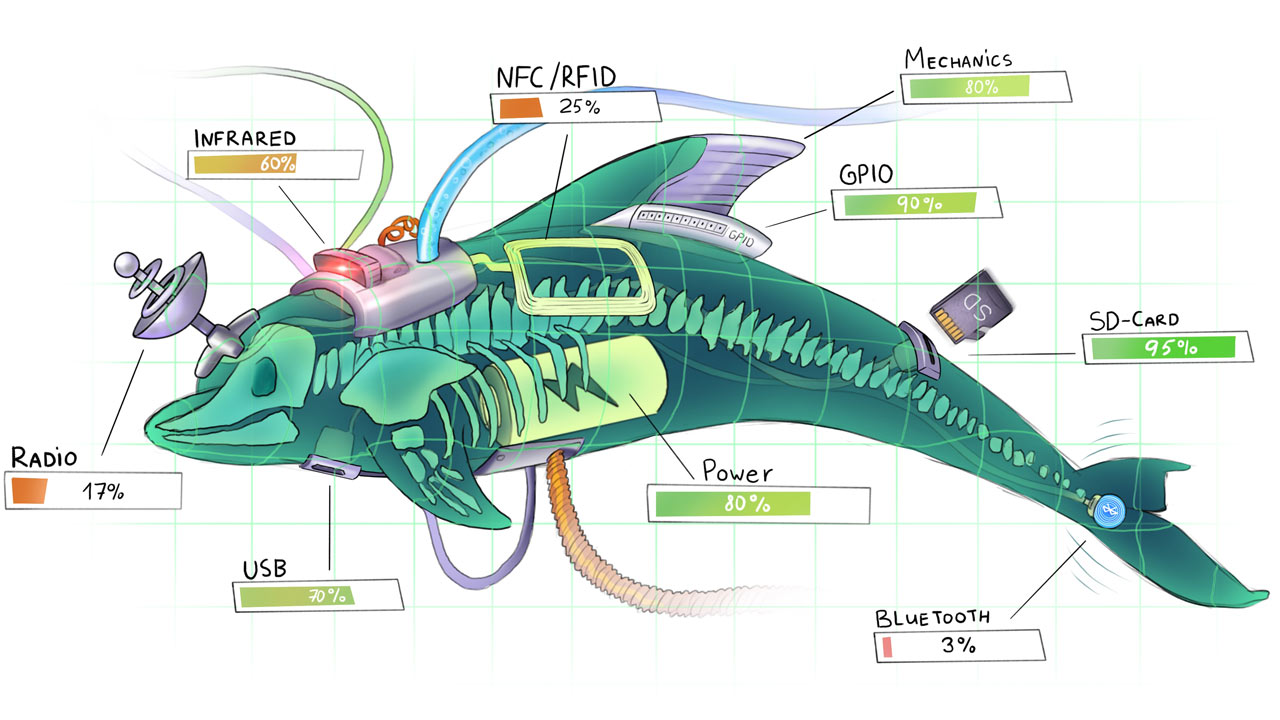
Портативное многофункциональное устройство разработки Flipper Devices набирает популярность у тестировщиков и гиков. В прошлом году объем продаж Flipper Zero, по данным компании, составил $25 млн, в этом уровень должен повыситься до $80 миллионов.

Проект позиционируется как карманный мультитул для пентеста IoT и беспроводных систем контроля доступа. Небольшое устройство с ЖК-экраном оформлено как игрушка, из-за этого его иногда называют «тамагочи для хакеров».

Возможности гаджета позволяют, к примеру, перехватывать радиосигналы (в диапазоне от 300 до 928 МГц, AM и FM) и воспроизводить их, чтобы отпереть дворовый шлагбаум или гаражные ворота. Можно также считывать и эмулировать домофонные ключи, смарт-карты доступа RFID/NFC, ИК-пульты телевизоров и приставок, — даже провести атаку BadUSB (по умолчанию на Windows и macOS).

Исходный код прошивки Flipper Zero открыт, и на рынке имеются кастомные версии, а также дополнительные приложения (например, для антенны в 1 ГГц) и модули, в том числе Wi-Fi. Обновления можно закачивать через Bluetooth, используя приложение iOS или Android.

На Amazon и eBay продажи Флиппера запрещены — из-за того, что его можно использовать для кражи данных банковских карт (как скиммер).

Компания Flipper Devices изначально базировалась в России, но в начале прошлого года переехала в зарубежье и утверждает, что обрубила все связи со своей колыбелью. Поставки в РФ прекращены, однако команда, состоящая из русских и украинцев, обещает выполнить все предзаказы, пусть даже с возможными задержками для жителей стран бывшего СНГ.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru