



Fancy Bear атакует Азербайджан, прикрываясь фейковыми материалами НАТО

Fancy Bear атакует Азербайджан, прикрываясь фейковыми материалами НАТО

Fancy Bear атакует Азербайджан, прикрываясь фейковыми материалами НАТО

Знаменитая киберпреступная группировка Fancy Bear (APT28), которую связывают с Россией, якобы стоит за таргетированными атаками на правительственные сети. По данным исследователей, участники группы распространяли Delphi-вредонос Zebrocy, прикрываясь материалами НАТО.

В ходе анализа файлов, содержащих пейлоад, эксперты компании QuoIntelligence обнаружили JPG-файлы с символикой НАТО. Одна из кампаний атакующих была нацелена на Азербайджан.

Распространяемый Fancy Bear вредоносный файл носил имя «Course 5 – 16 October 2020.zipx». Для неискушённого пользователя это был просто архив, содержащий официальные документы.


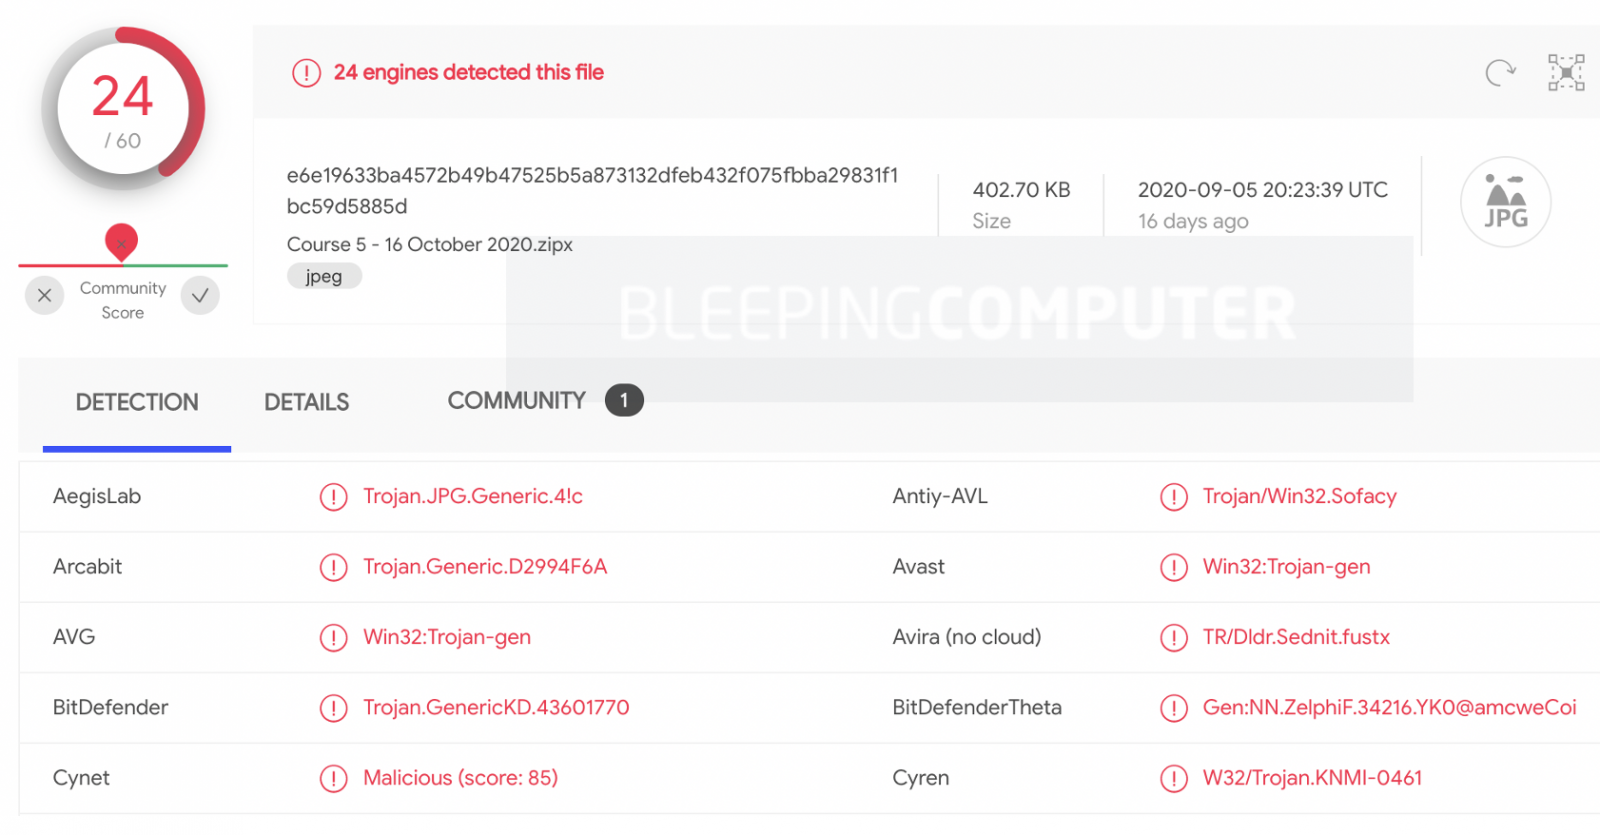
На момент анализа образец вредоноса, который задействовала в атаках Fancy Bear, детектировался лишь небольшим количеством антивирусов на VirusTotal — 3/61. Даже сегодня меньше половины антивирусных движков видят злонамеренную составляющую.


Эксперты убеждены, что киберпреступникам помогает использование формата JPEG, благодаря которому удаётся скрыть присутствие вредоносной программы от ряда защитных инструментов.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru