



Отчеты о доставке СМС-сообщений помогают вычислить геолокацию получателя

Отчеты о доставке СМС-сообщений помогают вычислить геолокацию получателя

Отчеты о доставке СМС-сообщений помогают вычислить геолокацию получателя

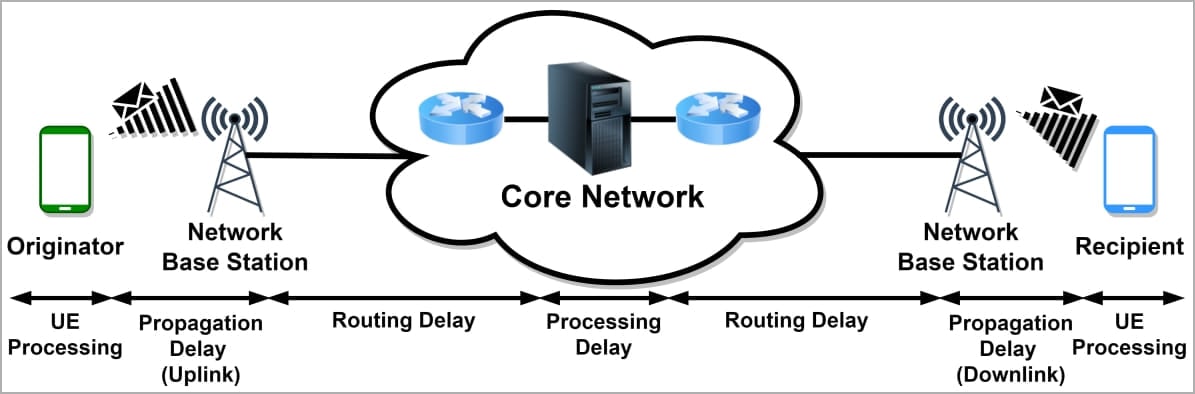
Команда исследователей продемонстрировала новую атаку по сторонним каналам и дала ей интересное имя — «Freaky Leaky SMS». Особенность этого вектора — отслеживание тайминга отчетов о доставке СМС-сообщений для определения местоположения получателя.

Как известно, за обработку отчетов о доставке СМС-сообщений отвечает Центр обслуживания коротких сообщений (SMSC). Его задача — уведомить отправителя о статусе сообщения: доставлено, отклонено, принято, истек срок, не удалось доставить и т. п.

Несмотря на наличие маршрутизации, задержек в обработке и множества сетевых узлов, у мобильных сетей присутствует определенные физические характеристики, позволяющие просчитать тайминг.

Исследователи разработали МО-алгоритм, анализирующий временные интервалы между СМС-ответами. Такие интервалы могут выдать геолокацию получателя с точностью до 96% для местоположений в разных странах, а также с 86% — для двух локаций в пределах одной страны.

Чтобы воспользоваться этим вектором, условному злоумышленнику придется сначала собрать ряд данных и четко связать между собой отчеты о доставке СМС-сообщений и известное местоположение своей цели.


Во-первых, атакующий должен отправить несколько СМС-сообщений жертве. Их можно замаскировать под рекламные материалы, которые получатель с большой долей вероятности проигнорирует, либо использовать так называемые «бесшумные» сообщения. Последний вариант — это послания «type 0», в которых отсутствует контент, такие СМС-сообщения не выводят уведомления на устройстве получателя.

В ходе исследования специалисты использовали ADB для отправки 20 бесшумных сообщений. Они доставлялись каждый час на протяжении трех дней. Принимающие тестовые устройства были расположены в США, ОАЭ и семи европейских странах. Таким способом экспертам удалось охватить десять различных операторов и разные технологии связи.

После этого исследователи наблюдали за отчетами о доставке и собирали данные с сигнатурами геолокации. Далее все эти сведения скармливались модели машинного обучения. МО-алгоритм использовал в общей сложности 60 узлов (10 входов, 10 выходов, 40 скрытых). Полученная в обучении информация также включала местоположение приема, состояние подключения, тип сети, расстояние до приемника и пр.


Как выяснили (PDF) специалисты, их модель способна обеспечить высокую точность:

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru