



Новый Go-зловред Skuld ворует данные из Discord и браузеров на Windows

Новый Go-зловред Skuld ворует данные из Discord и браузеров на Windows

Новый Go-зловред Skuld ворует данные из Discord и браузеров на Windows

Эксперты Trellix фиксируют рост количества заражений трояном Skuld. Анализ показал, что написанный на Golang инфостилер использует множество библиотек для выполнения различных задач, в том числе opensource-проекты, доступные на GitHub.

Создатель новобранца, известный в Сети под ником Deathined, постоянно пытается реализовать новые функции и пока не предлагает свое детище как MaaS (Malware-as-a-Service, как услугу). В Teleram и Discord появились новые группы (deathinews и Guilded соответственно) — видимо, задел под такой сервис.

При исполнении Skuld прежде всего проводит проверку на наличие виртуального окружения и составляет список запущенных процессов, чтобы сравнить его с вшитым блоклистом. При обнаружении совпадений процесс принудительно завершается.

На настоящий момент вредонос умеет собирать информацию о зараженной системе, похищать куки и учетки из браузеров, а также содержимое файлов в папках пользователя Windows (Рабочий стол, Документы, Изображения, Музыка, Видео и OneDrive).

Выявленные артефакты указывают на то, что троян обладает способностью обходить защиту, реализованную в клиенте Better Discord и плагине Discord Token Protector. Это ему нужно, чтобы выполнить JavaScript-инъекцию и воровать бэкап-коды из приложения (мессенджер их использует так же, как одноразовые коды в рамках 2FA).

Некоторые семплы Skuld снабжены модулем-клиппером, позволяющим подменять адреса криптокошельков в буфере обмена. Эта функциональность, по словам аналитиков, сыра и скорее всего находится в стадии разработки.

Вывод краденых данных осуществляется с использованием вебхука Discord либо файлообменника Gofile. В последнем случае оператору зловреда высылается URL загруженного ZIP-файла — тоже с помощью Discord Webhooks.

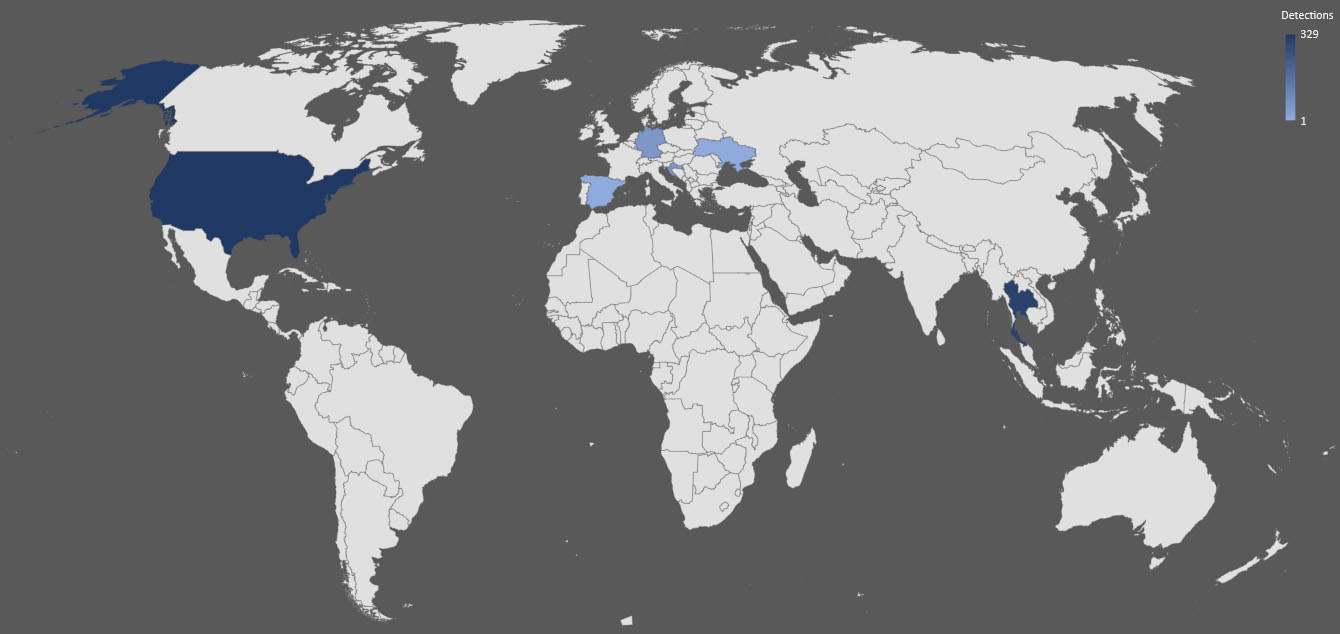
Заражения Skuld пока выявлены в Юго-Восточной Азии, США и Европе (данные на конец апреля).

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru