



Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Киберпреступники распространяют пиратские сборки Windows 10 через торрент-ресурсы, но есть нюанс: находчивые злоумышленники спрятали в разделе EFI (Extensible Firmware Interface) вредоноса-клипера, похищающего криптовалюту пользователей.

Как известно, раздел EFI представляет собой системную область, где содержатся загрузчик и связанные файлы. Всё это добро запускается до старта самой ОС, поэтому метод атакующих позволяет клиперу уходить от детектирования антивирусными программами.

Само собой, сам метод далеко не новый. Ранее операторы многих вредоносов уже модифицировали EFI-разделы для запуска своих программ за пределами операционной системы. Можно вспомнить хотя бы BlackLotus.

На пиратские ISO-образы обратили внимание специалисты антивирусной компании «Доктор Веб». По их словам, злоумышленники используют EFI в качестве безопасного хранилища для компонентов клипера.

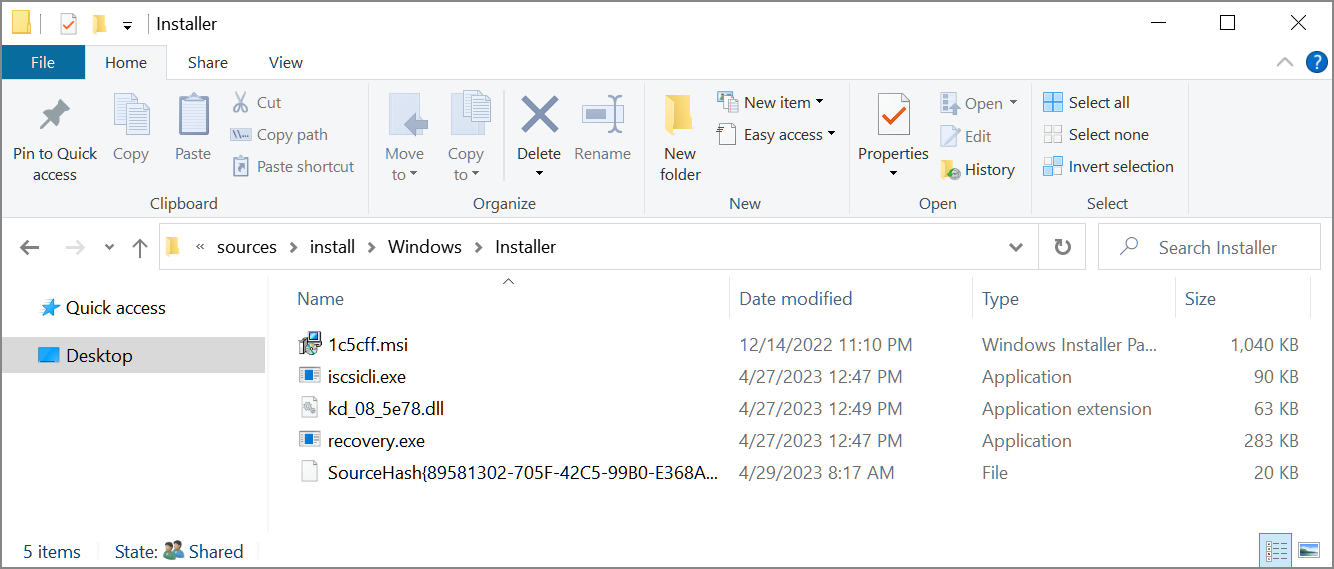
Поскольку стандартные защитные программы не сканируют эту область, вредоносная программа может спокойно остаться незамеченной. Как отметили в «Доктор Веб», билды Windows 10 скрывают следующие злонамеренные компоненты:

  1. \Windows\Installer\iscsicli.exe (дроппер)
  2. \Windows\Installer\recovery.exe (инжектор)
  3. \Windows\Installer\kd_08_5e78.dll (клипер)

Скриншот BleepingComputer


После того как пользователь устанавливает ОС с помощью упомянутых ISO, в системе автоматически создаётся запланированная задача, запускающая дроппер iscsicli.exe. Последний монтирует раздел «M:\» и копирует два файла — recovery.exe и kd_08_5e78.dll — в корень диска «C».

После запуска вредоноса DLL внедряется в легитимный системный процесс %WINDIR%\System32\Lsaiso.exe. При этом зловред проверяет, запущены ли инструменты анализа вроде Process Explorer, Task Manager, Process Monitor, ProcessHacker и т. п.

Специалисты «Доктор Веб» привели список образов ISO, которых нужно избегать на торрент-сайтах:

  • Windows 10 Pro 22H2 19045.2728 + Office 2021 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2846 + Office 2021 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2846 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2913 + Office 2021 x64 by BoJlIIIebnik [RU, EN].iso
  • Windows 10 Pro 22H2 19045.2913 x64 by BoJlIIIebnik [RU, EN].iso
Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru