



Загрузчик DoubleFinger помогает скрыть кражу ключей от криптокошельков

Загрузчик DoubleFinger помогает скрыть кражу ключей от криптокошельков

Загрузчик DoubleFinger помогает скрыть кражу ключей от криптокошельков

В «Лаборатории Касперского» разобрали новую сложную угрозу — загрузчика DoubleFinger, полагающегося на шелл-коды и стеганографию. Исполняемый поэтапно Windows-зловред используется в основном для доставки инфостилера GreetingGhoul, заточенного под крипту.

По данным Kaspersky, многоступенчатый даунлоадер распространяется через целевой аттач-спам. При открытии PIF-вложения выполняется первый этап DoubleFinger — модифицированный файл espexe.exe (Microsoft Windows Economical Service Provider Application) с шелл-кодом.

В ходе его исполнения на машину с Imgur.com загружается PNG с зашифрованным содержимым. Пейлоад состоит из нескольких файлов:

  1. PNG с картинкой, в которой спрятан (стеганография) пейлоад четвертого этапа;
  2. зашифрованный блок данных;
  3. легитимный java.exe, используемый для загрузки шелл-кода второго этапа по методу DLL sideloading;
  4. шелл-код второго этапа (msvcr100.dll).

Файл msvcr100.dll тоже модифицирован и по структуре и функциональности схож с загрузчиком первого этапа. Этот шелл-код загружает, расшифровывает и выполняет пейлоад третьего этапа.

Следующий компонент DoubleFinger, по словам экспертов, значительно отличается от первых двух. Так, он использует вызовы низкоуровневых служб Windows через штатный API, а также загружает в память процесса файл ntdll.dll, чтобы обойти хуки средств защиты.

Основной задачей вредоноса является расшифровка и запуск полезной нагрузки четвертого этапа. Анализ показал, что для ее сокрытия используется довольно простой метод стеганографии. Сам шелл-код тоже незамысловат и содержит пейлоад пятого этапа, исполняемый с использованием техники Process Doppelgänging.


Компонент пятого этапа создает в системе запланированное задание на ежедневный запуск GreetingGhoul в определенное время. Инфостилер загружается тоже в виде PNG-файла с зашифрованным содержимым.

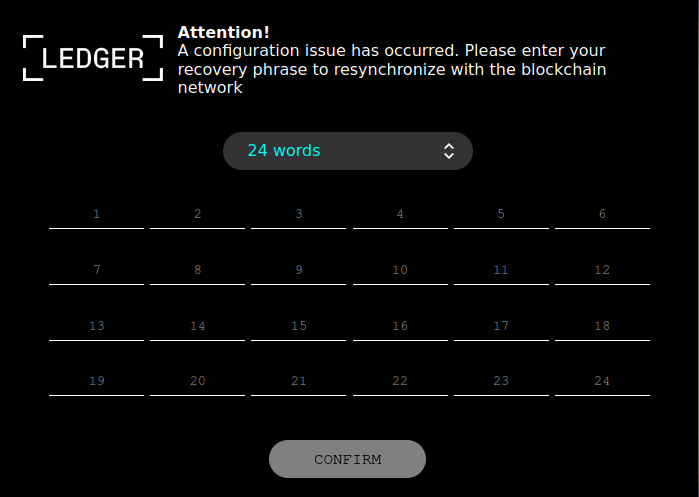
Целевой зловред состоит из двух основных компонентов. Один создает с помощью Microsoft WebView2 оверлеи — поддельные окна с формой восстановления доступа к криптокошельку; другой ищет такие приложения и крадет конфиденциальные данные (к примеру, сид-фразы).


Найдены также несколько образцов DoubleFinger, загружающих инструмент удаленного администрирования Remcos, популярный у киберпреступников. В коде RAT, раздаваемого с помощью нового загрузчика, обнаружены текстовые фрагменты на искаженном транслите.

Так, URL-адрес командного сервера начинается со слова «Privetsvoyu»; в другом месте встретилась строка salamvsembratyamyazadehayustutlokeretodlyagadovveubilinashusferu. Не исключено, что это умышленно привнесенный ложный след. Жертвы данной Remcos-кампании выявлены в США, Европе и Латинской Америке.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru