



Новая атака работает на всех версиях Windows и обходит антивирусы

Новая атака работает на всех версиях Windows и обходит антивирусы

Новая атака работает на всех версиях Windows и обходит антивирусы

Сегодня на конференции по безопасности Black Hat Europe 2017, проходящей в Лондоне, два исследователя в области кибербезопасности компании enSilo описали новую технологию инъекции кода под названием «Process Doppelgänging». Эта вредоносная схема работает на всех версиях Windows, обходя большинство современных продуктов безопасности.

Process Doppelgänging напоминает другую технологию, получившую имя Process Hollowing, но с отличительным фактом использования механизма Windows NTFS Transactions.

Process Doppelgänging способна замаскировать загрузку модифицированного исполняемого файла. Благодаря использованию транзакций NTFS можно внести изменения в исполняемый файл. Затем можно будет использовать недокументированные детали реализации механизма загрузки процесса для загрузки нашего модифицированного исполняемого файла.

Результатом этой процедуры является создание процесса модифицированного исполняемого файла, при этом антивирусные программы даже не догадываются о том, что происходит что-то зловредное.

Исследователи объясняют, что вредоносный код, используемый Process Doppelgänging, не сохраняется на диске (бестелесный вредонос, fileless attack), что делает его невидимым для всех основных антивирусных продуктов.

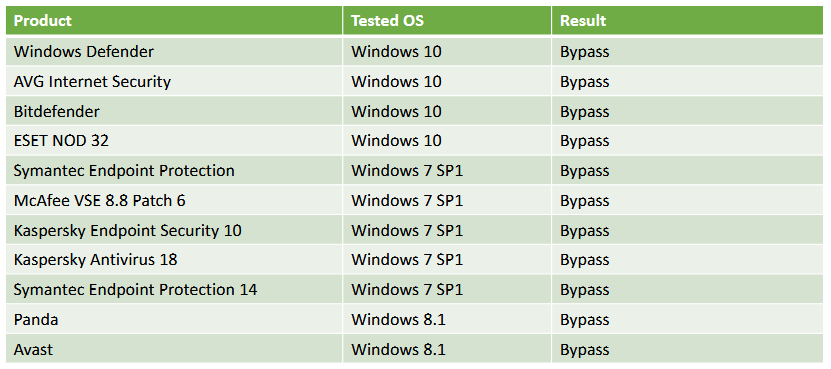
Исследователи успешно протестировали свою атаку на продуктах следующих вендоров: Kaspersky, Bitdefender, ESET, Symantec, McAfee, Norton, Windows Defender, AVG, Sophos, Trend Micro, Avast и Panda.

В своих экспериментах исследователи использовали Process Doppelgänging для запуска Mimikatz, известной утилиты, используемой для кражи паролей.

«Обнаруженный нами способ позволяет запускать произвольный код, включая вредоносный, в контексте легитимного процесса на целевой машине. Для достижения этой цели мы используем транзакции NTFS. Мы перезаписываем законный файл в контексте транзакции. Для антивирусных продуктов все выглядит вполне нормально, так как вредоносный процесс будет выглядеть в точности как легитимный», — говорят эксперты enSilo Тал Либерман (Tal Liberman) и Юджин Коган (Eugene Kogan).

Хорошей новостью является тот факт, что реализация Process Doppelgänging имеет множество технических проблем, поэтому ее смогут осуществить только подкованные злоумышленники. Плохая же новость в том, что на данный момент эту брешь нельзя исправить.


Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru