



Новая атака работает на всех версиях Windows и обходит антивирусы

Новая атака работает на всех версиях Windows и обходит антивирусы

Новая атака работает на всех версиях Windows и обходит антивирусы

Сегодня на конференции по безопасности Black Hat Europe 2017, проходящей в Лондоне, два исследователя в области кибербезопасности компании enSilo описали новую технологию инъекции кода под названием «Process Doppelgänging». Эта вредоносная схема работает на всех версиях Windows, обходя большинство современных продуктов безопасности.

Process Doppelgänging напоминает другую технологию, получившую имя Process Hollowing, но с отличительным фактом использования механизма Windows NTFS Transactions.

Process Doppelgänging способна замаскировать загрузку модифицированного исполняемого файла. Благодаря использованию транзакций NTFS можно внести изменения в исполняемый файл. Затем можно будет использовать недокументированные детали реализации механизма загрузки процесса для загрузки нашего модифицированного исполняемого файла.

Результатом этой процедуры является создание процесса модифицированного исполняемого файла, при этом антивирусные программы даже не догадываются о том, что происходит что-то зловредное.

Исследователи объясняют, что вредоносный код, используемый Process Doppelgänging, не сохраняется на диске (бестелесный вредонос, fileless attack), что делает его невидимым для всех основных антивирусных продуктов.

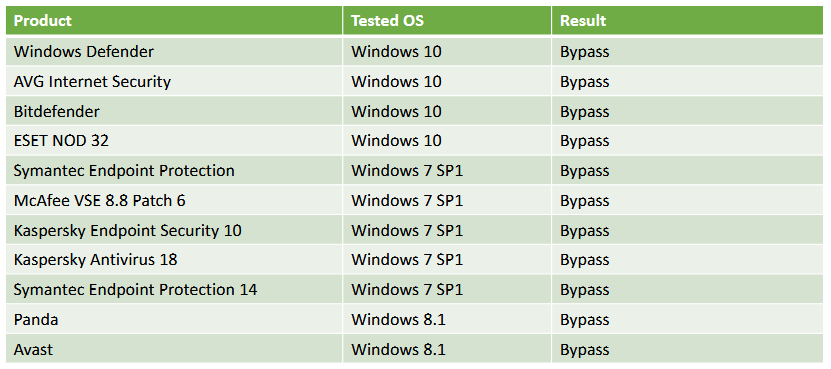
Исследователи успешно протестировали свою атаку на продуктах следующих вендоров: Kaspersky, Bitdefender, ESET, Symantec, McAfee, Norton, Windows Defender, AVG, Sophos, Trend Micro, Avast и Panda.

В своих экспериментах исследователи использовали Process Doppelgänging для запуска Mimikatz, известной утилиты, используемой для кражи паролей.

«Обнаруженный нами способ позволяет запускать произвольный код, включая вредоносный, в контексте легитимного процесса на целевой машине. Для достижения этой цели мы используем транзакции NTFS. Мы перезаписываем законный файл в контексте транзакции. Для антивирусных продуктов все выглядит вполне нормально, так как вредоносный процесс будет выглядеть в точности как легитимный», — говорят эксперты enSilo Тал Либерман (Tal Liberman) и Юджин Коган (Eugene Kogan).

Хорошей новостью является тот факт, что реализация Process Doppelgänging имеет множество технических проблем, поэтому ее смогут осуществить только подкованные злоумышленники. Плохая же новость в том, что на данный момент эту брешь нельзя исправить.


Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru