



Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

В мае специалисты VMware зафиксировали рост активности, связанной с атаками TrueBot. Как оказалось, операторы трояна вновь сменили способ его доставки и теперь используют скрытую загрузку через браузер, выдавая вредоноса за обновление Google Chrome.

По данным экспертов, троянский загрузчик TrueBot, ассоциируемый с преступной группой Silence, активен в интернете как минимум с 2017 года. Он применяется в основном в атаках на банки и другие финансовые институты, реже — на образовательные учреждения.

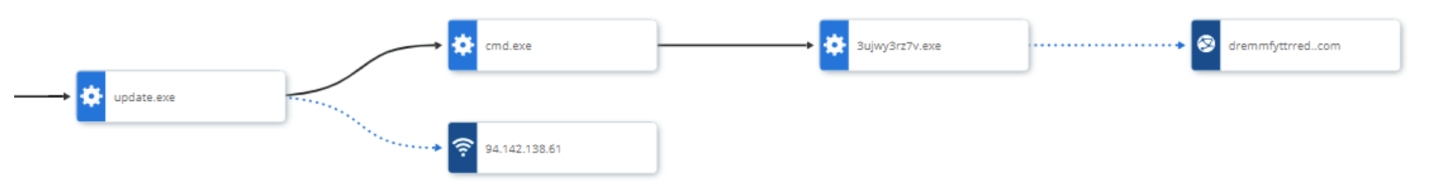
В прошлом месяце злоумышленники раздавали зловреда в виде файлов update.exe и chrome.exe в надежде, что пользователи браузера Google разрешат исполнение. Судя по IoC, приведенным в блог-записи VMware, на настоящий момент замаскированный таким образом экзешник пока не детектится.

При запуске вредонос прежде всего ищет признаки наличия EDR и антивирусов. Если угрозы нет, он подключается к C2-серверу (российский IP и ранее использовался в атаках TrueBot) и загружает пейлоад второй ступени (3ujwy2rz7v.exe, уровень детектирования на 5 июня — 30/69), запуск которого осуществляется с помощью утилиты командной строки Windows.

Второй исполняемый файл устанавливает связь со своим C2 и выполняет различные действия в системе: получает дампы LSASS, перечисляет запущенные процессы, ворует и выводит конфиденциальную информацию.


Ботоводы долгое время распространяли TrueBot, проводя целевые имейл-рассылки. В прошлом году они опробовали эксплойт CVE-2022-31199 для Netwrix Auditor, а также USB-червя Raspberry Robin в качестве вектора доставки.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru