



Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Операторы программы-вымогателя BlackCat (другое имя — ALPHV) недавно начали использовать подписанные драйверы Windows уровня ядра для обхода защитных программ. Таким образом, атаки BlackCat стали ещё более изощрёнными.

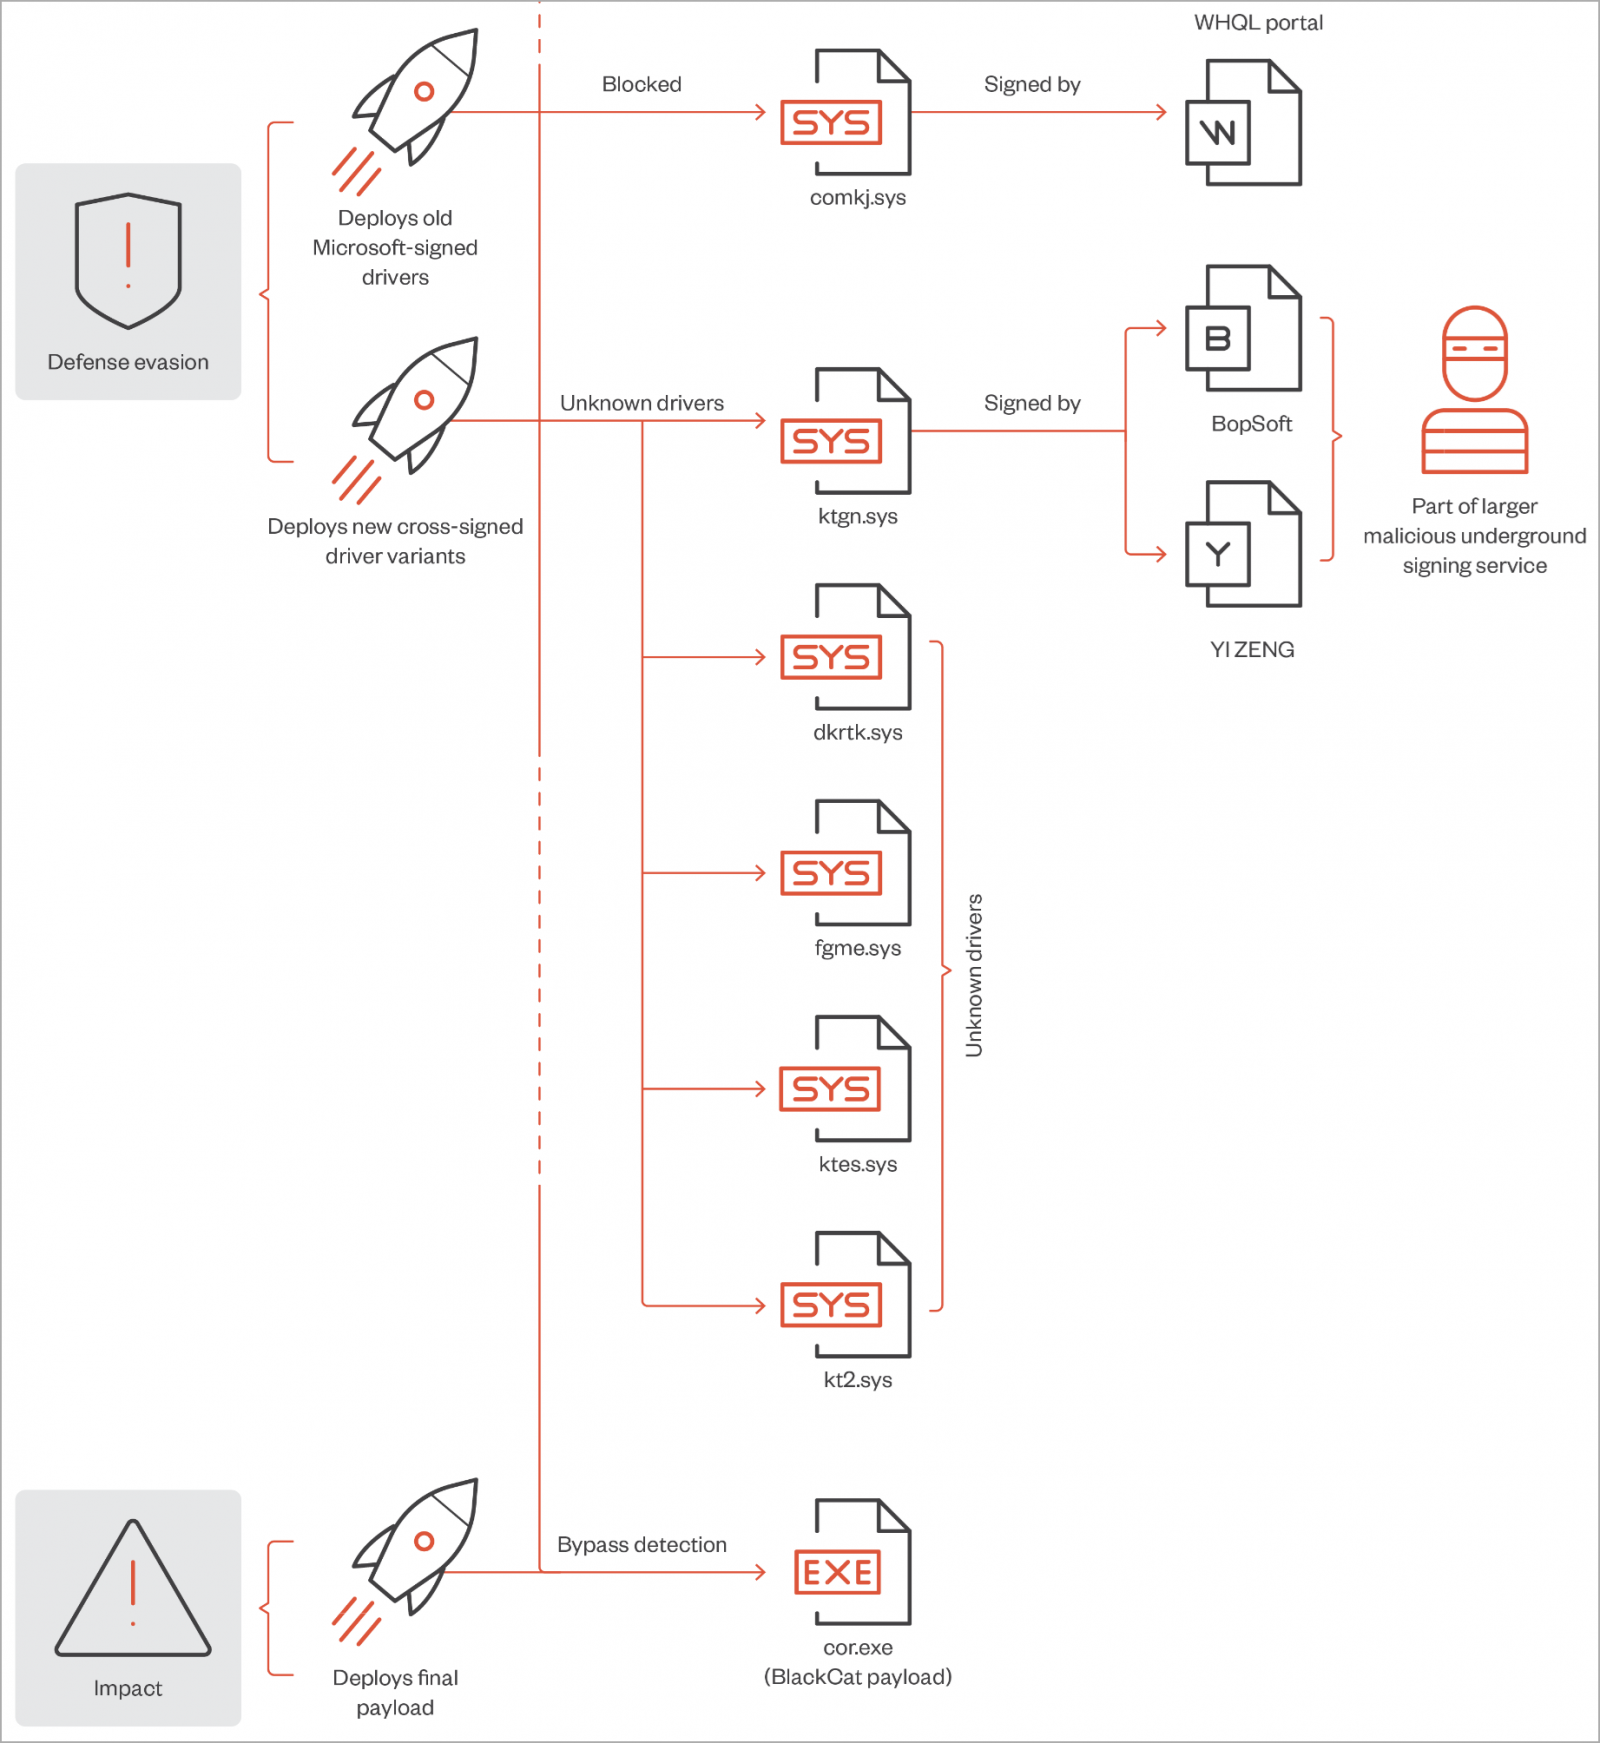
На новый метод обратили внимание специалисты Trend Micro. Оказалось, что это улучшенная версия вредоноса POORTRY, который был замечен в атаках других шифровальщиков в прошлом году.

POORTRY представляет собой драйвер уровня ядра Windows, подписанный с помощью украденных ключей, принадлежащих легитимным аккаунтам программы Microsoft Windows Hardware Developer.

Такой драйвер помогает уходить от детектирования антивирусными программами, поскольку работал на уровне ядра с наивысшими привилегиями в системе. Фактически POORTRY можно использовать для завершения любого процесса.

Как отметили в Trend Micro, операторы вымогателя пытались использовать старую версию POORTRY, подписанную Microsoft, но после отзыва скомпрометированных ключей антивирусы начали неплохо детектировать его.

Однако новый драйвер, замеченный в кампаниях BlackCat, помогает злоумышленникам повысить права. В систему он попадает под именем ktgn.sys и сбрасывается во временную папку %Temp%. Далее драйвер запускается с помощью софта уровня пользователя — исполняемый файл tjr.exe.

По словам экспертов, цифровая подпись ktgn.sys уже отозвана, однако драйверу всё равно удаётся без проблем загрузиться в 64-разрядных системах Windows.

«Исходя из нашего анализа активности вредоносного драйвера, мы отметили, что он задействует только один из кодов Device Input и Output Control (IOCTL) — Kill Process. Этот код используется непосредственно для завершения процессов защитных программ, установленных в системе», — пишет в отчёте Trend Micro.


Напомним, в этом месяце мы писали о выходе дешифратора для для жертв вымогателей BlackCat, Play, DarkBit, Agenda.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru