



Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Операторы программы-вымогателя BlackCat (другое имя — ALPHV) недавно начали использовать подписанные драйверы Windows уровня ядра для обхода защитных программ. Таким образом, атаки BlackCat стали ещё более изощрёнными.

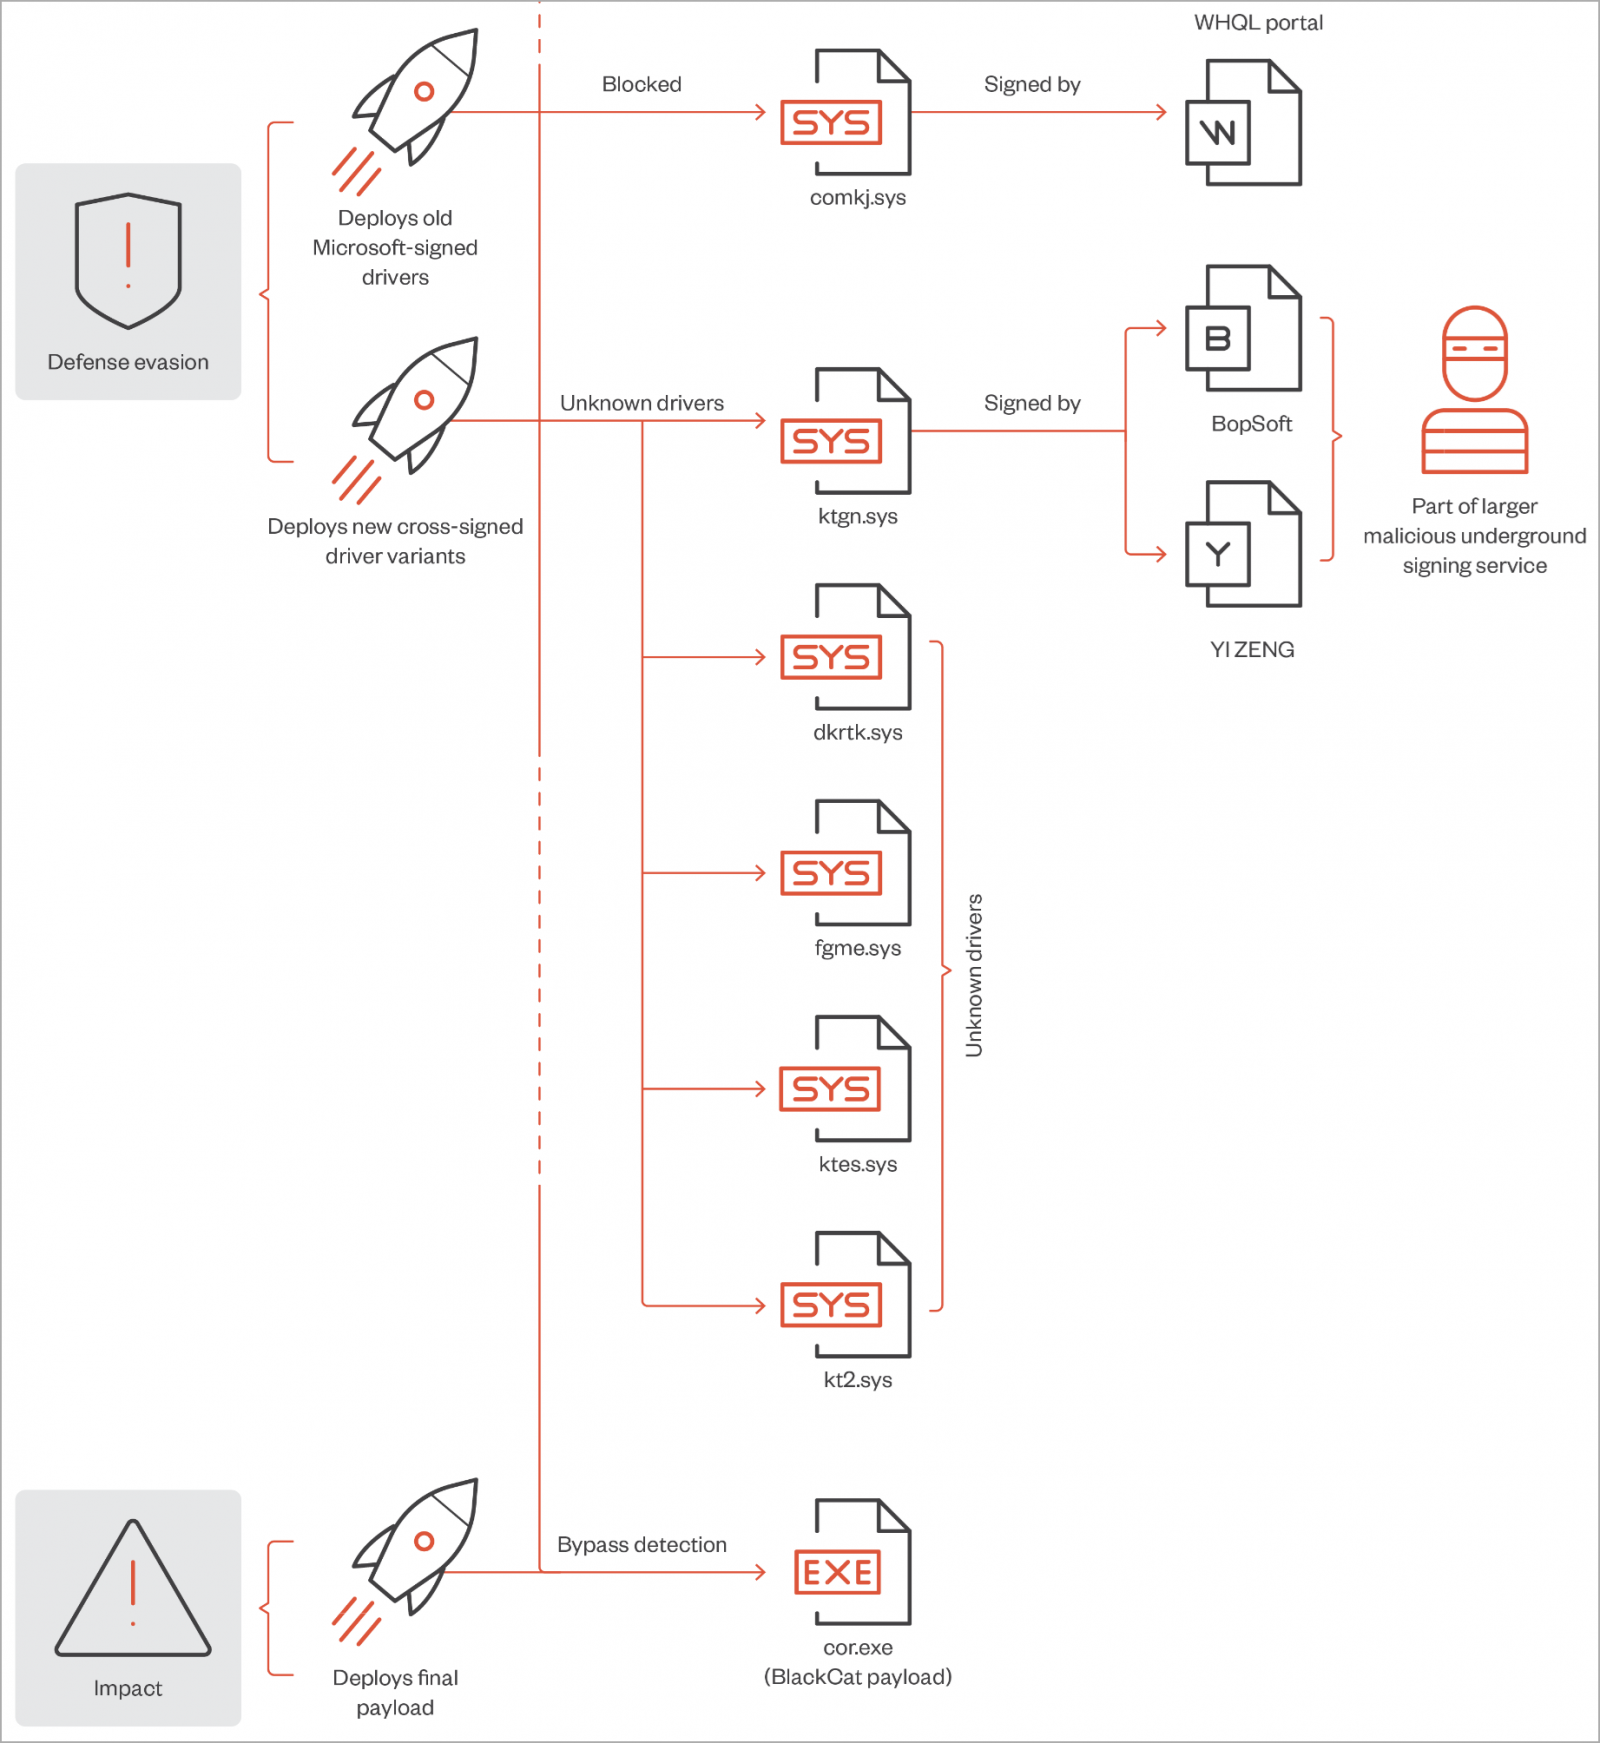
На новый метод обратили внимание специалисты Trend Micro. Оказалось, что это улучшенная версия вредоноса POORTRY, который был замечен в атаках других шифровальщиков в прошлом году.

POORTRY представляет собой драйвер уровня ядра Windows, подписанный с помощью украденных ключей, принадлежащих легитимным аккаунтам программы Microsoft Windows Hardware Developer.

Такой драйвер помогает уходить от детектирования антивирусными программами, поскольку работал на уровне ядра с наивысшими привилегиями в системе. Фактически POORTRY можно использовать для завершения любого процесса.

Как отметили в Trend Micro, операторы вымогателя пытались использовать старую версию POORTRY, подписанную Microsoft, но после отзыва скомпрометированных ключей антивирусы начали неплохо детектировать его.

Однако новый драйвер, замеченный в кампаниях BlackCat, помогает злоумышленникам повысить права. В систему он попадает под именем ktgn.sys и сбрасывается во временную папку %Temp%. Далее драйвер запускается с помощью софта уровня пользователя — исполняемый файл tjr.exe.

По словам экспертов, цифровая подпись ktgn.sys уже отозвана, однако драйверу всё равно удаётся без проблем загрузиться в 64-разрядных системах Windows.

«Исходя из нашего анализа активности вредоносного драйвера, мы отметили, что он задействует только один из кодов Device Input и Output Control (IOCTL) — Kill Process. Этот код используется непосредственно для завершения процессов защитных программ, установленных в системе», — пишет в отчёте Trend Micro.


Напомним, в этом месяце мы писали о выходе дешифратора для для жертв вымогателей BlackCat, Play, DarkBit, Agenda.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru