



Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Операторы программы-вымогателя BlackCat (другое имя — ALPHV) недавно начали использовать подписанные драйверы Windows уровня ядра для обхода защитных программ. Таким образом, атаки BlackCat стали ещё более изощрёнными.

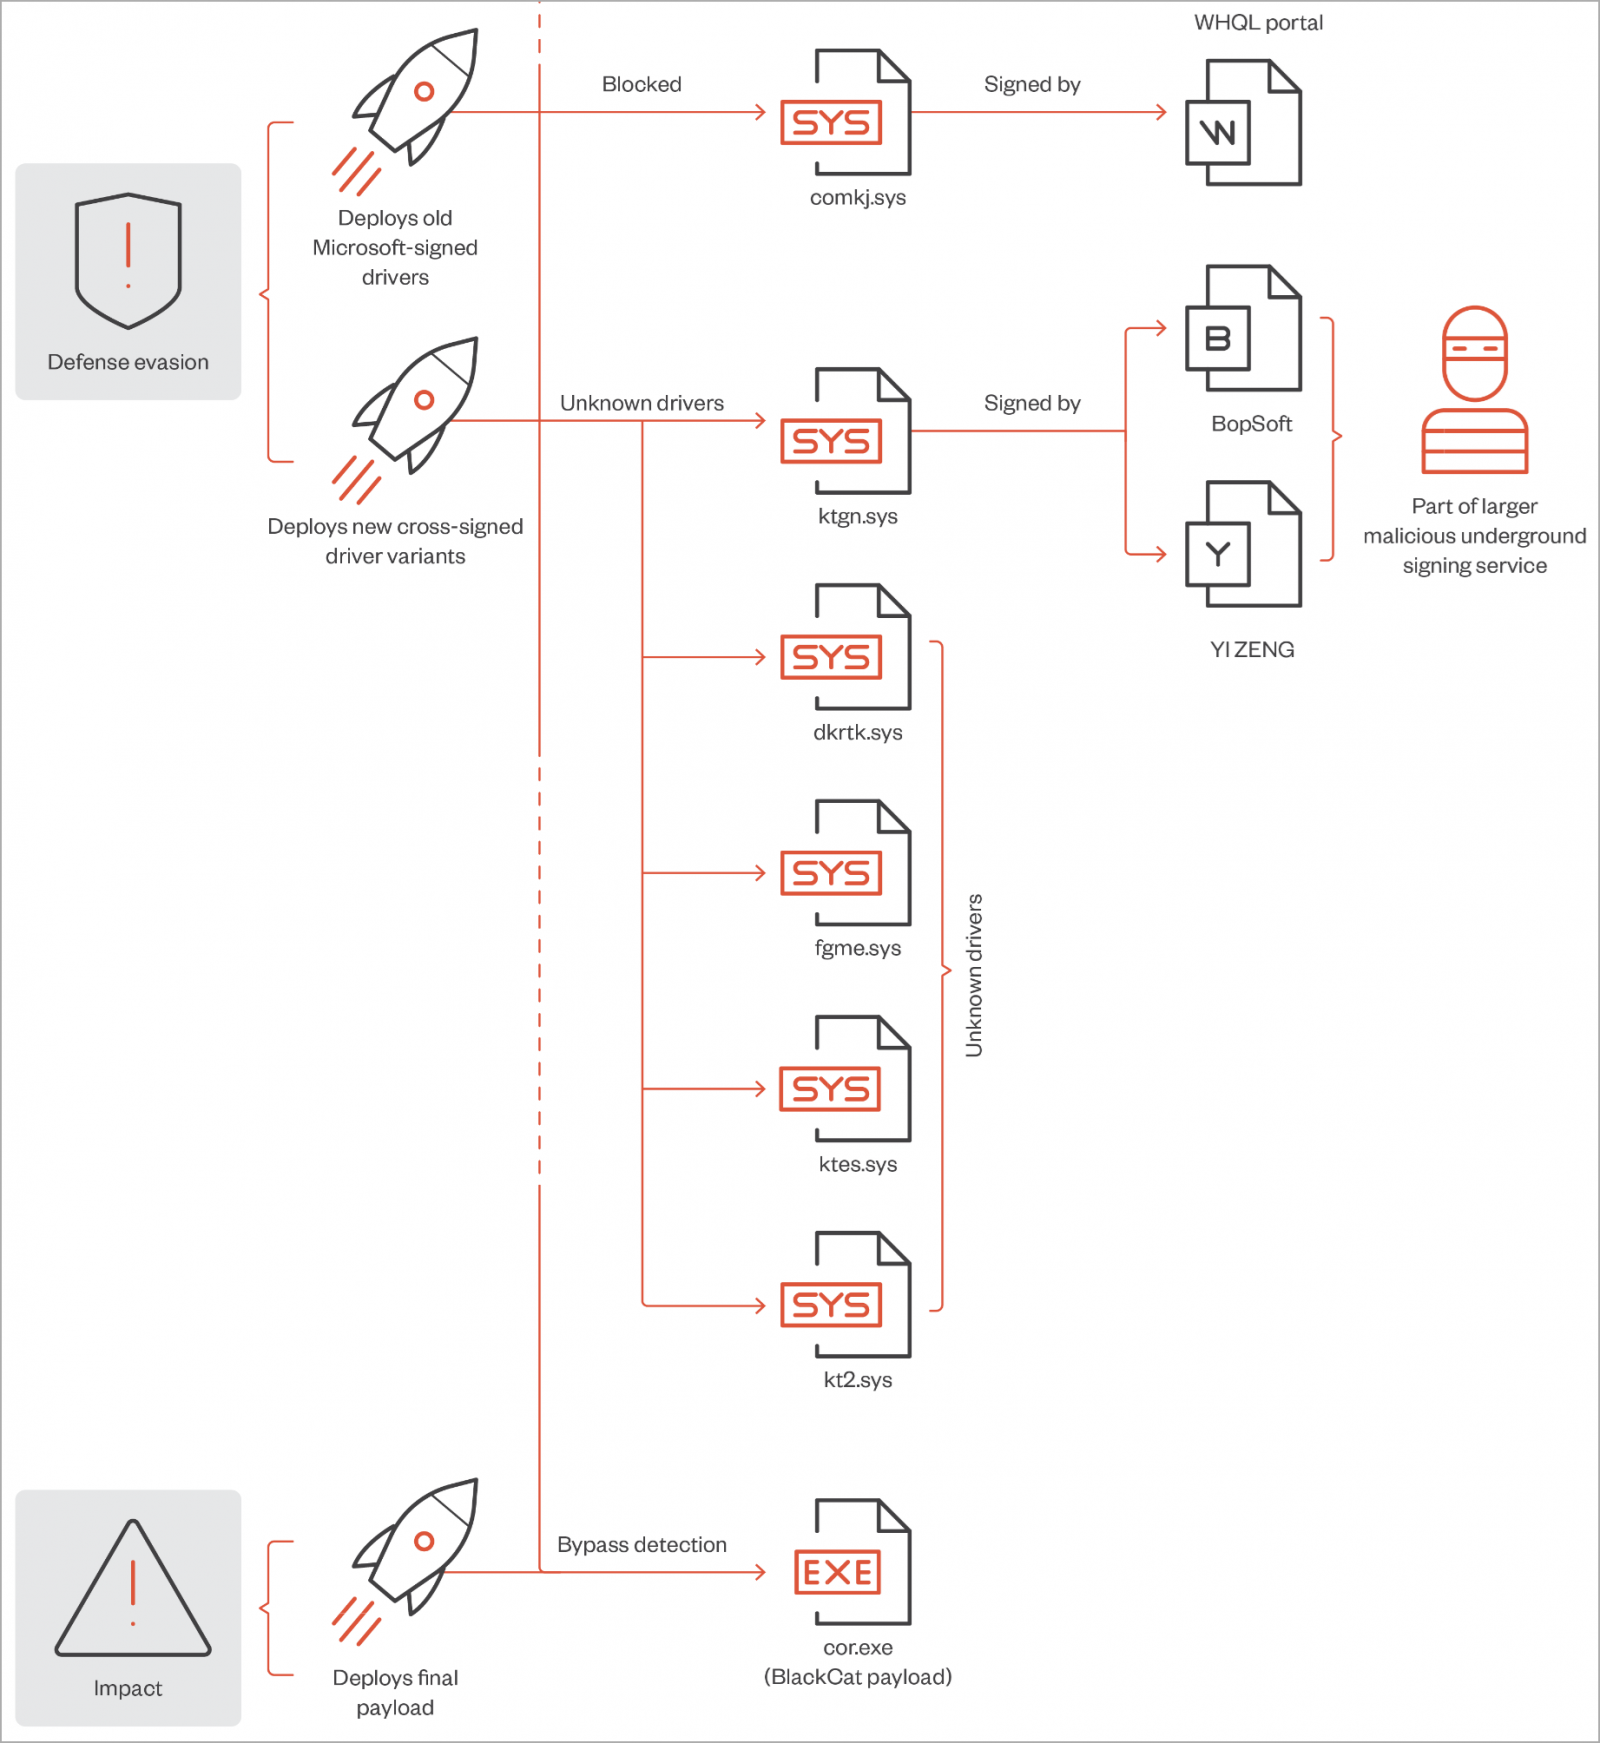
На новый метод обратили внимание специалисты Trend Micro. Оказалось, что это улучшенная версия вредоноса POORTRY, который был замечен в атаках других шифровальщиков в прошлом году.

POORTRY представляет собой драйвер уровня ядра Windows, подписанный с помощью украденных ключей, принадлежащих легитимным аккаунтам программы Microsoft Windows Hardware Developer.

Такой драйвер помогает уходить от детектирования антивирусными программами, поскольку работал на уровне ядра с наивысшими привилегиями в системе. Фактически POORTRY можно использовать для завершения любого процесса.

Как отметили в Trend Micro, операторы вымогателя пытались использовать старую версию POORTRY, подписанную Microsoft, но после отзыва скомпрометированных ключей антивирусы начали неплохо детектировать его.

Однако новый драйвер, замеченный в кампаниях BlackCat, помогает злоумышленникам повысить права. В систему он попадает под именем ktgn.sys и сбрасывается во временную папку %Temp%. Далее драйвер запускается с помощью софта уровня пользователя — исполняемый файл tjr.exe.

По словам экспертов, цифровая подпись ktgn.sys уже отозвана, однако драйверу всё равно удаётся без проблем загрузиться в 64-разрядных системах Windows.

«Исходя из нашего анализа активности вредоносного драйвера, мы отметили, что он задействует только один из кодов Device Input и Output Control (IOCTL) — Kill Process. Этот код используется непосредственно для завершения процессов защитных программ, установленных в системе», — пишет в отчёте Trend Micro.


Напомним, в этом месяце мы писали о выходе дешифратора для для жертв вымогателей BlackCat, Play, DarkBit, Agenda.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru