



Новый консорциум расширит работу над безопасностью ядра Linux в России

Новый консорциум расширит работу над безопасностью ядра Linux в России

Новый консорциум расширит работу над безопасностью ядра Linux в России

Институт системного программирования РАН учредил альянс, призванный консолидировать усилия по повышению защищенности Linux. Новообразование создано на базе Технологического центра исследования безопасности ядра Linux, работающего под эгидой ФСТЭК России.

Ученые надеются, что их инициатива не только расширит аудиторию участников исследований, но также позволит исключить дублирование, ускорить внедрение принципов безопасной разработки, усилить проводимую Технологическим центром работу по выявлению и устранению уязвимостей.


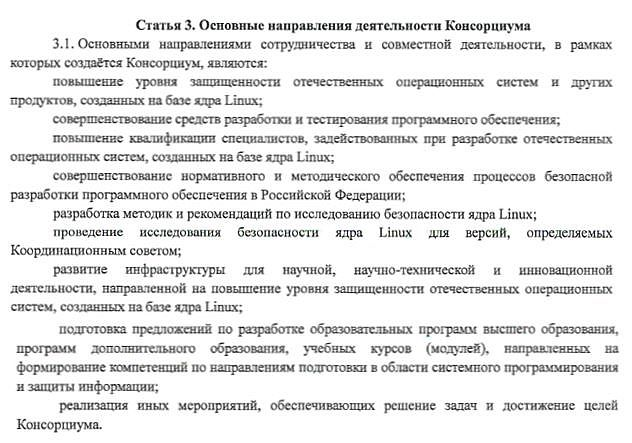
На настоящий момент в основной состав ядра Linux принято 154 исправления, подготовленные сотрудниками Технологического центра. Кроме баг-хантинга и создания патчей, там ведутся работы по другим направлениям:

  • формирование российской ветки ядра Linux (на основе версии 5.10) и её синхронизация с основным ядром ОС;
  • разработка инструментов анализа ядра;
  • создание методов тестирования ядра;
  • подготовка рекомендаций по безопасной разработке ОС на базе Linux;
  • разработка методик применения лучших практик разработки такого софта;
  • подготовка отечественных специалистов-разработчиков соответствующего профиля.

В число партнёров Центра входят «Айдеко», «ИнфоТеКС», «Код Безопасности», НТЦ «Модуль», «РЕД СОФТ», «РусБИТех-Астра», «НТЦ ИТ РОСА», «ФИНТЕХ», «Юзергейт», «ЯНДЕКС.ОБЛАКО».

Решения по ключевым техническим вопросам принимаются всем миром — по итогам голосования. По всей видимости, новый консорциум переймет эту практику.

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru