



В арсенале авторов атак на macOS появился Go-вариант Cobalt Strike Beacon

В арсенале авторов атак на macOS появился Go-вариант Cobalt Strike Beacon

В арсенале авторов атак на macOS появился Go-вариант Cobalt Strike Beacon

Эксперты SentinelOne фиксируют рост числа образцов Geacon, загруженных на VirusTotal. Анализ версии маячка Cobalt Strike, написанной на Golang, выявил артефакты, позволяющие говорить о ее использовании в атаках на macOS.

Легитимный набор инструментов Cobalt Strike предоставляет широкий выбор возможностей постэксплуатации, и преступники охотно им пользуются для развития успеха. Подобные злоупотребления встречаются в атаках на Windows-сети, платформу Apple они обычно не затрагивают.

Такие инциденты, как pymafka, редки. Напомним, более года назад в репозитории PyPI был обнаружен зловред, загружающий Cobalt Strike Beacon на хосты Windows и macOS.

В SentinelOne полагают, что эксперименты с Geacon, доступным на GitHub, способны со временем изменить предпочтения злоумышленников. В ИБ-компании убедились в этом, изучив два новых образца, поданных на VirusTotal в этом месяце. и созданных на основе форков geacon_pro и geacon_plus.

Оба созданы анонимом из Китая на основе форков geacon_pro и geacon_plus; первый проект уже удален с GitHub. Доставка маячка в настоящее время осуществляется разными способами, в том числе через файл-загрузчик Resume_20230320.app и троянизированное приложение корпоративного класса SecureLink.

В первом случае фальшивка использует AppleScript для загрузки целевого пейлоада с удаленного сервера в Китае. Загружаемый бинарник (уровень детектирования на VirusTotal — 24/61 по состоянию на 16 мая) не содержит подписи и способен работать на компьютерах, использующих чипы Apple и Intel.

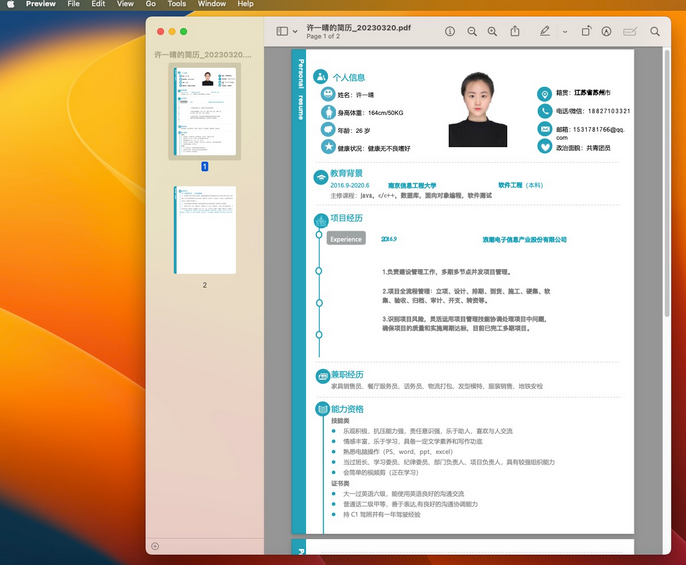
Чтобы продлить иллюзию легитимности, Geacon отображает жертве маскировочный документ PDF на двух страницах — резюме на китайском языке. Сам зловред обладает множеством функций, позволяющих выполнять такие задачи, как сетевые коммуникации, шифрование и расшифровка, загрузка вторичного пейлоада, эксфильтрация данных.


Код Geacon, встроенный в клиент удаленной поддержки (SecureLink.app), нацелен на Intel-устройства, работающие под OS X Mavericks (10.9) и выше. Вредоносный фейк (24/61 на 16 мая) тоже не подписан и при установке запрашивает разрешения на доступ к контактам, фото, списку напоминаний, веб-камере и микрофону. Его С2-сервер расположен в Японии.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru