



Данные пользователей Discord утекли после взлома агента службы поддержки

Данные пользователей Discord утекли после взлома агента службы поддержки

Данные пользователей Discord утекли после взлома агента службы поддержки

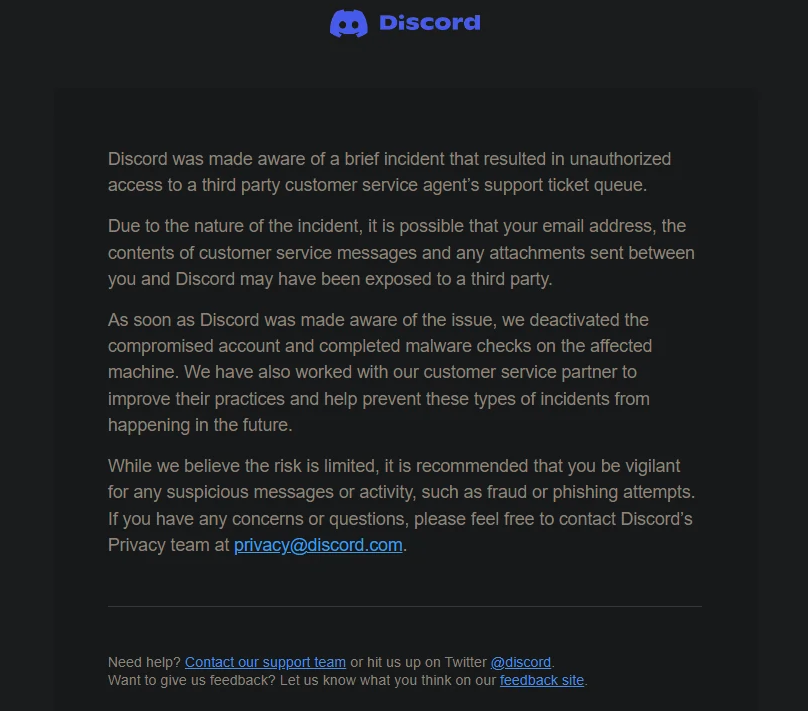
Представители Discord уведомили пользователей об утечке данных, которая стала следствием взлома аккаунта, принадлежащего стороннему агенту службы поддержки. В результате в руки третьих лиц попали имейлы, содержание обращений в техподдержку и прикреплённые вложения.

Как отметили в Discord, компания сразу же отреагировала на инцидент, отключив затронутую учётную запись. В официальном уведомлении утверждалось следующее:

«Вполне возможно, что ваш адрес электронной почты, а также сообщения и вложения, которыми вы обменивались со службой поддержки, могли попасть в руки третьих лиц. Как только нам стало известно об утечке, мы деактивировали скомпрометированный аккаунт и просканировали соответствующий компьютер на наличие вредоносных программ».


Помимо этого, руководство платформы для обмена сообщениями подключило сторонний сервис, который должен помочь предотвращать подобные киберинциденты в будущем. Пользователям Discord рекомендуют внимательно относиться ко всем входящим электронным письмам, так как их адреса могут использоваться в фишинговых атаках.

Компания считает риск таких атак минимальным, однако перестраховаться всё равно не помешает.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru