



Intel расследует компрометацию закрытых ключей после утечки MSI

Intel расследует компрометацию закрытых ключей после утечки MSI

Intel расследует компрометацию закрытых ключей после утечки MSI

Техногигант Intel расследует предположительную утечку закрытых ключей, которые используются защитной функцией Intel Boot Guard. Этот инцидент может затрагивать возможность блокировать установку вредоносной UEFI-прошивки на устройства MSI.

Если вспомнить хронологию, в апреле группировка Money Message сообщила об успешной атаке на корпорацию MSI и краже 1,5 ТБ данных, включая прошивку, исходный код и базы данных.

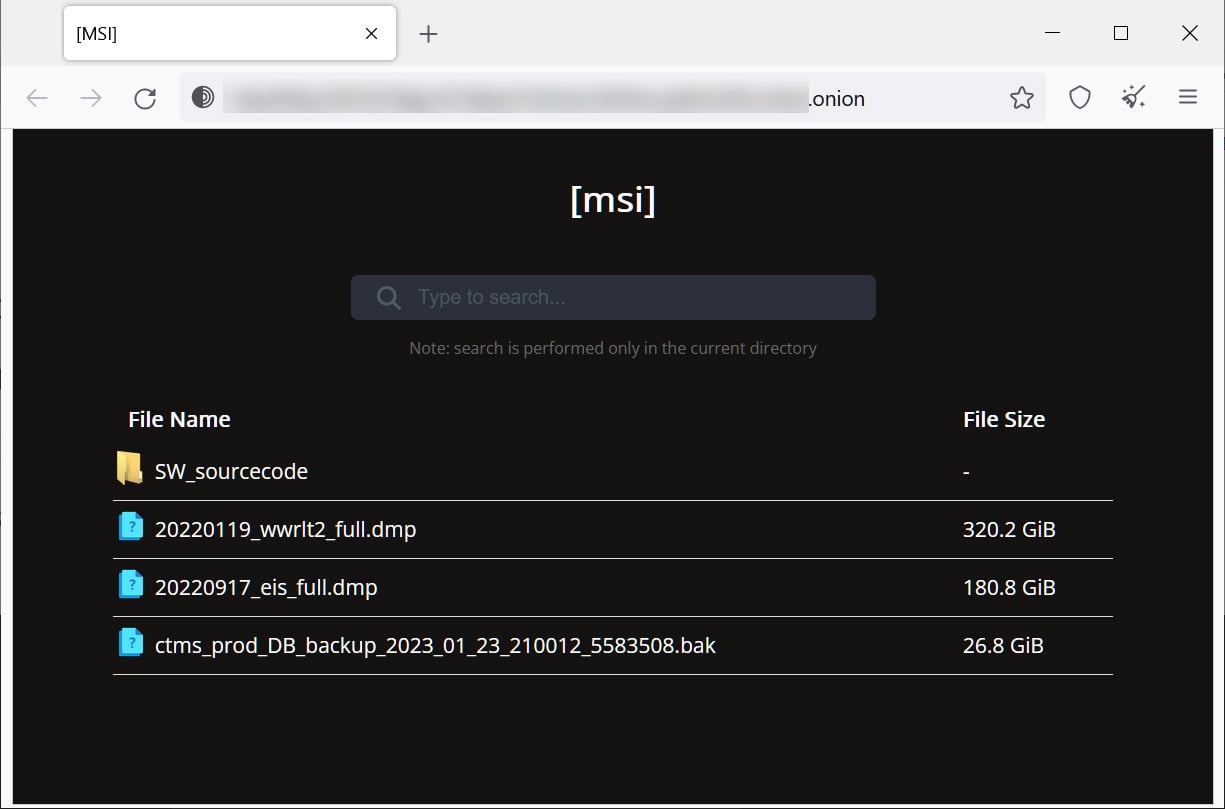
В качестве выкупа злоумышленники затребовали у MSI четыре миллиона долларов. После того как корпорация отказалась платить, группировка начала потихоньку сливать скомпрометированную информацию. На пример одного из сливов можно посмотреть на скриншоте, которые опубликовал BleepingComputer:


В прошедшую пятницу Алекс Матросов, гендиректор Binarly, предупредил, что в утекшем исходном коде есть закрытые ключи, которые используются для подписи 57 продуктов MSI, а также частные ключи Intel Boot Guard для 116 продуктов MSI.

«Intel в курсе сообщений о возможной утечке закрытых ключей и в настоящее время тщательно расследует эти заявления», — объясняют ситуацию представители корпорации.

Матросов со своей стороны уточнил, что из-за утечки защитная функция Intel Boot Guard может работать неэффективно на MSI-устройствах с процессорами Tiger Lake 11-го поколения, Adler Lake 12-го поколения и Raptor Lake 13-поколения.

«У нас есть доказательства того, что данная утечка затрагивает всю экосистему Intel. Ключи позволят злоумышленникам создать вредоносные обновления прошивки, которые будут доставляться привычным способом апдейта», — подытожил Матросов.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru