



Intel расследует компрометацию закрытых ключей после утечки MSI

Intel расследует компрометацию закрытых ключей после утечки MSI

Intel расследует компрометацию закрытых ключей после утечки MSI

Техногигант Intel расследует предположительную утечку закрытых ключей, которые используются защитной функцией Intel Boot Guard. Этот инцидент может затрагивать возможность блокировать установку вредоносной UEFI-прошивки на устройства MSI.

Если вспомнить хронологию, в апреле группировка Money Message сообщила об успешной атаке на корпорацию MSI и краже 1,5 ТБ данных, включая прошивку, исходный код и базы данных.

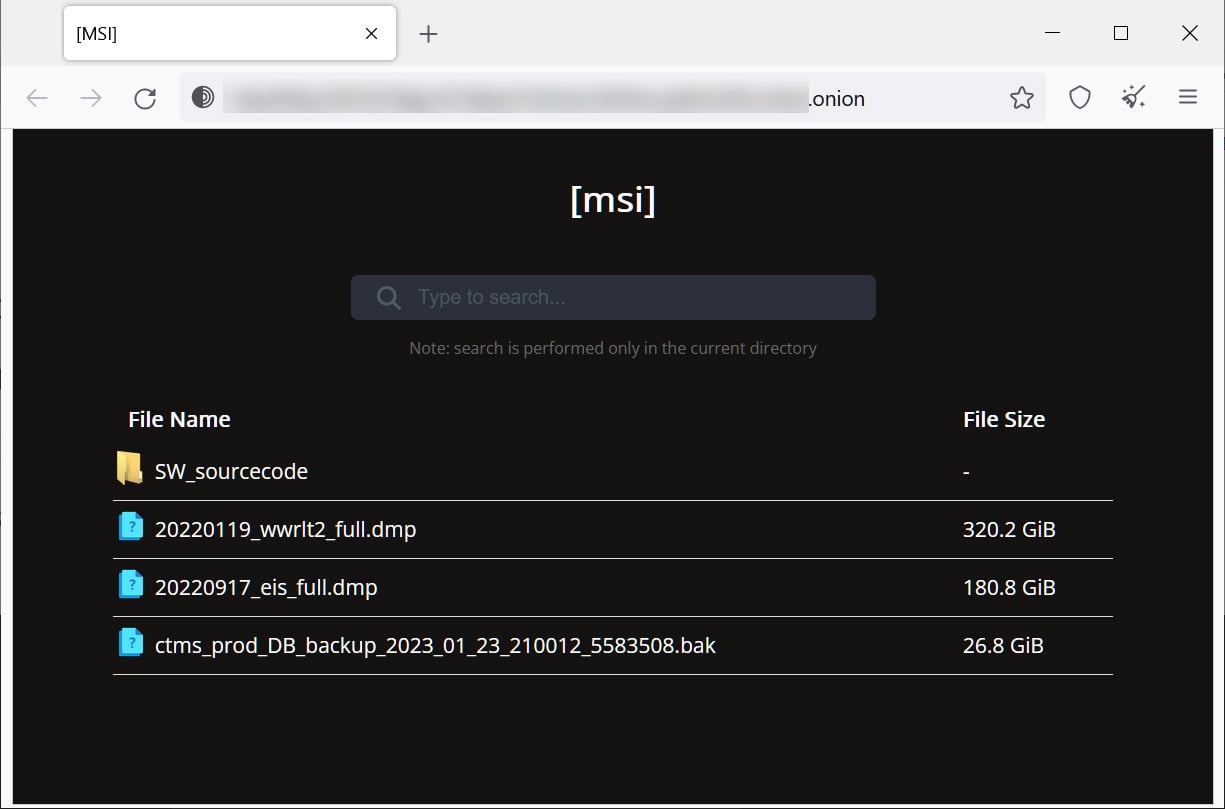
В качестве выкупа злоумышленники затребовали у MSI четыре миллиона долларов. После того как корпорация отказалась платить, группировка начала потихоньку сливать скомпрометированную информацию. На пример одного из сливов можно посмотреть на скриншоте, которые опубликовал BleepingComputer:


В прошедшую пятницу Алекс Матросов, гендиректор Binarly, предупредил, что в утекшем исходном коде есть закрытые ключи, которые используются для подписи 57 продуктов MSI, а также частные ключи Intel Boot Guard для 116 продуктов MSI.

«Intel в курсе сообщений о возможной утечке закрытых ключей и в настоящее время тщательно расследует эти заявления», — объясняют ситуацию представители корпорации.

Матросов со своей стороны уточнил, что из-за утечки защитная функция Intel Boot Guard может работать неэффективно на MSI-устройствах с процессорами Tiger Lake 11-го поколения, Adler Lake 12-го поколения и Raptor Lake 13-поколения.

«У нас есть доказательства того, что данная утечка затрагивает всю экосистему Intel. Ключи позволят злоумышленникам создать вредоносные обновления прошивки, которые будут доставляться привычным способом апдейта», — подытожил Матросов.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru